

Ce que nous faisons: Réseau
Notre propre réseau routé : opérateurs, peering, le fabric du datacenter, des liens chiffrés entre les sites et la discipline avec laquelle nous le modifions.
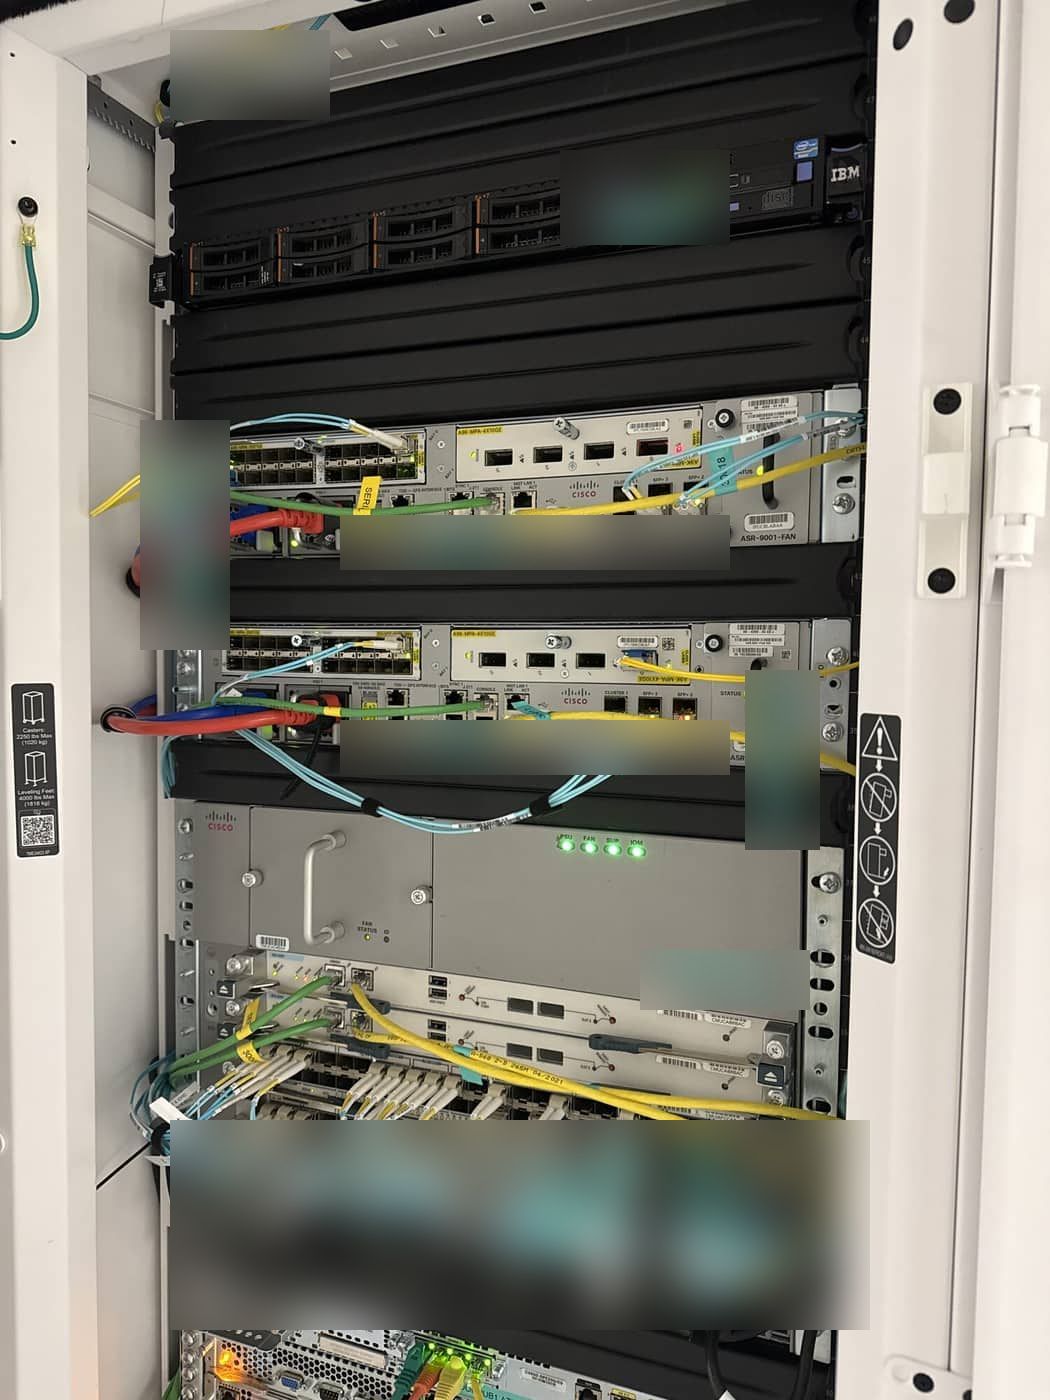
Réseau
Comment nous le construisons.
Page par page.
Chaque page couvre une capacité : ce que c'est, comment nous le construisons, ce dont elle vous protège et comment cela fonctionne aujourd'hui pour nos clients.
- DNS autoritaire et reverse DNS, exploités comme une infrastructureDNS autoritaire sur PowerDNS : hidden primary, secondaires dnsdist à Athènes et Toronto, DNSSEC, et un enregistrement reverse pour chaque adresse attribuée.
- Fabric du datacenter : EVPN/VXLAN sur Cisco NexusChaque hôte est double-attaché à un fabric leaf et spine Cisco Nexus 9000 avec BGP EVPN, VXLAN et passerelles anycast, vérifié contre une référence signée.
- Comment nous changeons les choses : la discipline de changement réseauSauvegarde avant chaque changement, un changement à la fois, une moitié d'une paire redondante à la fois, rollback automatique, vérification en production.
- IPv6, natif et en dual-stackIPv6 natif en dual-stack à Athènes, Amsterdam et Toronto, annoncé depuis notre propre espace d'adressage jusqu'à votre passerelle. Ni tunnel, ni proxy.
- Firewalls périmétriques infogérésPaires de firewalls OPNsense redondants avec bascule à état, règles default-deny par hôte, threat intelligence, blocage par pays et accès limité à un seul pays.
- Venir chez nous sans changer d'adresses : l'extension Layer 2Venez chez EuroVPS sans changer d'adresses : vos VLAN étendus depuis votre site ou entre nos datacenters, vos serveurs gardent leurs IP et migrent un à un.
- Backbone chiffré multi-sites : le maillage DMVPNAthènes, Amsterdam et Toronto reliés par un maillage Cisco DMVPN : IPsec AES-256, BGP, hubs redondants par datacenter, réseaux site à site pour les clients.
- Supervision réseau et preuvesRouteurs, commutateurs, firewalls et liens surveillés par Zabbix, Graylog et une ancre RIPE Atlas ; les données sont conservées pour répondre à chaque question.
- Notre propre réseau : deux ASN, plusieurs opérateurs, du peeringNotre propre bordure internet : deux systèmes autonomes RIPE, routeurs Cisco ASR 9000 et Juniper MX204, transit tier-one, peering direct à GR-IX et NetIX.
- Connectivité privée : passerelles VPN et lignes louéesPasserelles VPN OPNsense dédiées avec un certificat par utilisateur, lignes louées sur notre fabric et hubs site à site. Jamais une boîte partagée.
Votre prochain partenaire d'infrastructure
Examinons votre environnement.
Dites-nous ce que vous faites tourner aujourd'hui et ce qui doit s'améliorer. Un ingénieur examinera votre demande et vous aidera à planifier la suite.
+357 222 32280
Commençons par votre environnement.
Un peu de contexte nous aide à démarrer la bonne conversation.