

Was wir tun: Netzwerk
Unser eigenes geroutetes Netzwerk: Carrier, Peering, Rechenzentrums-Fabric, verschlüsselte Links zwischen Standorten und die Disziplin, mit der wir es ändern.
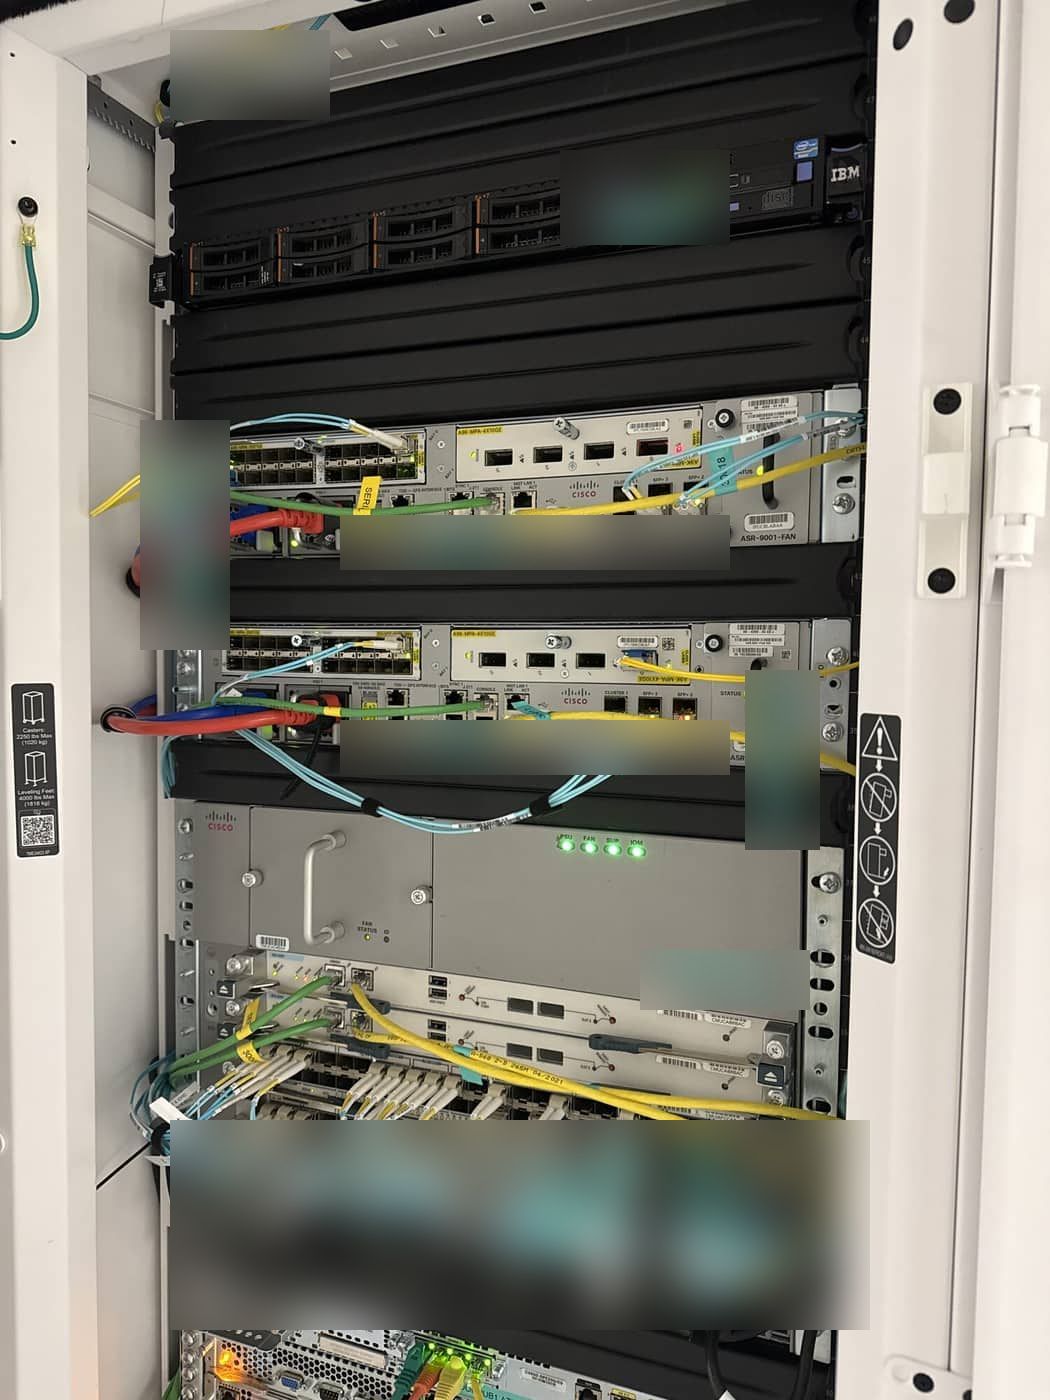
Netzwerk
Wie wir es bauen.
Seite für Seite.
Jede Seite behandelt eine Fähigkeit: was es ist, wie wir es bauen, wovor es Sie schützt und wie es heute für Kunden funktioniert.
- Autoritatives DNS und Reverse DNS, betrieben als InfrastrukturAutoritatives DNS auf PowerDNS: Hidden Primary, dnsdist-geschützte Secondaries in Athen und Toronto, DNSSEC und ein Reverse-Eintrag für jede vergebene Adresse.
- Rechenzentrums-Fabric: EVPN/VXLAN auf Cisco NexusJeder EuroVPS-Host hängt doppelt an einer Cisco Nexus 9000 Leaf-und-Spine-Fabric mit BGP EVPN, VXLAN und Anycast-Gateways, geprüft gegen eine Baseline.
- Wie wir Dinge ändern: Disziplin bei NetzwerkänderungenBackup vor jeder Änderung, eine Änderung nach der anderen, je eine Hälfte eines redundanten Paars, automatisches Rollback, live verifiziert.
- IPv6, nativ und Dual-StackNatives Dual-Stack-IPv6 in Athen, Amsterdam und Toronto, aus unserem eigenen Adressraum bis zu Ihrem Gateway. Kein Tunnel, kein Proxy, keine Übersetzung.
- Managed Perimeter-FirewallsRedundante OPNsense-Firewall-Paare mit Stateful Failover, Default-Deny-Regeln pro Host, Threat Intelligence, Länderblockierung und Zugriff aus nur einem Land.
- Zu uns wechseln ohne Umnummerierung: Layer-2-ErweiterungZu EuroVPS wechseln ohne Umnummerierung. Wir dehnen Ihre VLANs von Ihrem Standort oder zwischen unseren Rechenzentren aus; Server behalten ihre IPs.
- Verschlüsseltes Multi-Site-Backbone: das DMVPN-MeshAthen, Amsterdam und Toronto, verbunden durch ein Cisco-DMVPN-Mesh: AES-256-IPsec, BGP-Routing, redundante Hubs je Rechenzentrum, Site-to-Site-Netze für Kunden.
- Netzwerk-Monitoring und NachweiseJeder Router, Switch, jede Firewall und Leitung wird mit Zabbix, Graylog und RIPE Atlas überwacht. Die Daten bleiben, damit jede Frage eine Antwort hat.
- Unser eigenes Netzwerk: zwei ASNs, viele Carrier, PeeringEuroVPS betreibt den eigenen Internet-Edge: zwei RIPE-autonome Systeme, Cisco ASR 9000 und Juniper MX204, Tier-1-Transit, direktes Peering an GR-IX und NetIX.
- Private Anbindung: VPN-Gateways und StandleitungenDedizierte OPNsense-VPN-Gateways mit Zertifikat pro Nutzer, Standleitungen in unsere Fabric und Site-to-Site-Hubs. Nie ein Platz auf einer geteilten Box.
Ihr nächster Infrastrukturpartner
Sehen wir uns Ihre Umgebung an.
Erzählen Sie uns, was Sie heute betreiben und was besser werden muss. Ein Ingenieur sieht Ihre Anfrage durch und hilft Ihnen, den nächsten Schritt zu planen.
+357 222 32280
Beginnen wir mit Ihrer Umgebung.
Ein wenig Kontext hilft uns, das richtige Gespräch zu beginnen.