

Ce que nous faisons · Opérations: Montage en rack, intégration des blades, contrôleurs de gestion
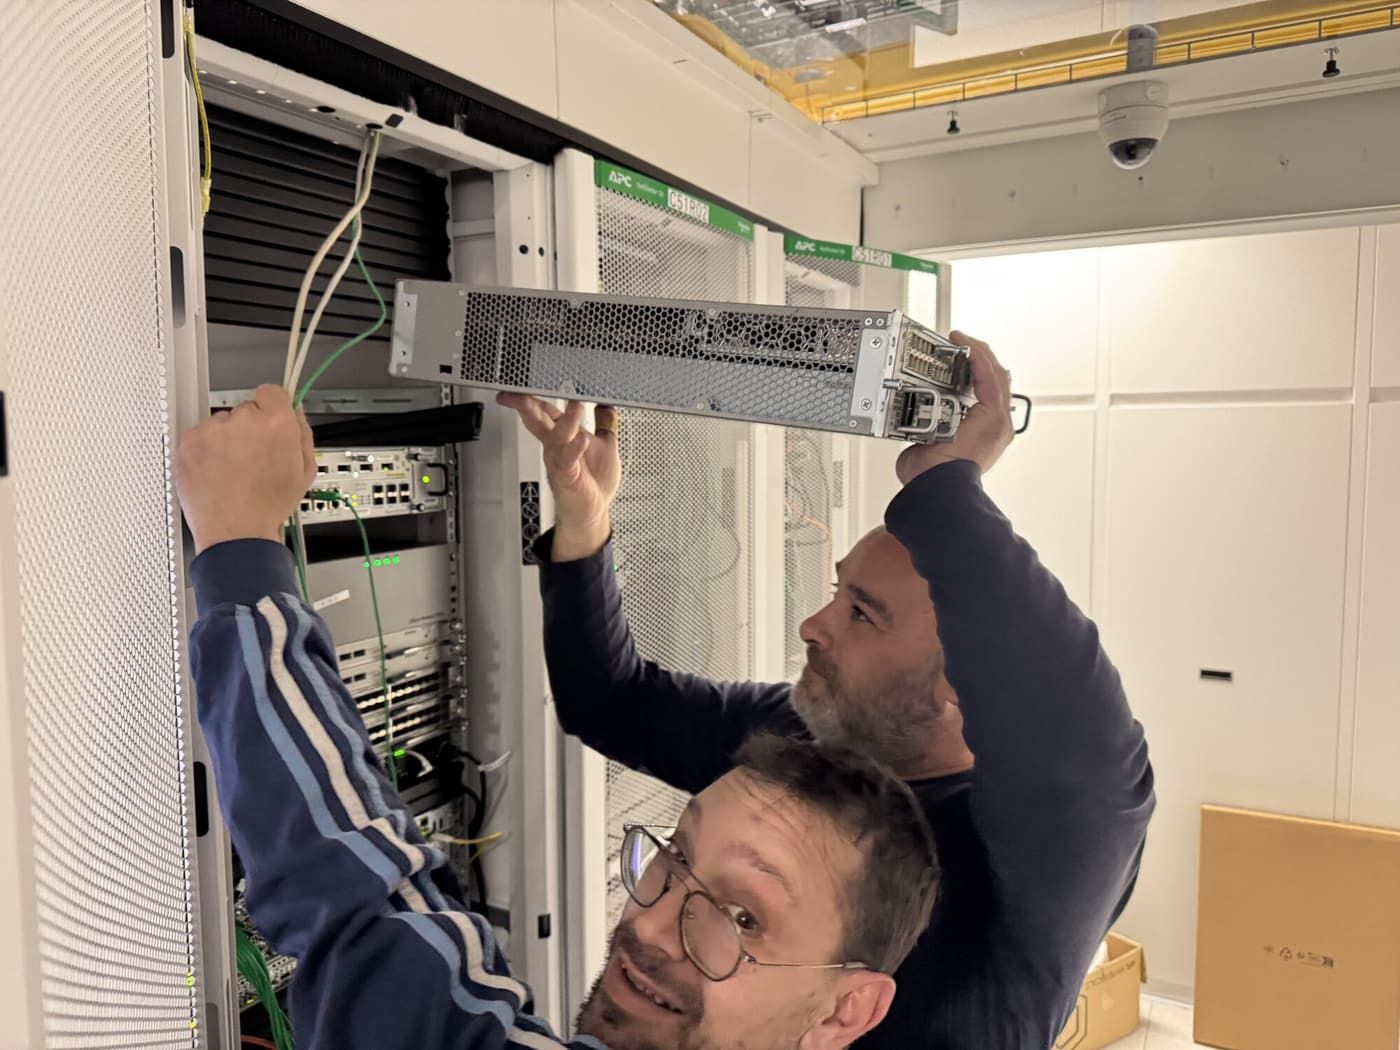
Un serveur n'est pas prêt quand il est vissé dans un rack. Il est prêt quand il est câblé et enregistré, zoné sur les deux fabrics de stockage, qu'on lui a présenté son stockage, qu'il est licencié pour la gestion à distance, joignable sur un réseau de gestion isolé et vérifié à chaque étape. Nous mettons le matériel en service de la même façon à chaque fois, à partir de runbooks écrits, pour que chaque machine quitte l'établi construite selon un seul standard.
De quoi il s'agit
- h2: De quoi il s'agit
La mise en service physique et logique des serveurs et des blades : montage en rack et câblage, zoning Fibre Channel sur les deux fabrics, création des hôtes et des volumes de stockage sur HPE 3PAR, et configuration de chaque contrôleur de gestion, qu'il s'agisse d'un HPE iLO, d'un Dell iDRAC ou d'un HPE Onboard Administrator pilotant un châssis de blades entier. Elle couvre les serveurs rack HPE et Dell et les systèmes de blades HPE, et se termine avec le serveur tracé de bout en bout dans notre DCIM.
Comment nous le construisons
- h2: Comment nous le construisons
Des contrôleurs de gestion licenciés, pas de l'IPMI nu. Chaque serveur Dell embarque un iDRAC Enterprise avec licence Datacenter. Chaque serveur HPE embarque un iLO Advanced. Chaque châssis de blades est piloté par son Onboard Administrator, lui-même en paire redondante. C'est la licence qui débloque la console distante et les médias virtuels ; un contrôleur sans licence n'est guère plus qu'un interrupteur.
Un réseau de gestion isolé (air-gapped). Chaque contrôleur a son propre port physique et son propre câble vers sa propre commutation, sur un espace d'adressage privé qui n'est jamais routé vers ou depuis un réseau client et jamais annoncé sur l'internet. Une machine cliente, même compromise, ne peut pas voir un contrôleur de gestion. Les ingénieurs ne l'atteignent que par nos propres passerelles VPN et nos jump hosts.
L'intégration des blades dans un ordre fixe. Les nouveaux blades suivent un runbook écrit, étape par étape :
- Contrôle préalable du châssis : emplacements, interconnexions et firmware confirmés.
- Chaque WWPN Fibre Channel et chaque MAC réseau lus depuis le châssis lui-même.
- Le zoning généré pour chaque fabric à partir de ces données, avec un nommage cohérent.
- Une transaction de zoning atomique par fabric sur les switches Brocade, le second fabric d'abord, puis le premier.
- L'hôte de stockage créé sur les deux baies de la paire fédérée, pour que le serveur puisse suivre son stockage.
- Les volumes créés et exportés vers le nouvel hôte.
Des châssis entiers configurés en une opération. Les réglages des contrôleurs de gestion (licence, utilisateurs administratifs, délais d'expiration de session, sources de temps, SNMP) sont poussés via chaque Onboard Administrator à travers le fond de panier du châssis en une seule opération. Aucun identifiant par blade n'est nécessaire, ce qui veut dire qu'un blade monté le matin peut être entièrement configuré l'après-midi.
Enregistré et étiqueté. Chaque câble reçoit son ID unique imprimé aux deux extrémités, chaque port son lien dans le DCIM, et chaque adresse son DNS direct et inverse, avant que le travail ne soit considéré comme terminé.
Chaque runbook a sa preuve. Chaque procédure vit à côté de la transcription d'une exécution réussie, pour que l'ingénieur suivant répète exactement ce qui a fonctionné.
Ce dont il vous protège
-
h2: Ce dont il vous protège
-
Un serveur zoné sur un seul fabric de stockage, à une panne de switch de perdre ses disques.
- Des blades qui n'ont jamais reçu leur licence de gestion et ne sont pas joignables à distance.
- Des contrôleurs de gestion posés sur un réseau que les clients peuvent atteindre.
- Un montage qu'une seule personne sait reproduire.
- Du matériel dans le rack dont les enregistrements ignorent l'existence.
En pratique
- h2: En pratique
De nouveaux blades, zonés sur les deux fabrics en quelques minutes. Des lots de nouveaux blades ont été intégrés de bout en bout avec environ quatre-vingt-dix secondes de temps de switch par lot : alias et zones générés depuis les données du châssis lui-même, validés en une transaction par fabric, et vérifiés, suivis des hôtes de stockage sur les deux baies et de leurs volumes.
Un rack entier de châssis, licencié d'un coup. Quand un rack de châssis de blades a eu besoin de licences iLO Advanced, d'un compte de gestion et de délais d'expiration de session sur chaque blade, nous ne nous sommes connectés à aucun blade. Les réglages ont été poussés via chaque Onboard Administrator, et le rack entier a été terminé en environ trente secondes de bout en bout, y compris des blades montés cette semaine-là qui n'avaient pas encore d'identifiants propres.
De la place quand vous en avez besoin. Nous conservons de la capacité en rack réservée dans chaque site comme base, chez Digital Realty, et nous l'étendons à mesure que la charge et la demande en puissance des clients grandissent. Quand un client a besoin de nouveau matériel, l'espace, l'alimentation et les ports de switch sont déjà là, et la mise en service commence le jour où le matériel arrive.
Pourquoi EuroVPS
-
h2: Pourquoi EuroVPS
-
iDRAC Enterprise et iLO Advanced licenciés sur chaque serveur, pas de l'IPMI nu.
- Un réseau de gestion isolé que le trafic des clients ne peut pas atteindre.
- Des runbooks écrits et éprouvés pour chaque étape du montage.
Questions fréquentes
- h2: Questions fréquentes
- Puis-je avoir un accès console distant à mon serveur dédié ? Par défaut, nos ingénieurs utilisent la console distante et agissent pour vous, en continu. Si vous avez besoin d'un accès direct iLO ou iDRAC, nous pouvons le fournir, avec un coût supplémentaire, via un VPN dédié, pour que le contrôleur lui-même reste sur le réseau de gestion isolé.
- À quelle vitesse pouvez-vous ajouter de la capacité ? Nous gardons de la capacité en rack réservée dans chaque site, et la mise en service est un runbook, donc le nouveau matériel passe vite de la livraison à la production. Parlez-nous de votre calendrier.
- Utilisez-vous HPE ou Dell ? Les deux, selon le besoin, avec une gestion licenciée sur chaque machine.
- closing line: Si vous voulez du matériel mis en service selon un seul standard à chaque fois, Parler à un ingénieur.
Votre prochain partenaire d'infrastructure
Examinons votre environnement.
Dites-nous ce que vous faites tourner aujourd'hui et ce qui doit s'améliorer. Un ingénieur examinera votre demande et vous aidera à planifier la suite.
+357 222 32280
Commençons par votre environnement.
Un peu de contexte nous aide à démarrer la bonne conversation.