

Що ми робимо: Мережа
Власна маршрутизована мережа: оператори, peering, fabric дата-центру, шифровані канали між майданчиками і дисципліна, з якою ми її змінюємо.
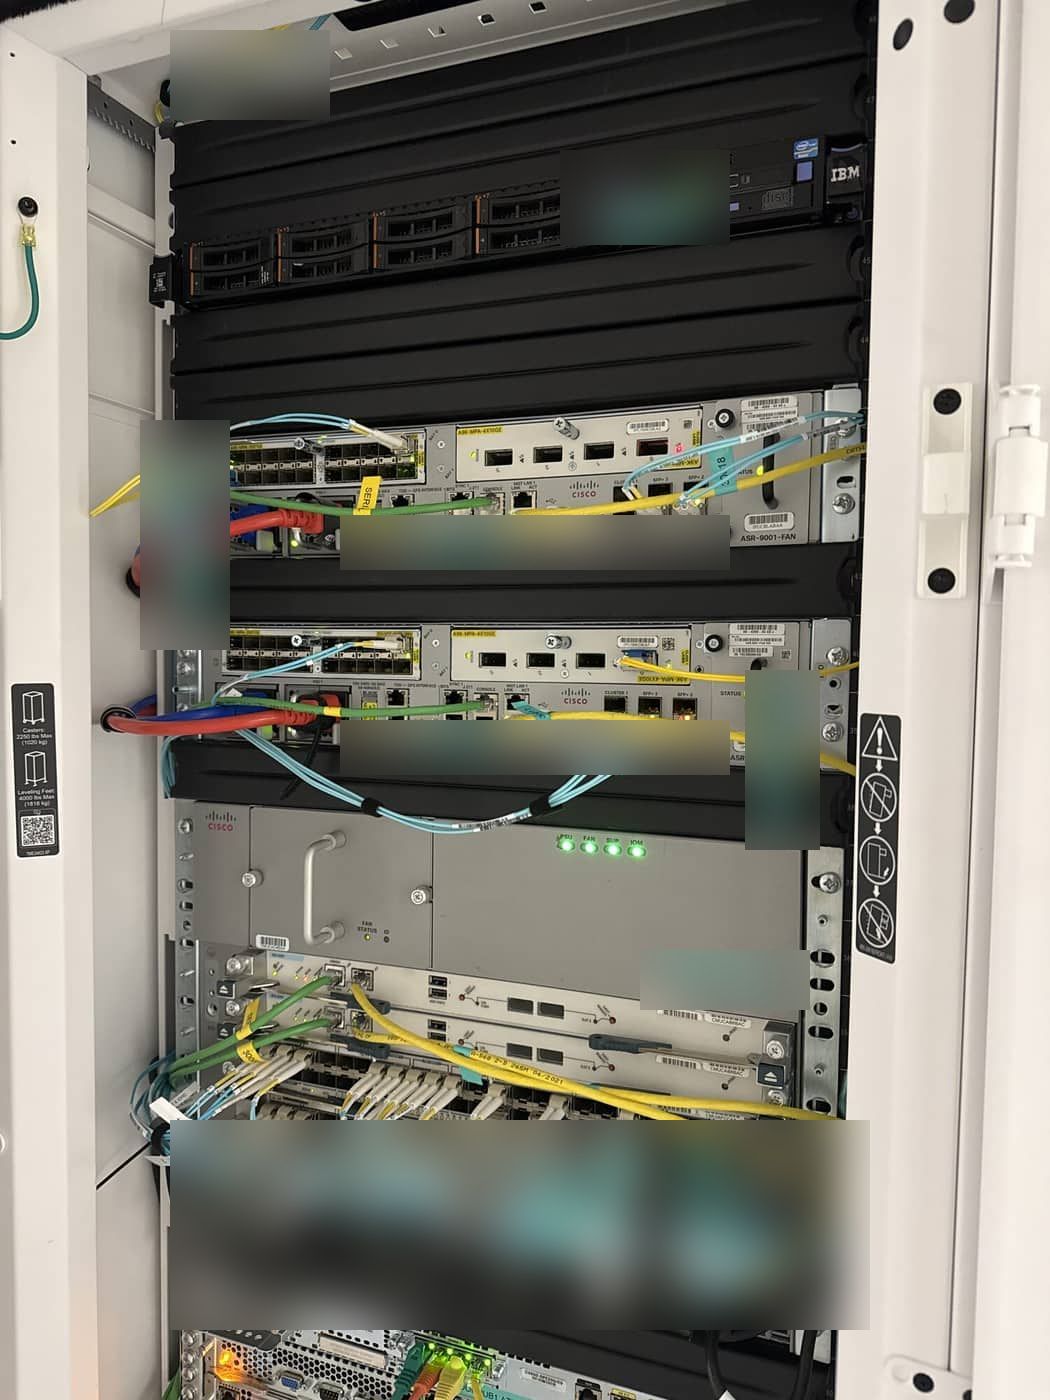
Мережа
Як ми це будуємо.
Сторінка за сторінкою.
Кожна сторінка охоплює одну можливість: що це, як ми це будуємо, від чого це вас захищає і як це працює для клієнтів сьогодні.
- Authoritative DNS і reverse DNS як інфраструктураAuthoritative DNS на PowerDNS: прихований primary, secondaries з dnsdist в Афінах і Торонто, DNSSEC і reverse-запис для кожної адреси, яку ми призначаємо.
- Fabric дата-центру: EVPN/VXLAN на Cisco NexusКожен хост EuroVPS подвійно підключений до fabric Cisco Nexus 9000 leaf і spine з BGP EVPN, VXLAN та anycast-шлюзами, яку звіряють із підписаним еталоном.
- Як ми вносимо зміни: дисципліна змін у мережіРезервна копія перед кожною зміною, одна зміна за раз, одна половина резервованої пари за раз, автоматичний відкат, перевірка наживо. Так EuroVPS змінює мережу.
- IPv6, нативний і dual-stackНативний dual-stack IPv6 в Афінах, Амстердамі та Торонто, анонсований з нашого адресного простору до вашого шлюзу. Без тунелю, без proxy, без трансляції.
- Managed периметрові firewallРезервовані пари OPNsense зі stateful failover, default-deny для кожного хоста, threat intelligence, блокування країн і доступ лише з однієї країни.
- Перехід до нас без зміни адрес: розширення Layer 2Перехід до EuroVPS без зміни адрес. Розтягуємо ваші VLAN з вашого майданчика або між нашими дата-центрами: сервери зберігають IP і переїжджають по одному.
- Шифрований backbone між майданчиками: DMVPN meshАфіни, Амстердам і Торонто, з’єднані Cisco DMVPN mesh: IPsec AES-256, маршрутизація BGP, резервовані hub у кожному дата-центрі, site-to-site для клієнтів.
- Моніторинг мережі та доказиКожен маршрутизатор, комутатор, firewall і канал EuroVPS під наглядом Zabbix, Graylog і RIPE Atlas, а дані зберігаються, щоб кожне запитання мало відповідь.
- Власна мережа: два ASN, багато операторів, peeringВласний інтернет-edge EuroVPS: дві автономні системи RIPE, маршрутизатори Cisco ASR 9000 і Juniper MX204, tier-one transit, прямий peering на GR-IX і NetIX.
- Приватне підключення: VPN gateway і виділені лініїВиділені VPN gateway на OPNsense із сертифікатом для кожного користувача, виділені лінії у нашу fabric і hub site-to-site. Ніколи не слот на спільному пристрої.
Ваш наступний партнер з інфраструктури
Погляньмо на вашу інфраструктуру.
Розкажіть, що ви запускаєте сьогодні і що потребує покращення. Інженер розгляне ваш запит і допоможе спланувати наступний крок.
+357 222 32280
Почнімо з вашої інфраструктури.
Трохи контексту допомагає нам почати правильну розмову.