

O que fazemos: Rede
A nossa própria rede encaminhada: carriers, peering, o fabric do datacenter, ligações encriptadas entre sites e a disciplina com que a alteramos.
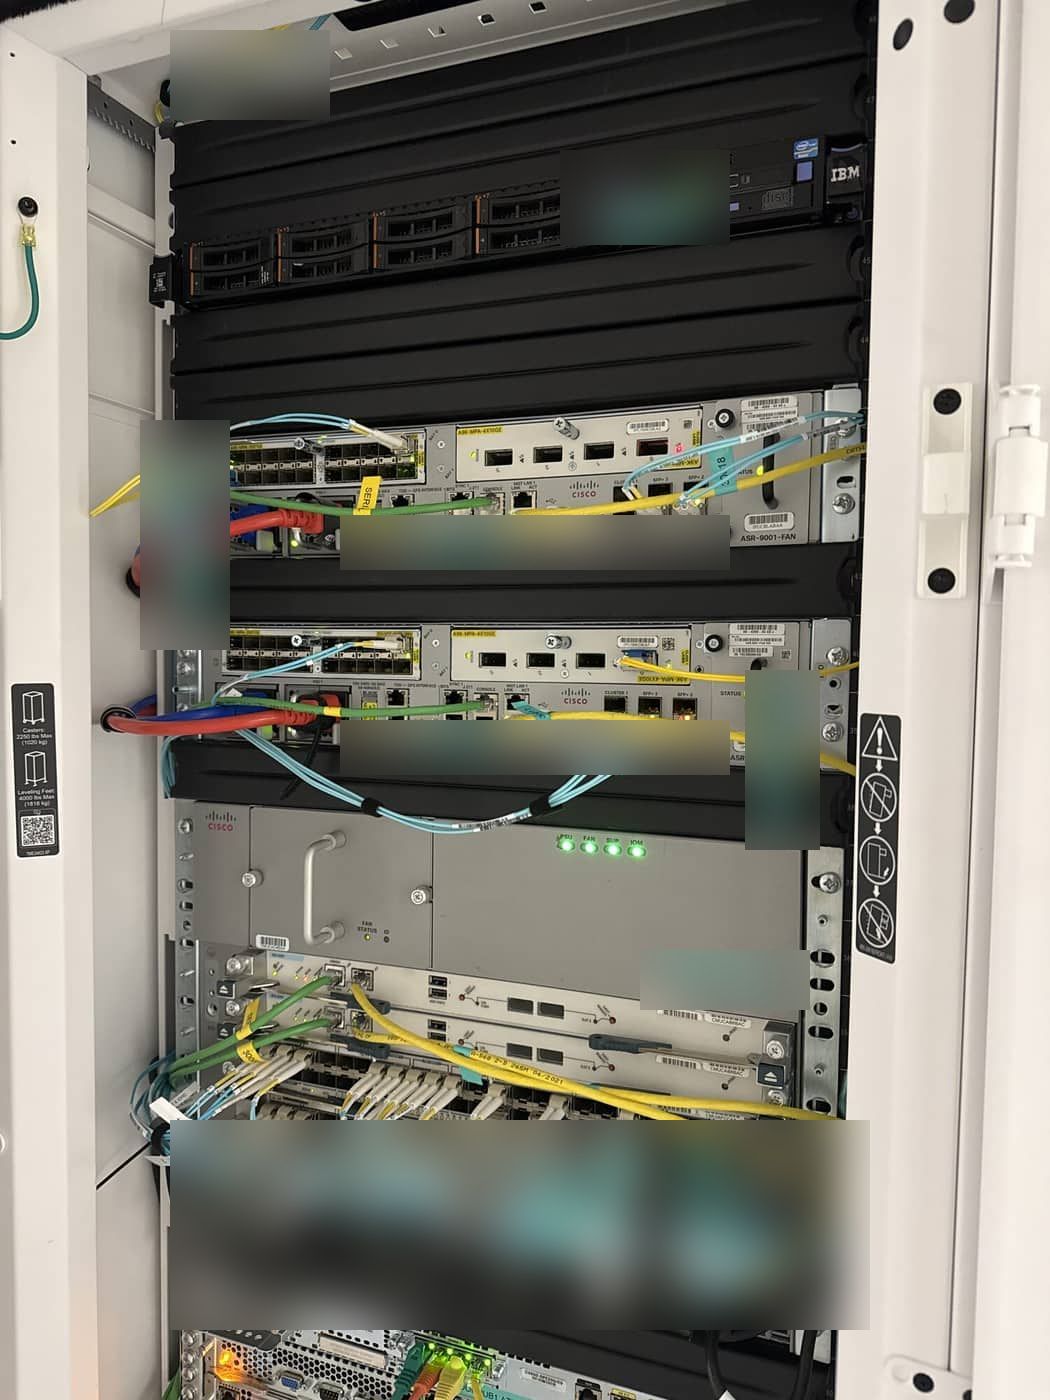
Rede
Como o construímos.
Página a página.
Cada página cobre uma capacidade: o que é, como o construímos, do que o protege e como funciona hoje para os clientes.
- Authoritative DNS e reverse DNS, operados como infraestruturaAuthoritative DNS em PowerDNS, hidden primary, secondaries com dnsdist em Atenas e Toronto, DNSSEC e um reverse record para cada endereço que atribuímos.
- Fabric do datacenter: EVPN/VXLAN em Cisco NexusCada host da EuroVPS é dual-homed num fabric leaf e spine Cisco Nexus 9000 com BGP EVPN, VXLAN e anycast gateways, verificado contra um baseline assinado.
- Como alteramos as coisas: disciplina de alterações de redeBackup antes de cada alteração, uma metade de cada par redundante de cada vez, rollback automático, verificação em produção. Assim a EuroVPS altera a sua rede.
- IPv6, nativo e dual-stackIPv6 nativo dual-stack em Atenas, Amesterdão e Toronto, anunciado do nosso próprio espaço de endereçamento até ao seu gateway. Sem túnel, proxy ou tradução.
- Managed firewalls de perímetroPares de firewalls OPNsense redundantes com stateful failover, regras default-deny por host, threat intelligence, bloqueio por país e acesso de um único país.
- Mude para nós sem alterar endereços: extensão Layer 2Mude para a EuroVPS sem alterar endereços. Estendemos as VLAN do site atual ou entre os nossos datacenters, e os servidores mantêm os IP e movem-se um a um.
- Backbone encriptado multi-site: a mesh DMVPNAtenas, Amesterdão e Toronto unidos por uma mesh Cisco DMVPN, com IPsec AES-256, BGP, hubs redundantes em cada datacenter e redes site-to-site para clientes.
- Monitorização de rede e evidênciasCada router, switch, firewall e ligação da EuroVPS é vigiado por Zabbix, Graylog e um RIPE Atlas anchor. Os dados ficam guardados e cada pergunta tem resposta.
- Rede própria: dois ASN, vários carriers, peeringA EuroVPS opera o seu próprio internet edge, com dois sistemas autónomos RIPE, Cisco ASR 9000 e Juniper MX204, trânsito tier-one e peering no GR-IX e NetIX.
- Conectividade privada: VPN gateways e linhas dedicadasVPN gateways OPNsense dedicados com certificados por utilizador, linhas dedicadas no nosso fabric e hubs site-to-site. Nunca um lugar numa máquina partilhada.
O seu próximo parceiro de infraestrutura
Vamos analisar a sua infraestrutura.
Diga-nos o que executa hoje e o que precisa de melhorar. Um engenheiro vai analisar o seu pedido e ajudar a planear o passo seguinte.
+357 222 32280
Comecemos pela sua infraestrutura.
Um pouco de contexto ajuda-nos a começar a conversa certa.