

Cosa facciamo: Rete
Rete propria e instradata da noi: carrier, peering, il fabric del datacenter, collegamenti cifrati tra i siti e la disciplina con cui la cambiamo.
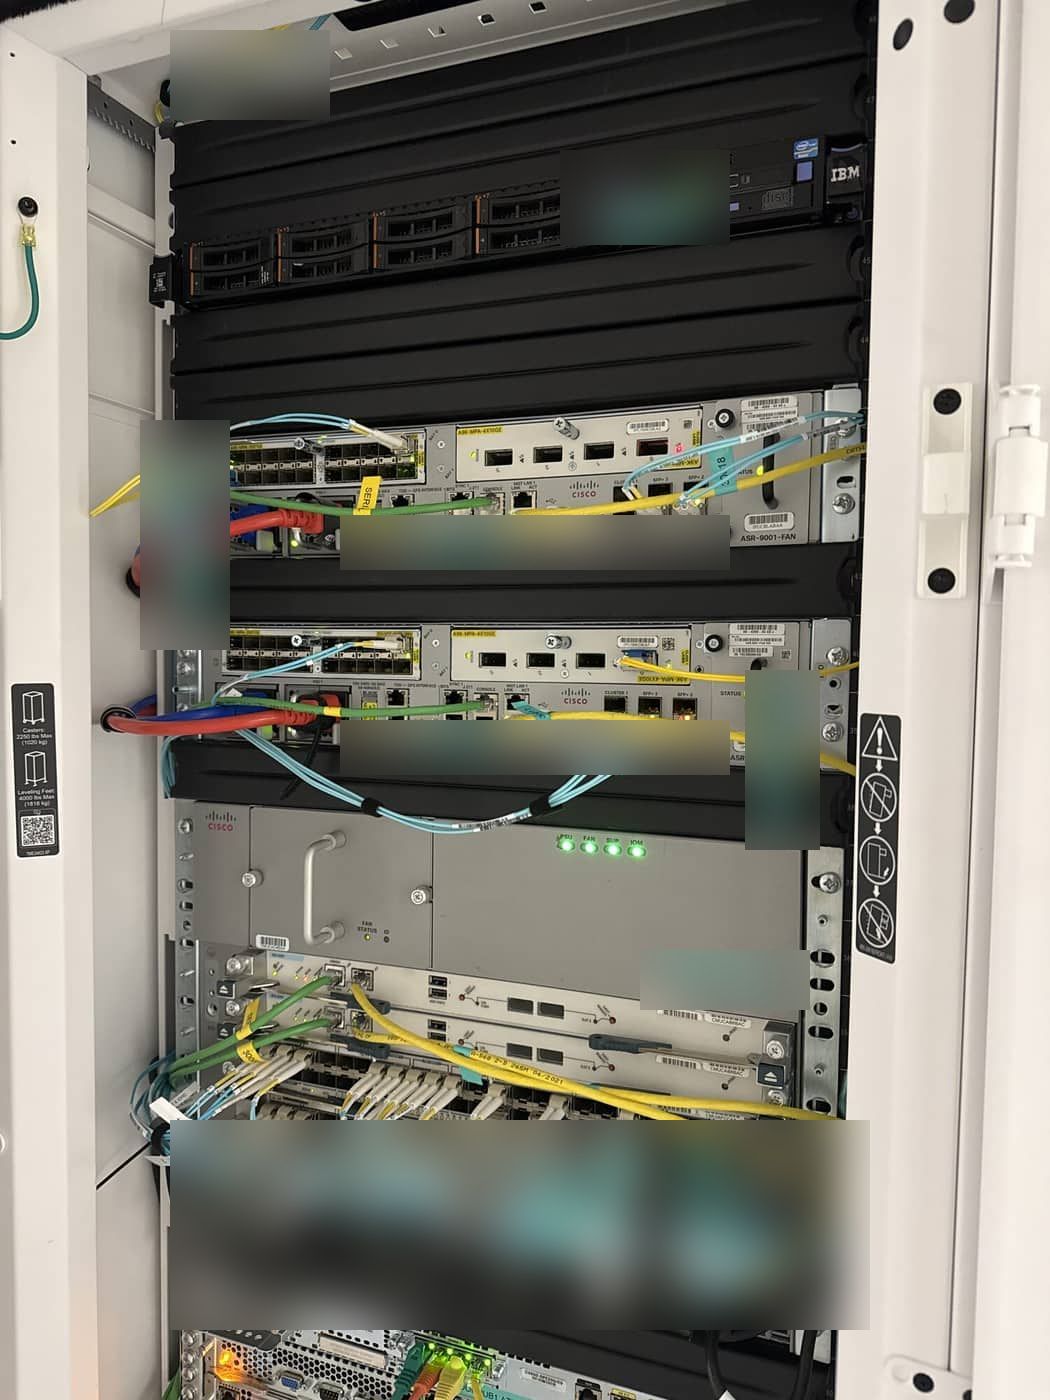
Rete
Come lo costruiamo.
Pagina per pagina.
Ogni pagina copre una competenza: cos'è, come lo costruiamo, da cosa vi protegge e come funziona oggi per i clienti.
- DNS autoritativo e reverse DNS, gestiti come infrastrutturaDNS autoritativo su PowerDNS: un hidden primary, secondari protetti da dnsdist ad Atene e Toronto, DNSSEC e un record reverse per ogni indirizzo che assegniamo.
- Fabric del datacenter: EVPN/VXLAN su Cisco NexusOgni host EuroVPS è dual-homed in un fabric leaf e spine Cisco Nexus 9000 con BGP EVPN, VXLAN e gateway anycast, verificato rispetto a una baseline firmata.
- Come cambiamo le cose: la disciplina dei cambiamenti di reteBackup prima di ogni cambiamento, uno alla volta, una metà di una coppia ridondante alla volta, rollback automatico, verifica dal vivo. Così cambiamo la rete.
- IPv6, nativo e dual-stackIPv6 dual-stack nativo ad Atene, Amsterdam e Toronto, dal nostro spazio di indirizzi fino al vostro gateway. Nessun tunnel, nessun proxy, nessuna traduzione.
- Firewall perimetrali gestitiCoppie di firewall OPNsense ridondanti con failover stateful, regole default-deny per host, threat intelligence, blocco per paese e accesso da un solo paese.
- Passare a noi senza cambiare indirizzi: l'estensione Layer 2Passate a EuroVPS senza cambiare IP. Estendiamo le vostre VLAN dalla sede attuale o tra i nostri datacenter: i server tengono gli IP e passano uno alla volta.
- Backbone cifrato multi-sito: la mesh DMVPNAtene, Amsterdam e Toronto unite da una mesh Cisco DMVPN: IPsec AES-256, routing BGP, hub ridondanti in ogni datacenter, reti site-to-site per i clienti.
- Monitoraggio di rete ed evidenzeOgni router, switch, firewall e link EuroVPS è sorvegliato da Zabbix, Graylog e un anchor RIPE Atlas, e i dati restano conservati: ogni domanda ha una risposta.
- Rete propria: due ASN, molti carrier, peeringEuroVPS gestisce il proprio edge internet: due sistemi autonomi RIPE, router Cisco ASR 9000 e Juniper MX204, transit tier-one, peering diretto a GR-IX e NetIX.
- Connettività privata: gateway VPN e linee dedicateGateway VPN OPNsense dedicati con certificati per utente, linee dedicate nel nostro fabric e hub site-to-site. Mai uno slot su un apparato condiviso.
Il vostro prossimo partner per l'infrastruttura
Guardiamo la vostra infrastruttura.
Raccontateci cosa fate girare oggi e cosa deve migliorare. Un ingegnere esaminerà la vostra richiesta e vi aiuterà a pianificare il passo successivo.
+357 222 32280
Partiamo dalla vostra infrastruttura.
Un po' di contesto ci aiuta a iniziare la conversazione giusta.