

Qué hacemos: Red
Nuestra propia red enrutada: operadores, peering, el fabric del datacenter, enlaces cifrados entre sedes y la disciplina con la que la cambiamos.
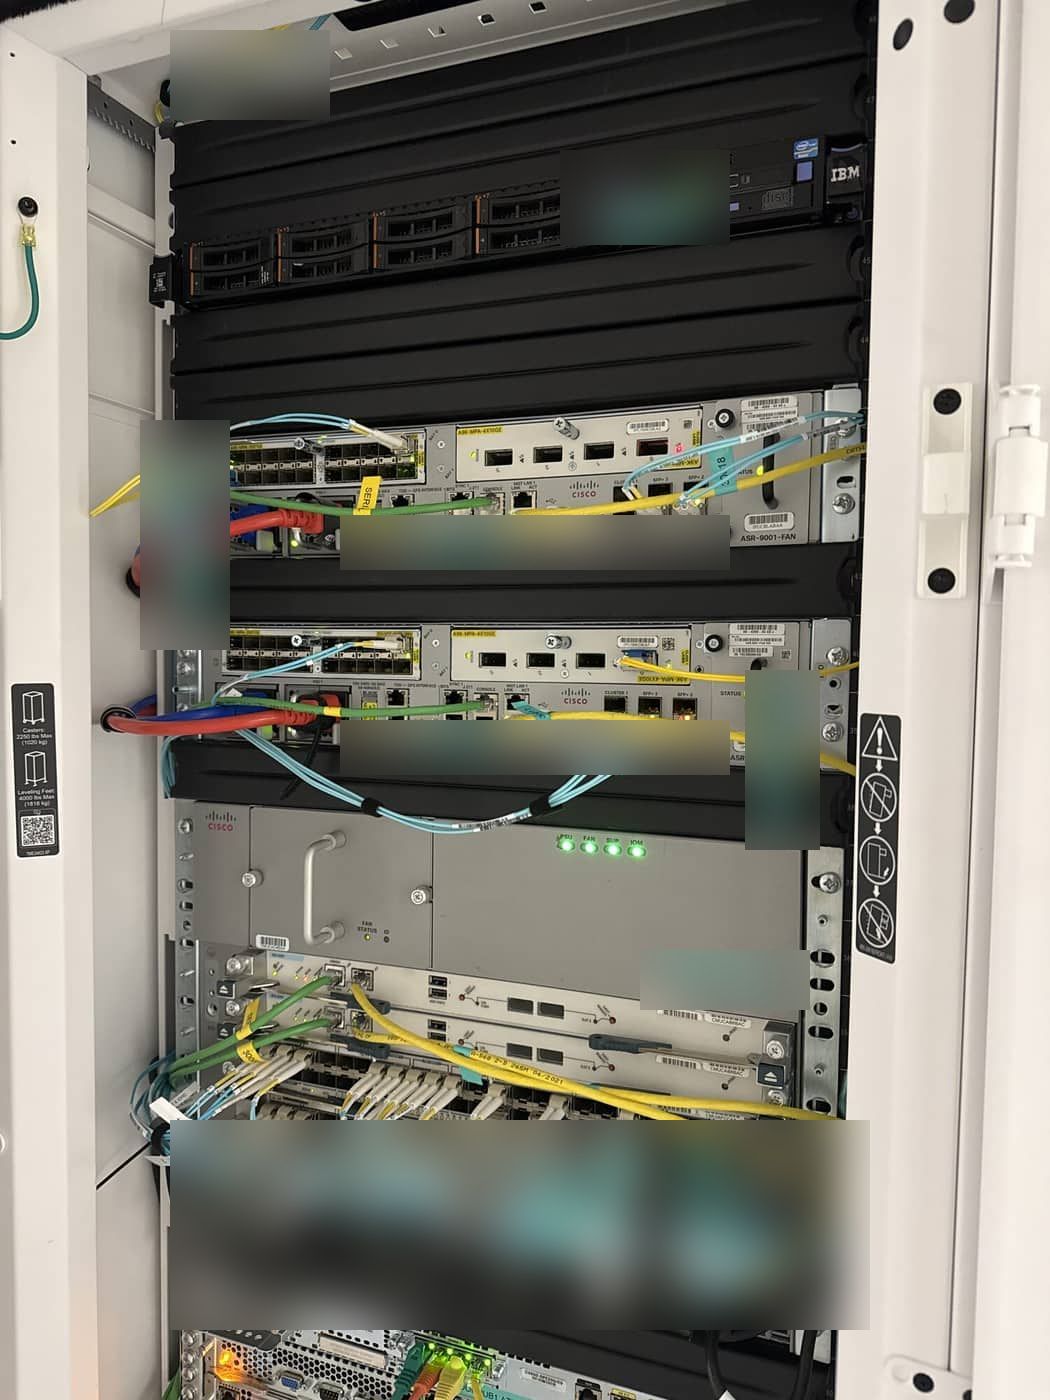
Red
Cómo lo construimos.
Página a página.
Cada página cubre una capacidad: qué es, cómo la construimos, de qué le protege y cómo funciona hoy para los clientes.
- DNS autoritativo y DNS inverso, operados como infraestructuraDNS autoritativo en PowerDNS: hidden primary, secundarios con dnsdist en Atenas y Toronto, DNSSEC y un registro inverso por cada dirección que asignamos.
- Fabric del datacenter: EVPN/VXLAN sobre Cisco NexusCada host de EuroVPS es dual-homed en un fabric leaf y spine Cisco Nexus 9000 con BGP EVPN, VXLAN y gateways anycast, comprobado contra una línea base firmada.
- Cómo cambiamos las cosas: disciplina de cambios en la redBackup antes de cada cambio, un cambio cada vez, una mitad de cada par redundante, rollback automático, verificación en producción. Así cambia EuroVPS su red.
- IPv6, nativo y dual-stackIPv6 nativo dual-stack en Atenas, Ámsterdam y Toronto, anunciado desde nuestro propio espacio de direcciones hasta su gateway. Sin túnel, proxy ni traducción.
- Firewalls perimetrales gestionadosPares redundantes de firewalls OPNsense con failover stateful, reglas default-deny por host, threat intelligence, bloqueo por país y acceso desde un solo país.
- Múdese a nosotros sin renumerar: extensión de capa 2Múdese a EuroVPS sin renumerar. Extendemos sus VLAN desde su sede actual o entre nuestros datacenters: los servidores conservan sus IP y se mueven uno a uno.
- Backbone cifrado multisede: la malla DMVPNAtenas, Ámsterdam y Toronto unidas por una malla Cisco DMVPN: IPsec AES-256, BGP, hubs redundantes en cada datacenter y redes site-to-site para clientes.
- Monitorización de red y evidenciasCada router, switch, firewall y enlace de EuroVPS está vigilado por Zabbix, Graylog y RIPE Atlas, con datos que se conservan para responder a cada pregunta.
- Red propia: dos ASN, muchos operadores, peeringEuroVPS opera su propio borde de internet: dos sistemas autónomos RIPE, Cisco ASR 9000 y Juniper MX204, tránsito tier-one y peering directo en GR-IX y NetIX.
- Conectividad privada: gateways VPN y líneas dedicadasGateways VPN OPNsense dedicados con certificado por usuario, líneas dedicadas hasta nuestro fabric y hubs site-to-site. Nunca un hueco en una caja compartida.
Su próximo socio de infraestructura
Veamos su infraestructura.
Cuéntenos qué ejecuta hoy y qué necesita mejorar. Un ingeniero revisará su solicitud y le ayudará a planificar el siguiente paso.
+357 222 32280
Empecemos por su infraestructura.
Un poco de contexto nos ayuda a empezar la conversación adecuada.