

Managed firewall: Votre firewall.
Infogéré et vérifié.
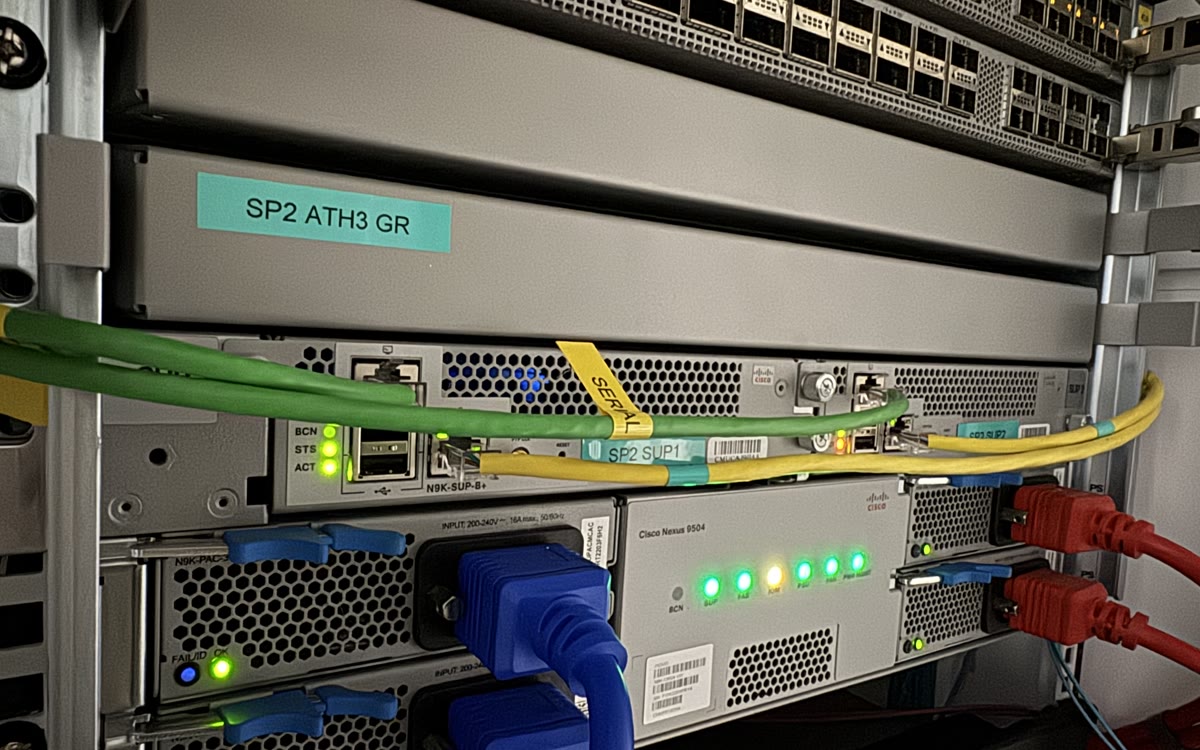
Cisco Firepower et OPNsenseSelon vos exigences et votre budget
Règles versionnéesChangements relus et consignés
Haute disponibilitéUne paire avec failover automatique
Vérifié depuis l'extérieurTesté depuis une IP non approuvée
Le résultat que voit l'internet
Scanner depuis l'extérieur.
Vérifier ce qui répond.
Nous scannons le firewall depuis une IP non approuvée à la livraison et après chaque changement de règle, et nous vous envoyons le résultat.
Ports TCP ayant répondu
Les panneaux d'administration, SSH et le port HTTPS d'administration sont restés inaccessibles depuis cette source.
Le périmètre infogéré
Vos règles.
Notre responsabilité de les faire tourner.
Vous nous dites ce qui doit être accessible et depuis où. Nous configurons, supervisons, maintenons et testons le firewall devant vos serveurs.
Un firewall dédié
Votre propre firewall dédié Cisco Firepower ou OPNsense, adapté à vos exigences et à votre budget, devant vos serveurs, avec des règles par IP et par segment sur de l'espace public routé. Des systèmes différents peuvent avoir des postures différentes au lieu de toutes partager la même.
Une paire haute disponibilité
Deux firewalls avec failover automatique, la même configuration que celle que nous exploitons sur notre propre edge public, pour notre propre trafic.
Threat intelligence
Les sources malveillantes connues sont rejetées avant d'atteindre votre machine. Cela ne fera pas taire vos logs, mais cela en retire une bonne part du bruit de fond des scans.
À l'intérieur de notre propre réseau
Le firewall tourne sur notre propre matériel à l'intérieur d'AS200477, notre propre système autonome. Il fait partie du réseau, ce n'est pas un boîtier vissé devant le cloud de quelqu'un d'autre.
Dimensionné autour de vos serveurs et de vos IP publiques.
Un firewall dédié est chiffré pour votre environnement, généralement dans le cadre d'un contrat d'infogérance. Le firewall hôte d'un serveur infogéré individuel est déjà inclus dans la gestion de ce serveur.
Des règles dont vous pouvez rendre compte
Comprendre la politique.
Garder la trace des changements.
Nous rendons le travail opérationnel explicite, de la raison derrière une règle jusqu'au contrôle après un changement.
Chaque règle est en version control, et le commit indique qui l'a ajoutée, quand et pourquoi.
Default deny : si quelque chose est ouvert, il y a une règle pour cela et un commit derrière la règle.
Les changements passent par l'API, et nous vous disons ce qui a changé.
Une paire, avec failover automatique. La même configuration tourne sur notre propre edge public.
Nous le scannons depuis une IP non approuvée et nous vous envoyons la liste de ce qui a répondu.
Exploité à l'intérieur du réseau que nous opérons.
Le firewall se trouve sur notre propre matériel dans AS200477. Un cloud security group peut aussi restreindre les accès. Le service décrit ici inclut des ingénieurs qui portent la responsabilité des règles, testent l'accès depuis l'extérieur et vous montrent le résultat.
Choisir la bonne protection
Un périmètre dédié a
une mission précise.
C'est peut-être plus qu'il n'en faut pour un seul serveur. Et cela ne remplace pas les contrôles dans votre application.
Vous avez une seule machine et aucun service public.
Si le firewall hôte d'un seul serveur suffit réellement, nous vous le dirons plutôt que de vous vendre un périmètre dont vous n'avez pas besoin.
Voir ce que l'infogérance couvre déjàVotre problème se situe au niveau applicatif.
Un firewall périmétrique n'arrête pas le credential stuffing ni les bots sur le port 443. Pour cela, nous utilisons le contrôle du trafic en edge.
Voir le contrôle du trafic en edgeVous voulez gérer les règles vous-même.
Alors l'audit vous revient aussi, y compris la preuve depuis l'extérieur que la politique tient. L'appliance est la plus petite partie de ce travail.
Comment nous prouvons qu'un correctif a fonctionnéAvant de changer les règles
Définissons ce
qui doit être accessible.
Firewalls de serveur, appliances dédiées, isolation et limites du filtrage réseau. Clarifiez le périmètre avant de faire un changement.
Demander à un ingénieurSi, et elle le reste. Chaque serveur infogéré que nous exploitons a son firewall hôte configuré, corrigé et surveillé, sans coût supplémentaire. Cela couvre une machine qui se défend elle-même. Cette page concerne autre chose : une appliance firewall séparée et dédiée, placée devant plusieurs serveurs et IP publiques, qui filtre le trafic avant même qu'il ne les atteigne. Si vous avez un seul VPS, vous n'en avez presque certainement pas besoin, et nous vous le dirons.
Votre prochain partenaire d'infrastructure
Regardons ce que
votre firewall bloque.
Dites-nous combien de serveurs et d'IP publiques se trouvent derrière, et ce qui doit rester accessible. Nous discuterons des règles, des contrôles et du bon périmètre.
+357 222 32280
Commençons par votre environnement.
Un peu de contexte nous aide à démarrer la bonne conversation.
De l'équipe d'ingénierie