

Managed firewall: Το firewall σας.
Με διαχείριση και επαλήθευση.
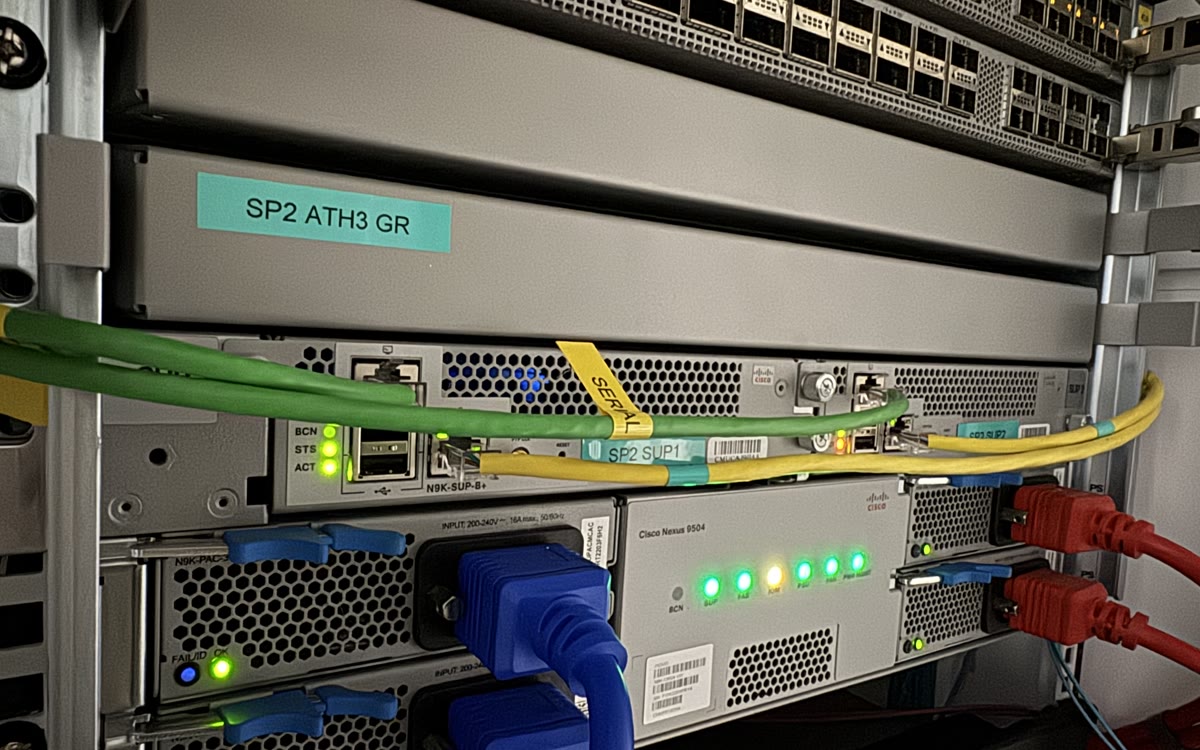
Cisco Firepower και OPNsenseΑνάλογα με τις απαιτήσεις και τον προϋπολογισμό
Κανόνες σε version controlΕλεγμένες, καταγεγραμμένες αλλαγές
Υψηλή διαθεσιμότηταΖεύγος με αυτόματο failover
Επαλήθευση από έξωΔοκιμή από μη έμπιστη IP
Το αποτέλεσμα που βλέπει το internet
Σάρωση από έξω.
Επαλήθευση του τι απαντά.
Σαρώνουμε το firewall από μη έμπιστη IP κατά την παράδοση και μετά από κάθε αλλαγή κανόνα, και σας στέλνουμε το αποτέλεσμα.
Θύρες TCP που απάντησαν
Πίνακες διαχείρισης, SSH και η θύρα HTTPS διαχείρισης παρέμειναν απρόσιτα από αυτή την πηγή.
Η περίμετρος με διαχείριση
Οι κανόνες σας.
Δική μας ευθύνη να τους λειτουργούμε.
Εσείς μας λέτε τι πρέπει να είναι προσβάσιμο και από πού. Εμείς ρυθμίζουμε, παρακολουθούμε, συντηρούμε και δοκιμάζουμε το firewall μπροστά από τους servers σας.
Ένα dedicated firewall
Ένα δικό σας dedicated firewall Cisco Firepower ή OPNsense, ανάλογα με τις απαιτήσεις και τον προϋπολογισμό σας, μπροστά από τους servers σας, με κανόνες ανά IP και ανά τμήμα δικτύου σε δημόσιο δρομολογούμενο χώρο διευθύνσεων. Διαφορετικά συστήματα μπορούν να έχουν διαφορετική στάση ασφαλείας, αντί να μοιράζονται όλα μία.
Ζεύγος υψηλής διαθεσιμότητας
Δύο firewalls με αυτόματο failover, η ίδια διάταξη που λειτουργούμε στο δικό μας δημόσιο edge, για τη δική μας κίνηση.
Threat intelligence
Γνωστές κακόβουλες πηγές απορρίπτονται πριν φτάσουν στο μηχάνημά σας. Δεν θα σιωπήσει τα logs σας, αλλά αφαιρεί μεγάλο μέρος της σάρωσης υποβάθρου από αυτά.
Μέσα στο δικό μας δίκτυο
Το firewall τρέχει σε δικό μας hardware μέσα στο AS200477, το δικό μας αυτόνομο σύστημα. Είναι μέρος του δικτύου, όχι ένα κουτί βιδωμένο μπροστά από το cloud κάποιου άλλου.
Προσαρμοσμένο στους servers και τις δημόσιες IP σας.
Ένα dedicated firewall κοστολογείται για τη δική σας εγκατάσταση, συνήθως στο πλαίσιο μιας managed συνεργασίας. Το host firewall ενός μεμονωμένου managed server περιλαμβάνεται ήδη στη διαχείριση αυτού του server.
Κανόνες με λογοδοσία
Κατανοήστε την πολιτική.
Κρατήστε αρχείο των αλλαγών.
Κάνουμε τη λειτουργική δουλειά ρητή, από τον λόγο πίσω από έναν κανόνα μέχρι τον έλεγχο μετά από μια αλλαγή.
Κάθε κανόνας βρίσκεται σε version control, και το commit καταγράφει ποιος τον πρόσθεσε, πότε και γιατί.
Default deny: αν κάτι είναι ανοιχτό, υπάρχει κανόνας γι' αυτό και commit πίσω από τον κανόνα.
Οι αλλαγές γίνονται μέσω API, και σας λέμε τι άλλαξε.
Ζεύγος, με αυτόματο failover. Η ίδια διάταξη τρέχει στο δικό μας δημόσιο edge.
Το σαρώνουμε από μη έμπιστη IP και σας στέλνουμε τη λίστα με ό,τι απάντησε.
Λειτουργεί μέσα στο δίκτυο που διαχειριζόμαστε.
Το firewall βρίσκεται σε δικό μας hardware στο AS200477. Ένα cloud security group μπορεί επίσης να περιορίσει την πρόσβαση. Η υπηρεσία εδώ περιλαμβάνει μηχανικούς που έχουν την ευθύνη των κανόνων, δοκιμάζουν την πρόσβαση από έξω και σας δείχνουν το αποτέλεσμα.
Επιλέξτε τη σωστή προστασία
Μια dedicated περίμετρος
έχει συγκεκριμένη δουλειά.
Μπορεί να είναι περισσότερο από όσο χρειάζεται ένας μόνο server. Επίσης δεν αντικαθιστά τους ελέγχους μέσα στην εφαρμογή σας.
Έχετε ένα μηχάνημα και καμία δημόσια υπηρεσία.
Αν το host firewall σε έναν μόνο server είναι πραγματικά αρκετό, θα σας το πούμε, αντί να σας πουλήσουμε μια περίμετρο που δεν χρειάζεστε.
Δείτε τι καλύπτει ήδη η διαχείρισηΤο πρόβλημά σας είναι στο επίπεδο της εφαρμογής.
Ένα περιμετρικό firewall δεν σταματά το credential stuffing ή τα bots στη θύρα 443. Γι' αυτά χρησιμοποιούμε έλεγχο κίνησης στο edge.
Δείτε τον έλεγχο κίνησης στο edgeΘέλετε να διαχειρίζεστε τους κανόνες μόνοι σας.
Τότε δικός σας είναι και ο έλεγχος, μαζί με την απόδειξη από έξω ότι η πολιτική ισχύει. Η συσκευή είναι το μικρότερο μέρος αυτής της δουλειάς.
Πώς αποδεικνύουμε ότι μια διόρθωση έπιασεΠριν αλλάξετε τους κανόνες
Ας ορίσουμε
τι πρέπει να είναι προσβάσιμο.
Firewalls σε servers, dedicated συσκευές, απομόνωση και τα όρια του φιλτραρίσματος δικτύου. Ξεκαθαρίστε το εύρος πριν κάνετε μια αλλαγή.
Ρωτήστε έναν μηχανικόΝαι, και συνεχίζει να περιλαμβάνεται. Κάθε managed server που λειτουργούμε έχει το host firewall του ρυθμισμένο, ενημερωμένο και υπό παρακολούθηση, χωρίς επιπλέον κόστος. Αυτό καλύπτει ένα μηχάνημα που προστατεύει τον εαυτό του. Αυτή η σελίδα αφορά κάτι διαφορετικό: μια ξεχωριστή, dedicated συσκευή firewall μπροστά από πολλούς servers και δημόσιες IP, που φιλτράρει την κίνηση πριν καν φτάσει σε αυτούς. Αν έχετε ένα VPS, σχεδόν σίγουρα δεν το χρειάζεστε, και θα σας το πούμε.
Ο επόμενος συνεργάτης σας στην υποδομή
Ας δούμε τι μπλοκάρει
το firewall σας.
Πείτε μας πόσοι servers και πόσες δημόσιες IP βρίσκονται πίσω από αυτό, και τι πρέπει να είναι προσβάσιμο. Θα συζητήσουμε τους κανόνες, τους ελέγχους και το σωστό εύρος.
+357 222 32280
Ας ξεκινήσουμε από την υποδομή σας.
Λίγο πλαίσιο μάς βοηθά να ξεκινήσουμε τη σωστή συζήτηση.
Από την ομάδα μηχανικών