

Managed firewall: A sua firewall.
Gerida e verificada.
Cisco Firepower e OPNsenseAdequada aos requisitos e ao orçamento
Regras em version controlAlterações revistas e registadas
Alta disponibilidadeUm par com failover automático
Verificada do exteriorTestada a partir de um IP não fiável
O resultado que a internet vê
Varrimento do exterior.
Verificação do que responde.
Fazemos um varrimento à firewall a partir de um IP não fiável na entrega e após cada alteração de regra, e enviamos-lhe o resultado.
Portas TCP que responderam
Painéis de administração, SSH e a porta HTTPS de administração permaneceram inacessíveis a partir desta origem.
O perímetro gerido
As suas regras.
A nossa responsabilidade de as operar.
A sua empresa diz-nos o que deve estar acessível e a partir de onde. Nós configuramos, monitorizamos, mantemos e testamos a firewall à frente dos seus servidores.
Uma firewall dedicada
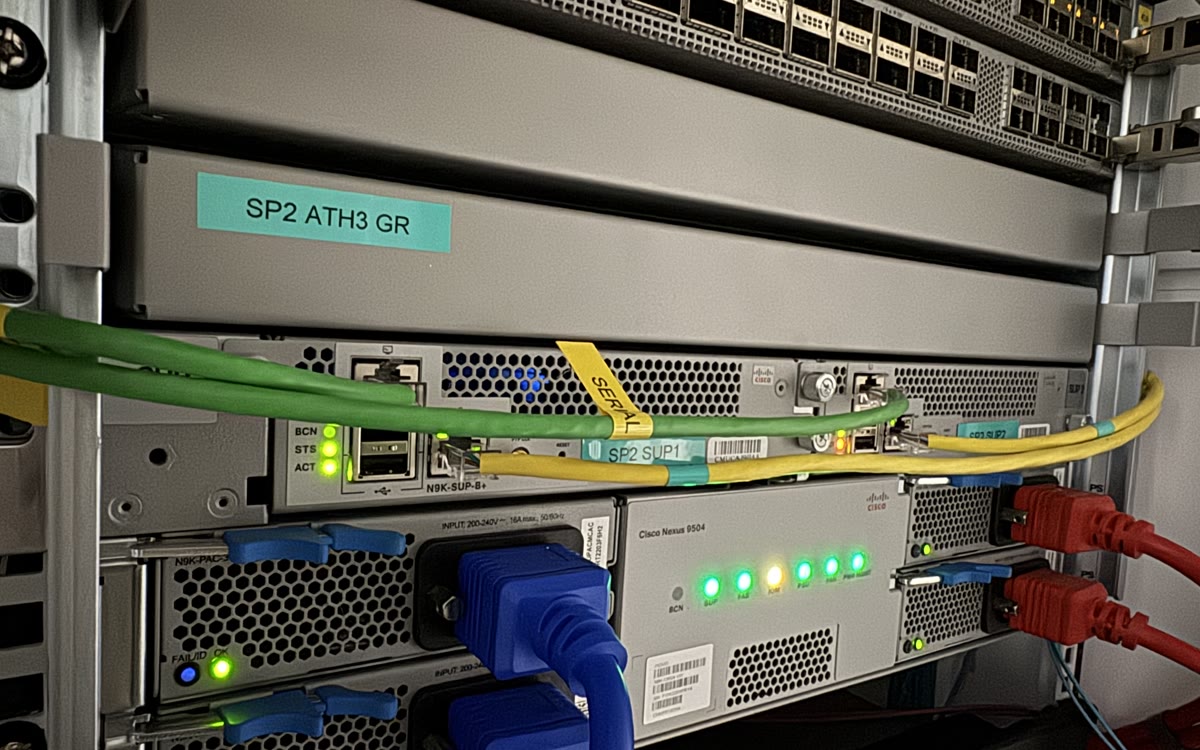
Uma firewall Cisco Firepower ou OPNsense só sua, adequada aos seus requisitos e ao seu orçamento, à frente dos seus servidores, com regras por IP e por segmento em espaço de endereçamento público encaminhado. Sistemas diferentes podem ter posturas diferentes, em vez de partilharem todos uma só.
Um par de alta disponibilidade
Duas firewalls com failover automático, a mesma configuração que operamos no nosso próprio edge público, a transportar o nosso próprio tráfego.
Threat intelligence
As origens reconhecidamente maliciosas são descartadas antes de chegarem à sua máquina. Não silencia os seus logs, mas retira-lhes grande parte do varrimento de fundo.
Dentro da nossa própria rede
A firewall corre em hardware que nos pertence dentro do AS200477, o nosso próprio sistema autónomo. Faz parte da rede, não é uma caixa aparafusada à frente da cloud de outra pessoa.
Dimensionada em torno dos seus servidores e IP públicos.
Uma firewall dedicada é orçamentada para a sua infraestrutura, normalmente no âmbito de um contrato gerido. A firewall de host de um servidor gerido individual já está incluída na gestão desse servidor.
Regras com responsabilidade
Compreenda a política.
Mantenha um registo das alterações.
Tornamos o trabalho operacional explícito, da razão por trás de uma regra à verificação após uma alteração.
Cada regra está em version control, e o commit regista quem a adicionou, quando e porquê.
Default deny: se algo está aberto, existe uma regra para isso e um commit por trás da regra.
As alterações são feitas através da API, e dizemos-lhe o que mudou.
Um par, com failover automático. A mesma configuração corre no nosso próprio edge público.
Fazemos um varrimento a partir de um IP não fiável e enviamos-lhe a lista do que respondeu.
Operada dentro da rede que gerimos.
A firewall está em hardware que nos pertence no AS200477. Um security group de cloud também pode restringir o acesso. O serviço aqui inclui engenheiros responsáveis pelas regras, que testam o acesso do exterior e lhe mostram o resultado.
Escolha a proteção certa
Um perímetro dedicado tem
uma função específica.
Pode ser mais do que um único servidor precisa. Também não substitui os controlos na sua aplicação.
Tem uma máquina e nenhum serviço público.
Se a firewall de host num único servidor é genuinamente suficiente, dizemos-lho, em vez de vender um perímetro de que não precisa.
Veja o que a gestão já cobreO seu problema está na camada da aplicação.
Uma firewall de perímetro não trava credential stuffing nem bots na porta 443. Para isso usamos controlo de tráfego no edge.
Veja o controlo de tráfego no edgeQuer gerir as regras internamente.
Então a auditoria também é sua, incluindo provar do exterior que a política se mantém. O equipamento é a parte menor desse trabalho.
Como provamos que uma correção funcionouAntes de alterar as regras
Vamos definir
o que deve estar acessível.
Firewalls de servidor, equipamentos dedicados, isolamento e os limites da filtragem de rede. Clarifique o âmbito antes de fazer uma alteração.
Pergunte a um engenheiroSim, e continua a estar. Todos os servidores geridos que operamos têm a firewall de host configurada, atualizada e vigiada, sem custo adicional. Isso cobre uma máquina a defender-se a si própria. Esta página trata de algo diferente: um equipamento de firewall separado e dedicado, à frente de vários servidores e IP públicos, a filtrar o tráfego antes de sequer lhes chegar. Se tem um único VPS, quase de certeza não precisa dele, e dizemos-lho.
O seu próximo parceiro de infraestrutura
Vamos ver o que a sua
firewall está a bloquear.
Diga-nos quantos servidores e IP públicos estão atrás dela, e o que precisa de estar acessível. Discutiremos as regras, as verificações e o âmbito certo.
+357 222 32280
Comecemos pela sua infraestrutura.
Um pouco de contexto ajuda-nos a começar a conversa certa.
Da equipa de engenharia