

Managed firewall: Ваш firewall.
Під керуванням і з перевіркою.
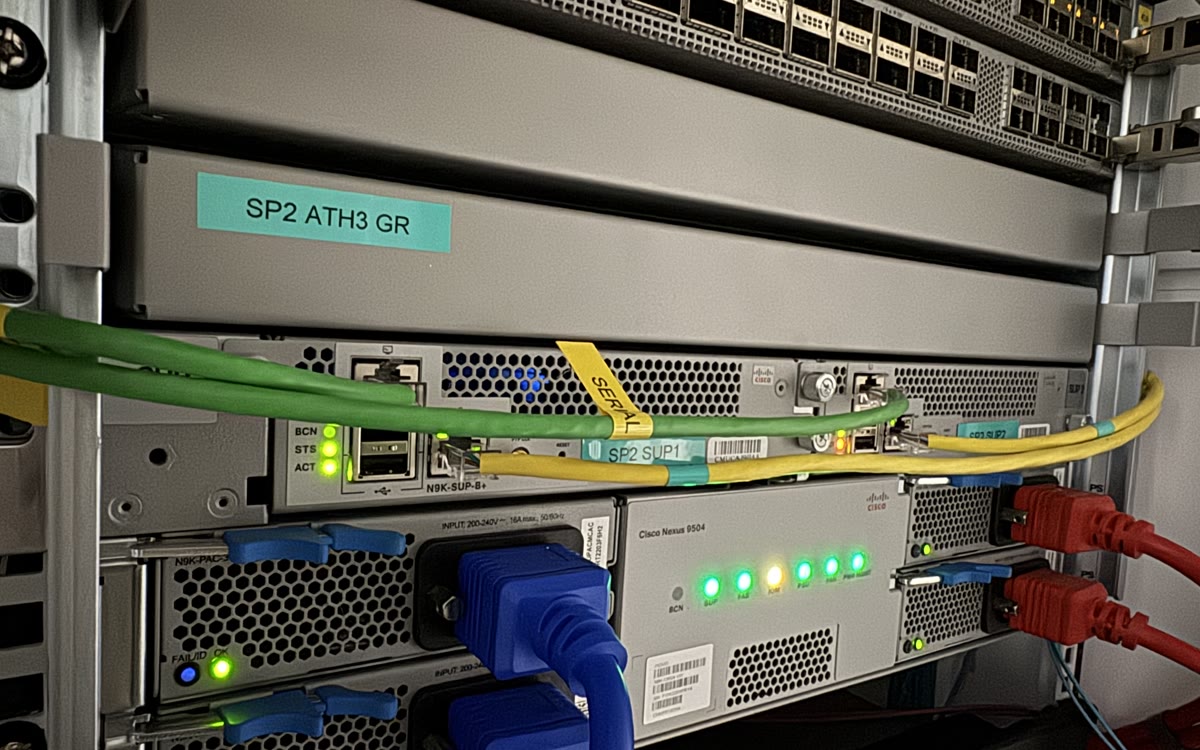
Cisco Firepower і OPNsenseВідповідно до вимог і бюджету
Правила у version controlПеревірені, зафіксовані зміни
Висока доступністьПара з автоматичним failover
Перевірка ззовніТест із недовіреної IP
Результат, який бачить інтернет
Сканування ззовні.
Перевірка того, що відповідає.
Ми скануємо firewall із недовіреної IP під час передачі в експлуатацію та після кожної зміни правил і надсилаємо вам результат.
TCP-портів відповіли
Панелі адміністрування, SSH і адміністративний HTTPS-порт залишилися недоступними з цього джерела.
Периметр під керуванням
Ваші правила.
Наша відповідальність за їхню роботу.
Ви кажете нам, що має бути доступним і звідки. Ми налаштовуємо, моніторимо, обслуговуємо та тестуємо firewall перед вашими серверами.
Виділений firewall
Ваш власний виділений firewall Cisco Firepower або OPNsense, підібраний під ваші вимоги та бюджет, перед вашими серверами, з правилами для кожної IP і кожного сегмента в публічному маршрутизованому адресному просторі. Різні системи можуть мати різну політику безпеки замість однієї спільної на всіх.
Пара високої доступності
Два firewall з автоматичним failover, та сама схема, яку ми використовуємо на власному публічному edge для власного трафіку.
Threat intelligence
Відомі шкідливі джерела відкидаються ще до того, як дістануться до вашої машини. Це не зробить ваші логи тихими, але прибере з них значну частину фонового сканування.
Усередині нашої власної мережі
Firewall працює на нашому власному обладнанні всередині AS200477, нашої власної автономної системи. Він є частиною мережі, а не коробкою, прикрученою перед чужою хмарою.
Під ваші сервери та публічні IP.
Ціна виділеного firewall розраховується для вашої інфраструктури, зазвичай у межах managed-співпраці. Host firewall окремого managed-сервера вже входить до керування цим сервером.
Правила, за які можна відповідати
Розумійте політику.
Ведіть облік змін.
Ми робимо операційну роботу явною: від причини, що стоїть за правилом, до перевірки після зміни.
Кожне правило перебуває у version control, і commit фіксує, хто його додав, коли і чому.
Default deny: якщо щось відкрите, для цього є правило і commit за цим правилом.
Зміни вносяться через API, і ми повідомляємо вам, що змінилося.
Пара з автоматичним failover. Та сама схема працює на нашому власному публічному edge.
Ми скануємо його з недовіреної IP і надсилаємо вам перелік того, що відповіло.
Працює всередині мережі, якою ми керуємо.
Firewall розміщений на нашому власному обладнанні в AS200477. Cloud security group теж може обмежити доступ. Але ця послуга включає інженерів, які відповідають за правила, тестують доступ ззовні та показують вам результат.
Оберіть правильний захист
Виділений периметр
має конкретне завдання.
Для одного сервера це може бути більше, ніж потрібно. І він не замінює контролі всередині вашого застосунку.
У вас одна машина і жодних публічних сервісів.
Якщо host firewall на одному сервері справді достатньо, ми вам так і скажемо, замість того щоб продавати периметр, який вам не потрібен.
Дивіться, що вже покриває managedВаша проблема на рівні застосунку.
Периметровий firewall не зупиняє credential stuffing чи ботів на порту 443. Для цього ми використовуємо контроль трафіку на edge.
Дивіться контроль трафіку на edgeВи хочете керувати правилами самостійно.
Тоді аудит теж ваш, разом із доказом ззовні, що політика діє. Пристрій є меншою частиною цієї роботи.
Як ми доводимо, що виправлення спрацювалоПерш ніж змінювати правила
Визначмо,
що має бути доступним.
Firewall на серверах, виділені пристрої, ізоляція та межі мережевої фільтрації. З’ясуйте обсяг, перш ніж вносити зміну.
Запитайте інженераТак, і далі входить. Кожен managed-сервер, яким ми керуємо, отримує налаштований, оновлений і контрольований host firewall без додаткової плати. Це покриває одну машину, що захищає сама себе. Ця сторінка про інше: окремий виділений firewall-пристрій перед кількома серверами та публічними IP, який фільтрує трафік ще до того, як він до них дістанеться. Якщо у вас один VPS, він вам майже напевно не потрібен, і ми так і скажемо.
Ваш наступний партнер з інфраструктури
Погляньмо, що блокує
ваш firewall.
Скажіть нам, скільки серверів і публічних IP за ним стоїть і що має бути доступним. Ми обговоримо правила, перевірки та правильний обсяг.
+357 222 32280
Почнімо з вашої інфраструктури.
Трохи контексту допомагає нам почати правильну розмову.
Від команди інженерів