

Managed firewall: Il vostro firewall.
Gestito e verificato.
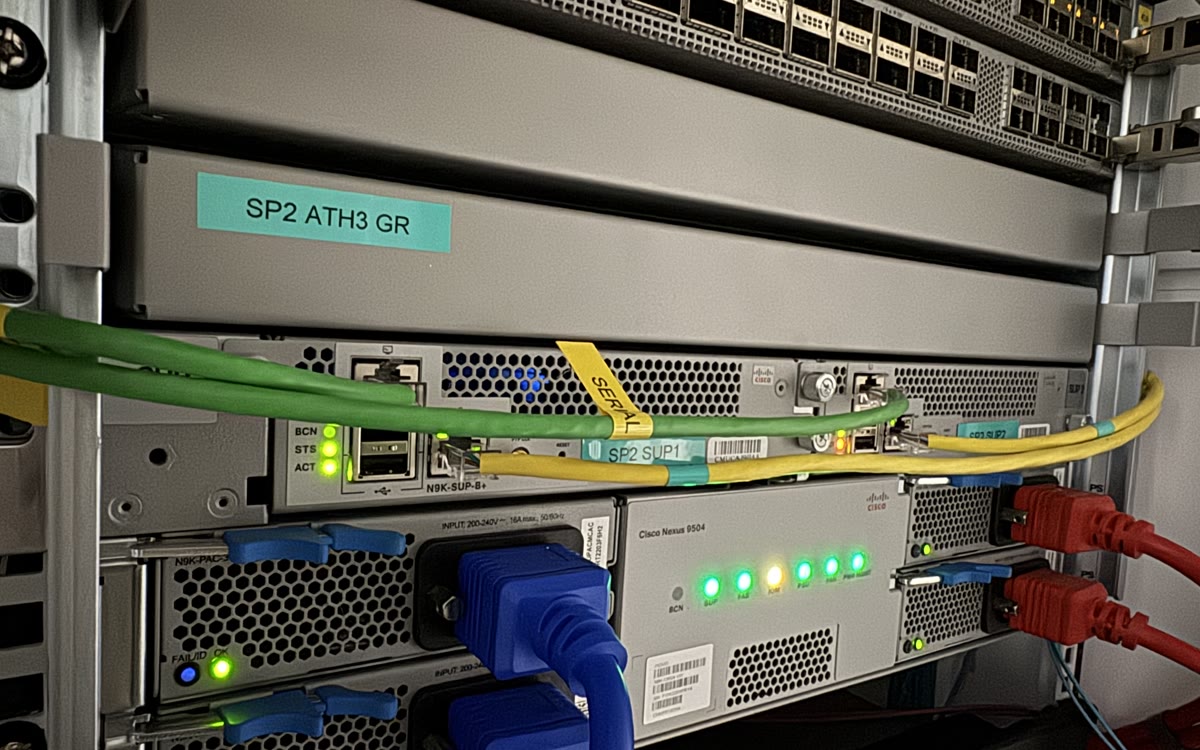
Cisco Firepower e OPNsenseIn base a requisiti e budget
Regole sotto version controlModifiche riviste e registrate
Alta disponibilitàUna coppia con failover automatico
Verificato dall'esternoTestato da un IP non attendibile
Il risultato che vede internet
Scansione dall'esterno.
Verifica di cosa risponde.
Scansioniamo il firewall da un IP non attendibile alla consegna e dopo ogni modifica alle regole, e vi inviamo il risultato.
Porte TCP che hanno risposto
Pannelli di amministrazione, SSH e la porta HTTPS di amministrazione sono rimasti irraggiungibili da questa origine.
Il perimetro gestito
Le vostre regole.
La nostra responsabilità di farle funzionare.
Voi ci dite cosa deve essere raggiungibile e da dove. Noi configuriamo, monitoriamo, manuteniamo e testiamo il firewall davanti ai vostri server.
Un firewall dedicato
Un firewall dedicato Cisco Firepower o OPNsense tutto vostro, scelto in base ai vostri requisiti e al vostro budget, davanti ai vostri server, con regole per IP e per segmento su spazio di indirizzi pubblico instradato. Sistemi diversi possono avere posture diverse, invece di condividerne tutti una sola.
Una coppia ad alta disponibilità
Due firewall con failover automatico, la stessa configurazione che usiamo sul nostro edge pubblico, per il nostro stesso traffico.
Threat intelligence
Le origini note come malevole vengono scartate prima di raggiungere la vostra macchina. Non azzererà i vostri log, ma toglie gran parte della scansione di fondo.
Dentro la nostra rete
Il firewall gira su hardware di nostra proprietà dentro AS200477, il nostro sistema autonomo. È parte della rete, non una scatola avvitata davanti al cloud di qualcun altro.
Dimensionato sui vostri server e sui vostri IP pubblici.
Un firewall dedicato viene quotato per la vostra infrastruttura, di solito all'interno di un contratto managed. Il firewall host di un singolo server gestito è già incluso nella gestione di quel server.
Regole di cui rendere conto
Capite la policy.
Tenete traccia delle modifiche.
Rendiamo esplicito il lavoro operativo, dal motivo dietro una regola al controllo dopo una modifica.
Ogni regola è sotto version control, e il commit registra chi l'ha aggiunta, quando e perché.
Default deny: se qualcosa è aperto, esiste una regola che lo prevede e un commit dietro la regola.
Le modifiche passano dall'API, e vi diciamo cosa è cambiato.
Una coppia, con failover automatico. La stessa configurazione gira sul nostro edge pubblico.
Lo scansioniamo da un IP non attendibile e vi inviamo l'elenco di ciò che ha risposto.
Gira dentro la rete che gestiamo noi.
Il firewall sta su hardware di nostra proprietà in AS200477. Anche un cloud security group può limitare l'accesso. Il servizio qui include ingegneri che si fanno carico delle regole, testano l'accesso dall'esterno e vi mostrano il risultato.
Scegliete la protezione giusta
Un perimetro dedicato ha
un compito preciso.
Può essere più di quanto serva a un singolo server. E non sostituisce i controlli dentro la vostra applicazione.
Avete una macchina e nessun servizio pubblico.
Se il firewall host su un singolo server è davvero sufficiente, ve lo diremo, invece di vendervi un perimetro di cui non avete bisogno.
Scopri cosa copre già il managedIl vostro problema è a livello applicativo.
Un firewall perimetrale non ferma il credential stuffing né i bot sulla porta 443. Per quelli usiamo il controllo del traffico all'edge.
Scopri il controllo del traffico all'edgeVolete gestire le regole da soli.
Allora anche l'audit è vostro, compresa la prova dall'esterno che la policy regge. L'appliance è la parte più piccola di quel lavoro.
Come dimostriamo che una correzione ha funzionatoPrima di cambiare le regole
Definiamo
cosa deve essere raggiungibile.
Firewall sui server, appliance dedicate, isolamento e i limiti del filtraggio di rete. Chiarite l'ambito prima di fare una modifica.
Chiedi a un ingegnereSì, e continua a esserlo. Ogni server gestito che operiamo ha il firewall host configurato, aggiornato e monitorato, senza costi aggiuntivi. Questo copre una macchina che difende sé stessa. Questa pagina riguarda un'altra cosa: un'appliance firewall separata e dedicata davanti a più server e IP pubblici, che filtra il traffico prima ancora che li raggiunga. Se avete un solo VPS, quasi certamente non vi serve, e ve lo diremo.
Il vostro prossimo partner per l'infrastruttura
Vediamo cosa sta bloccando
il vostro firewall.
Diteci quanti server e quanti IP pubblici ci sono dietro, e cosa deve essere accessibile. Parleremo delle regole, dei controlli e dell'ambito giusto.
+357 222 32280
Partiamo dalla vostra infrastruttura.
Un po' di contesto ci aiuta a iniziare la conversazione giusta.
Dal team di ingegneria