

Managed Firewall: Ihre Firewall.
Verwaltet und verifiziert.
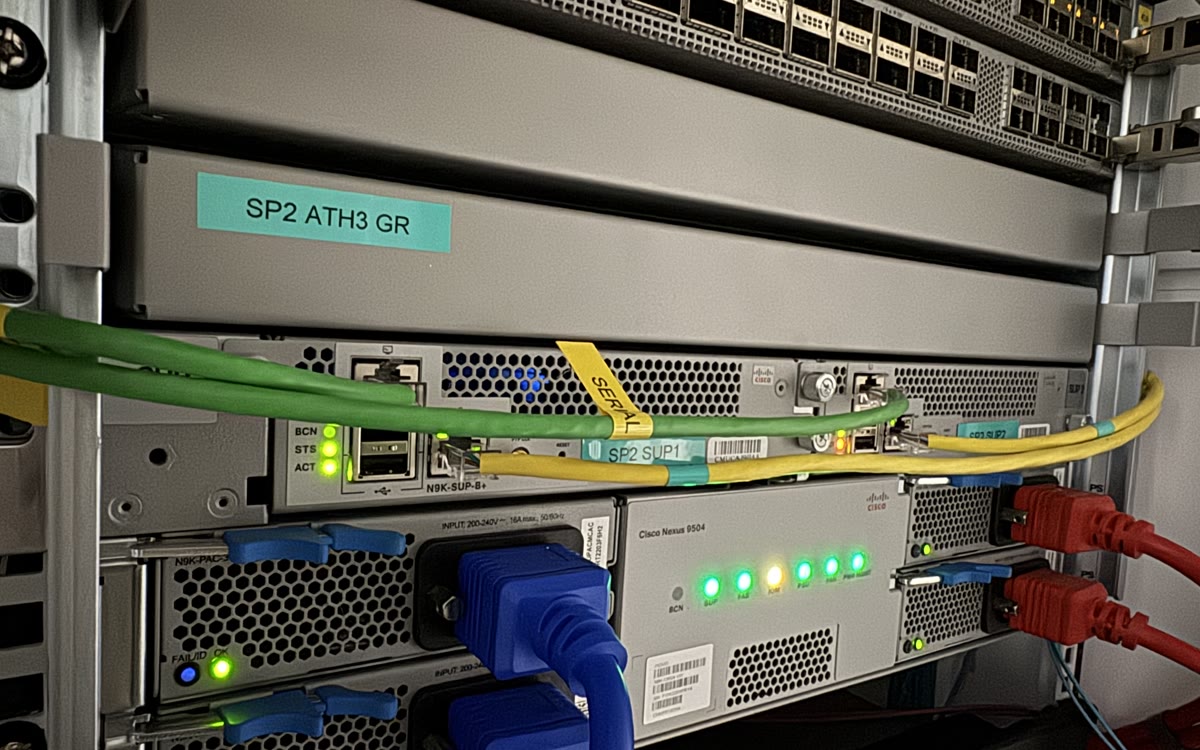
Cisco Firepower und OPNsensePassend zu Anforderungen und Budget
Versionierte RegelnGeprüfte, dokumentierte Änderungen
HochverfügbarkeitEin Paar mit automatischem Failover
Von außen verifiziertGetestet von einer nicht vertrauenswürdigen IP
Das Ergebnis, das das Internet sieht
Von außen scannen.
Prüfen, was antwortet.
Wir scannen die Firewall bei der Übergabe und nach jeder Regeländerung von einer nicht vertrauenswürdigen IP aus und schicken Ihnen das Ergebnis.
TCP-Ports, die geantwortet haben
Admin-Oberflächen, SSH und der HTTPS-Port der Verwaltung blieben von dieser Quelle aus unerreichbar.
Der verwaltete Perimeter
Ihre Regeln.
Unsere Verantwortung, sie zu betreiben.
Sie sagen uns, was erreichbar sein soll und von wo. Wir konfigurieren, überwachen, warten und testen die Firewall vor Ihren Servern.
Eine dedizierte Firewall
Eine eigene Cisco Firepower oder OPNsense Firewall, passend zu Ihren Anforderungen und Ihrem Budget, vor Ihren Servern, mit Regeln je IP und je Netzsegment auf öffentlich geroutetem Adressraum. Unterschiedliche Systeme können unterschiedliche Sicherheitsprofile haben, statt sich alle eines zu teilen.
Ein hochverfügbares Paar
Zwei Firewalls mit automatischem Failover, derselbe Aufbau, den wir an unserem eigenen öffentlichen Edge für unseren eigenen Datenverkehr betreiben.
Threat Intelligence
Bekannt bösartige Quellen werden verworfen, bevor sie Ihr System erreichen. Das bringt Ihre Logs nicht zum Schweigen, nimmt aber einen großen Teil des Hintergrund-Scannens aus ihnen heraus.
In unserem eigenen Netzwerk
Die Firewall läuft auf Hardware in unserem Eigentum innerhalb von AS200477, unserem eigenen autonomen System. Sie ist Teil des Netzwerks, kein Kasten, der vor die Cloud eines anderen geschraubt wurde.
Zugeschnitten auf Ihre Server und öffentlichen IPs.
Eine dedizierte Firewall wird für Ihre Umgebung angeboten, in der Regel im Rahmen eines Managed-Vertrags. Die Host-Firewall eines einzelnen Managed Servers ist bereits in der Verwaltung dieses Servers enthalten.
Regeln, die Sie nachvollziehen können
Die Richtlinie verstehen.
Die Änderungen festhalten.
Wir machen die operative Arbeit explizit, vom Grund hinter einer Regel bis zur Prüfung nach einer Änderung.
Jede Regel liegt in der Versionskontrolle, und der Commit hält fest, wer sie wann und warum hinzugefügt hat.
Default deny: Wenn etwas offen ist, gibt es eine Regel dafür und einen Commit hinter der Regel.
Änderungen erfolgen über die API, und wir sagen Ihnen, was sich geändert hat.
Ein Paar, mit automatischem Failover. Derselbe Aufbau läuft an unserem eigenen öffentlichen Edge.
Wir scannen sie von einer nicht vertrauenswürdigen IP aus und schicken Ihnen die Liste dessen, was geantwortet hat.
Betrieben innerhalb des Netzwerks, das wir verantworten.
Die Firewall steht auf Hardware in unserem Eigentum in AS200477. Eine Cloud Security Group kann den Zugriff ebenfalls einschränken. Die Leistung hier umfasst Ingenieure, die die Regeln verantworten, den Zugriff von außen testen und Ihnen das Ergebnis zeigen.
Den richtigen Schutz wählen
Ein dedizierter Perimeter hat
eine bestimmte Aufgabe.
Für einen einzelnen Server kann er mehr sein als nötig. Und er ersetzt keine Kontrollen in Ihrer Anwendung.
Sie haben ein System und keine öffentlichen Dienste.
Wenn die Host-Firewall auf einem einzelnen Server wirklich ausreicht, sagen wir Ihnen das, statt Ihnen einen Perimeter zu verkaufen, den Sie nicht brauchen.
Was Managed bereits abdecktIhr Problem liegt auf der Anwendungsebene.
Eine Perimeter-Firewall stoppt kein Credential Stuffing und keine Bots auf Port 443. Dafür setzen wir Edge Traffic Control ein.
Edge Traffic Control ansehenSie wollen die Regeln selbst betreiben.
Dann liegt auch die Prüfung bei Ihnen, einschließlich des Nachweises von außen, dass die Richtlinie gilt. Die Appliance ist der kleinere Teil dieser Arbeit.
Wie wir nachweisen, dass eine Korrektur gewirkt hatBevor Sie die Regeln ändern
Legen wir
fest, was erreichbar sein soll.
Server-Firewalls, dedizierte Appliances, Isolation und die Grenzen der Netzwerkfilterung. Klären Sie den Umfang, bevor Sie eine Änderung vornehmen.
Einen Ingenieur fragenJa, und das bleibt so. Jeder Managed Server, den wir betreiben, bekommt seine Host-Firewall konfiguriert, gepatcht und überwacht, ohne Aufpreis. Das deckt ein System ab, das sich selbst schützt. Diese Seite behandelt etwas anderes: eine separate, dedizierte Firewall-Appliance vor mehreren Servern und öffentlichen IPs, die den Datenverkehr filtert, bevor er sie überhaupt erreicht. Wenn Sie einen VPS haben, brauchen Sie sie mit großer Wahrscheinlichkeit nicht, und wir sagen Ihnen das.
Ihr nächster Infrastrukturpartner
Sehen wir uns an, was
Ihre Firewall blockiert.
Sagen Sie uns, wie viele Server und öffentliche IPs dahinterstehen und was erreichbar sein muss. Wir besprechen die Regeln, die Prüfungen und den richtigen Umfang.
+357 222 32280
Beginnen wir mit Ihrer Umgebung.
Ein wenig Kontext hilft uns, das richtige Gespräch zu beginnen.
Vom Engineering-Team