

Managed firewall: Su firewall.
Gestionado y verificado.
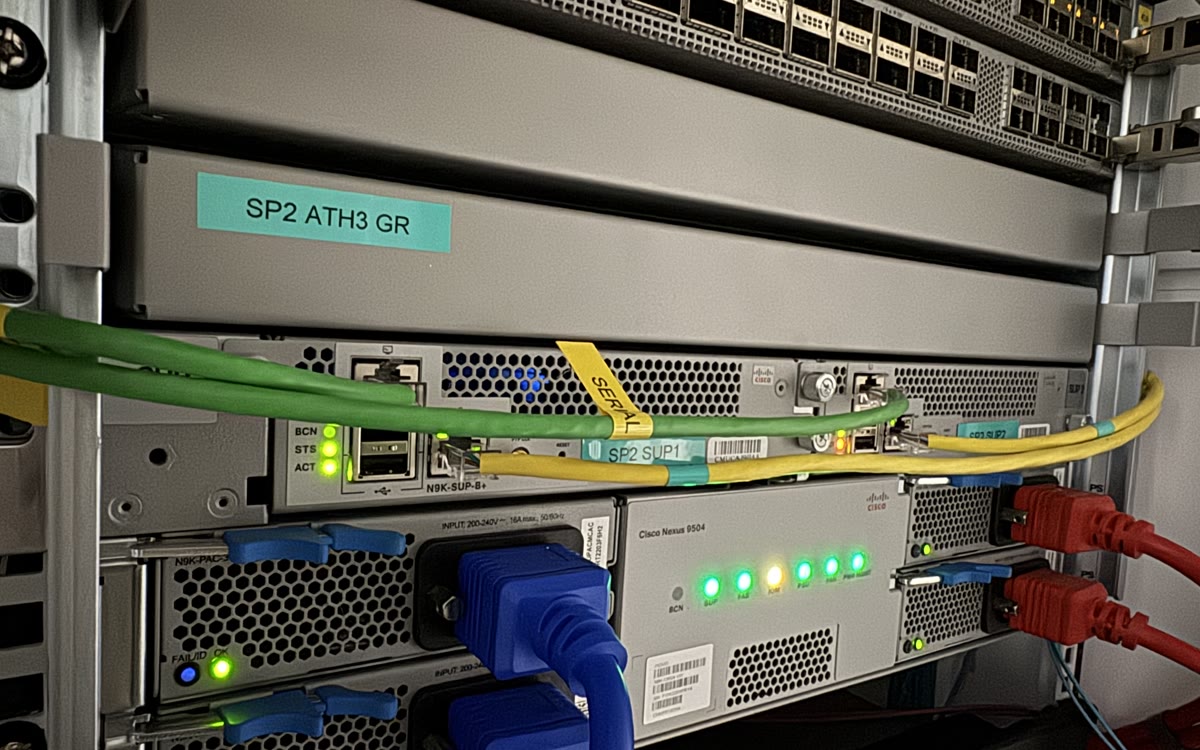
Cisco Firepower y OPNsenseSegún requisitos y presupuesto
Reglas en control de versionesCambios revisados y registrados
Alta disponibilidadUn par con failover automático
Verificado desde fueraProbado desde una IP no confiable
El resultado que ve internet
Escanear desde fuera.
Verificar qué responde.
Escaneamos el firewall desde una IP no confiable en la entrega y después de cada cambio de regla, y le enviamos el resultado.
Puertos TCP que respondieron
Los paneles de administración, SSH y el puerto HTTPS de administración permanecieron inaccesibles desde este origen.
El perímetro gestionado
Sus reglas.
Nuestra responsabilidad operarlas.
Usted nos dice qué debe ser accesible y desde dónde. Nosotros configuramos, monitorizamos, mantenemos y probamos el firewall delante de sus servidores.
Un firewall dedicado
Un firewall dedicado Cisco Firepower u OPNsense propio, según sus requisitos y presupuesto, delante de sus servidores, con reglas por IP y por segmento sobre espacio público enrutado. Cada sistema puede tener una postura de seguridad distinta, en lugar de compartir todos una sola.
Un par de alta disponibilidad
Dos firewalls con failover automático, la misma disposición que operamos en nuestro propio edge público, con nuestro propio tráfico.
Threat intelligence
Los orígenes maliciosos conocidos se descartan antes de llegar a su máquina. No silenciará sus logs, pero les quita gran parte del escaneo de fondo.
Dentro de nuestra propia red
El firewall corre en hardware de nuestra propiedad dentro de AS200477, nuestro propio sistema autónomo. Es parte de la red, no una caja atornillada delante del cloud de otro.
Dimensionado para sus servidores y sus IP públicas.
Un firewall dedicado se presupuesta para su infraestructura, normalmente dentro de un contrato managed. El host firewall de un servidor managed individual ya está incluido en la gestión de ese servidor.
Reglas de las que puede dar cuenta
Entienda la política.
Conserve el registro de los cambios.
Hacemos explícito el trabajo operativo, desde el motivo detrás de una regla hasta la comprobación tras un cambio.
Cada regla está en control de versiones, y el commit registra quién la añadió, cuándo y por qué.
Default deny: si algo está abierto, hay una regla para ello y un commit detrás de la regla.
Los cambios se hacen a través de la API, y le decimos qué cambió.
Un par, con failover automático. La misma disposición corre en nuestro propio edge público.
Lo escaneamos desde una IP no confiable y le enviamos la lista de lo que respondió.
Opera dentro de la red que gestionamos.
El firewall está en hardware de nuestra propiedad en AS200477. Un cloud security group también puede restringir el acceso. El servicio aquí incluye ingenieros que son responsables de las reglas, prueban el acceso desde fuera y le muestran el resultado.
Elija la protección adecuada
Un perímetro dedicado tiene
un trabajo concreto.
Puede ser más de lo que necesita un solo servidor. Tampoco sustituye a los controles dentro de su aplicación.
Tiene una máquina y ningún servicio público.
Si el host firewall de un solo servidor es realmente suficiente, se lo diremos, en lugar de venderle un perímetro que no necesita.
Vea qué cubre ya la gestiónSu problema está en la capa de aplicación.
Un firewall perimetral no detiene el credential stuffing ni los bots en el puerto 443. Para eso usamos el control de tráfico en el edge.
Vea el control de tráfico en el edgeQuiere gestionar las reglas usted mismo.
Entonces la auditoría también es suya, incluida la prueba desde fuera de que la política se cumple. El appliance es la parte menor de ese trabajo.
Cómo demostramos que una corrección funcionóAntes de cambiar las reglas
Definamos
qué debe ser accesible.
Firewalls en servidores, appliances dedicados, aislamiento y los límites del filtrado de red. Aclare el alcance antes de hacer un cambio.
Pregunte a un ingenieroSí, y lo sigue estando. Cada servidor managed que operamos tiene su host firewall configurado, parcheado y vigilado, sin coste adicional. Eso cubre una máquina que se defiende a sí misma. Esta página trata de algo distinto: un appliance de firewall separado y dedicado, situado delante de varios servidores e IP públicas, que filtra el tráfico antes de que llegue a ellos. Si tiene un solo VPS, casi con seguridad no lo necesita, y se lo diremos.
Su próximo socio de infraestructura
Veamos qué está
bloqueando su firewall.
Díganos cuántos servidores e IP públicas hay detrás, y qué debe ser accesible. Hablaremos de las reglas, las comprobaciones y el alcance adecuado.
+357 222 32280
Empecemos por su infraestructura.
Un poco de contexto nos ayuda a empezar la conversación adecuada.
Del equipo de ingeniería