

Qué hacemos · Operaciones: Montaje en rack, onboarding de blades, controladores de gestión
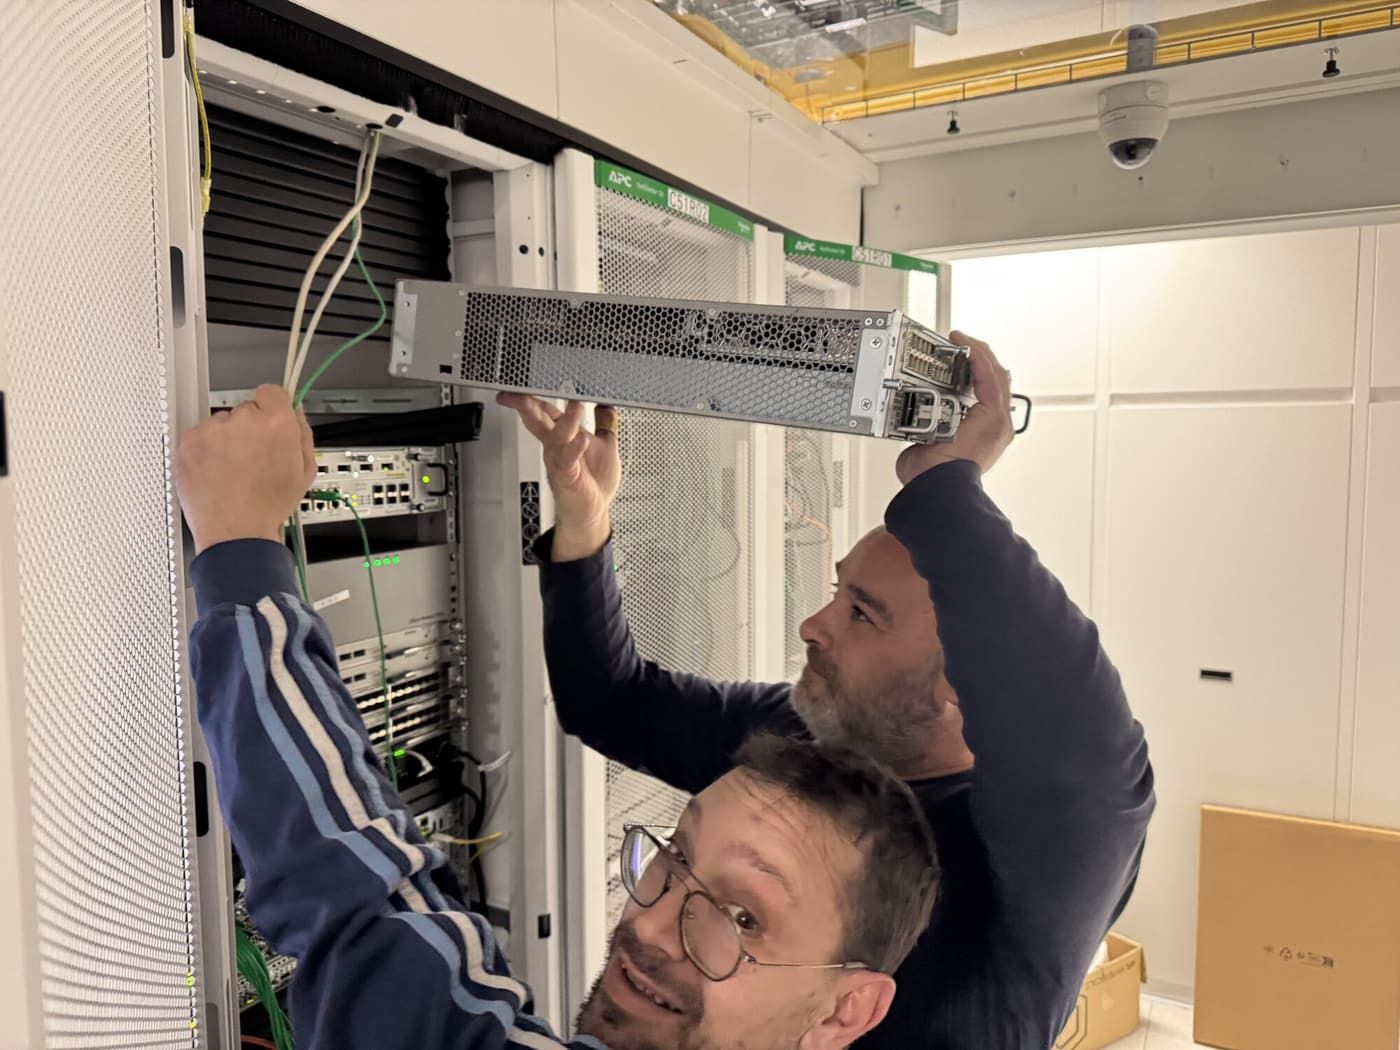
Un servidor no está listo cuando se atornilla a un rack. Está listo cuando está cableado y registrado, con zoning en los dos fabrics de storage, con su storage presentado, con licencia para gestión remota, accesible en una red de gestión aislada y verificado en cada paso. Ponemos el hardware en servicio de la misma manera cada vez, a partir de runbooks escritos, para que cada máquina salga del banco construida con un único estándar.
Qué es
La puesta en servicio física y lógica de servidores y blades: montaje en rack y cableado, zoning de fibre channel en ambos fabrics, creación del host y los volúmenes de storage en HPE 3PAR, y configuración de cada controlador de gestión, ya sea HPE iLO, Dell iDRAC o un HPE Onboard Administrator que gobierna un chasis de blades completo. Cubre servidores rack HPE y Dell y sistemas blade HPE, y termina con el servidor registrado de extremo a extremo en nuestro DCIM.
Cómo lo construimos
Controladores de gestión con licencia, no IPMI pelado. Cada servidor Dell lleva iDRAC Enterprise con licencia Datacenter. Cada servidor HPE lleva iLO Advanced. Cada chasis de blades se gobierna a través de su Onboard Administrator, a su vez un par redundante. La licencia es lo que desbloquea la consola remota y los medios virtuales; un controlador sin licencia es poco más que un interruptor de encendido.
Una red de gestión físicamente aislada (air-gapped). Cada controlador tiene su propio puerto físico y su propio cable hacia su propia conmutación, en un espacio de direcciones privado que nunca se enruta hacia o desde ninguna red de cliente y nunca se anuncia a internet. Una máquina de cliente, incluso una comprometida, no puede ver en absoluto un controlador de gestión. Los ingenieros llegan a él solo a través de nuestras propias pasarelas VPN y jump hosts.
Onboarding de blades en una secuencia fija. Los blades nuevos siguen un runbook escrito, paso a paso:
- Comprobación previa del chasis: bahías, interconexiones y firmware confirmados.
- Cada WWPN de fibre channel y cada MAC de red leídos del propio chasis.
- Zoning generado para cada fabric a partir de esos datos, con nomenclatura consistente.
- Una transacción de zoning atómica por fabric en los switches Brocade, primero el segundo fabric, después el primero.
- El host de storage creado en las dos cabinas del par federado, para que el servidor pueda seguir a su storage.
- Volúmenes creados y exportados al nuevo host.
Chasis enteros configurados de una vez. Los ajustes de los controladores de gestión (licencia, usuarios administrativos, tiempos de sesión, fuentes de hora, SNMP) se envían a través de cada Onboard Administrator por el backplane del chasis en una sola operación. No hacen falta credenciales por blade, lo que significa que un blade montado esta mañana puede estar completamente configurado esta tarde.
Registrado y etiquetado. Cada cable recibe su identificador impreso único en ambos extremos, cada puerto su enlace en el DCIM y cada dirección su DNS directo e inverso, antes de dar el trabajo por terminado.
Cada runbook tiene su prueba. Cada procedimiento vive junto a la transcripción de una ejecución correcta, de modo que el siguiente ingeniero repite exactamente lo que funcionó.
De qué le protege
- Un servidor con zoning en un solo fabric de storage, a un fallo de switch de perder sus discos.
- Blades que nunca recibieron su licencia de gestión y no se pueden alcanzar de forma remota.
- Controladores de gestión en una red a la que los clientes pueden llegar.
- Un montaje que solo una persona sabe repetir.
- Hardware en el rack del que los registros no saben nada.
En la práctica
Blades nuevos, con zoning en ambos fabrics en minutos. Lotes de blades nuevos se incorporaron de extremo a extremo con unos noventa segundos de tiempo de switch por lote: alias y zonas generados a partir de los propios datos del chasis, confirmados en una transacción por fabric y verificados, seguidos de los hosts de storage en ambas cabinas y sus volúmenes.
Un rack entero de chasis, con licencia de una vez. Cuando un rack de chasis de blades necesitó licencias iLO Advanced, una cuenta de gestión y tiempos de sesión en cada blade, no iniciamos sesión en ni un solo blade. Los ajustes se enviaron a través de cada Onboard Administrator y el rack entero quedó terminado en unos treinta segundos de extremo a extremo, incluidos los blades montados esa semana que todavía no tenían credenciales propias.
Espacio cuando lo necesita. Mantenemos capacidad de rack reservada en cada instalación como base, en Digital Realty, y la ampliamos a medida que crecen la carga de trabajo y la demanda eléctrica de los clientes. Cuando un cliente necesita hardware nuevo, el espacio, la potencia y los puertos de switch ya están ahí, y la puesta en servicio empieza el día que llega el hardware.
Por qué EuroVPS
- iDRAC Enterprise e iLO Advanced con licencia en cada servidor, no IPMI pelado.
- Una red de gestión físicamente aislada a la que el tráfico de los clientes no puede llegar.
- Runbooks escritos y probados para cada paso del montaje.
Preguntas frecuentes
¿Puedo tener acceso a la consola remota de mi servidor dedicado? Por defecto nuestros ingenieros usan la consola remota y actúan por usted, a cualquier hora. Si necesita acceso directo a iLO o iDRAC, podemos proporcionarlo con coste adicional a través de una VPN dedicada, de modo que el propio controlador permanezca en la red de gestión aislada.
¿Con qué rapidez pueden añadir capacidad? Mantenemos capacidad de rack reservada en cada instalación, y la puesta en servicio es un runbook, así que el hardware nuevo pasa de la entrega a producción con rapidez. Hable con nosotros sobre su calendario.
¿Usan HPE o Dell? Ambos, elegidos según el trabajo, con gestión con licencia en cada máquina.
Si quiere hardware puesto en servicio con un único estándar cada vez, hable con un ingeniero.
Su próximo socio de infraestructura
Veamos su infraestructura.
Cuéntenos qué ejecuta hoy y qué necesita mejorar. Un ingeniero revisará su solicitud y le ayudará a planificar el siguiente paso.
+357 222 32280
Empecemos por su infraestructura.
Un poco de contexto nos ayuda a empezar la conversación adecuada.