

O que fazemos · Operações: Montagem em rack, integração de blades, controladores de gestão
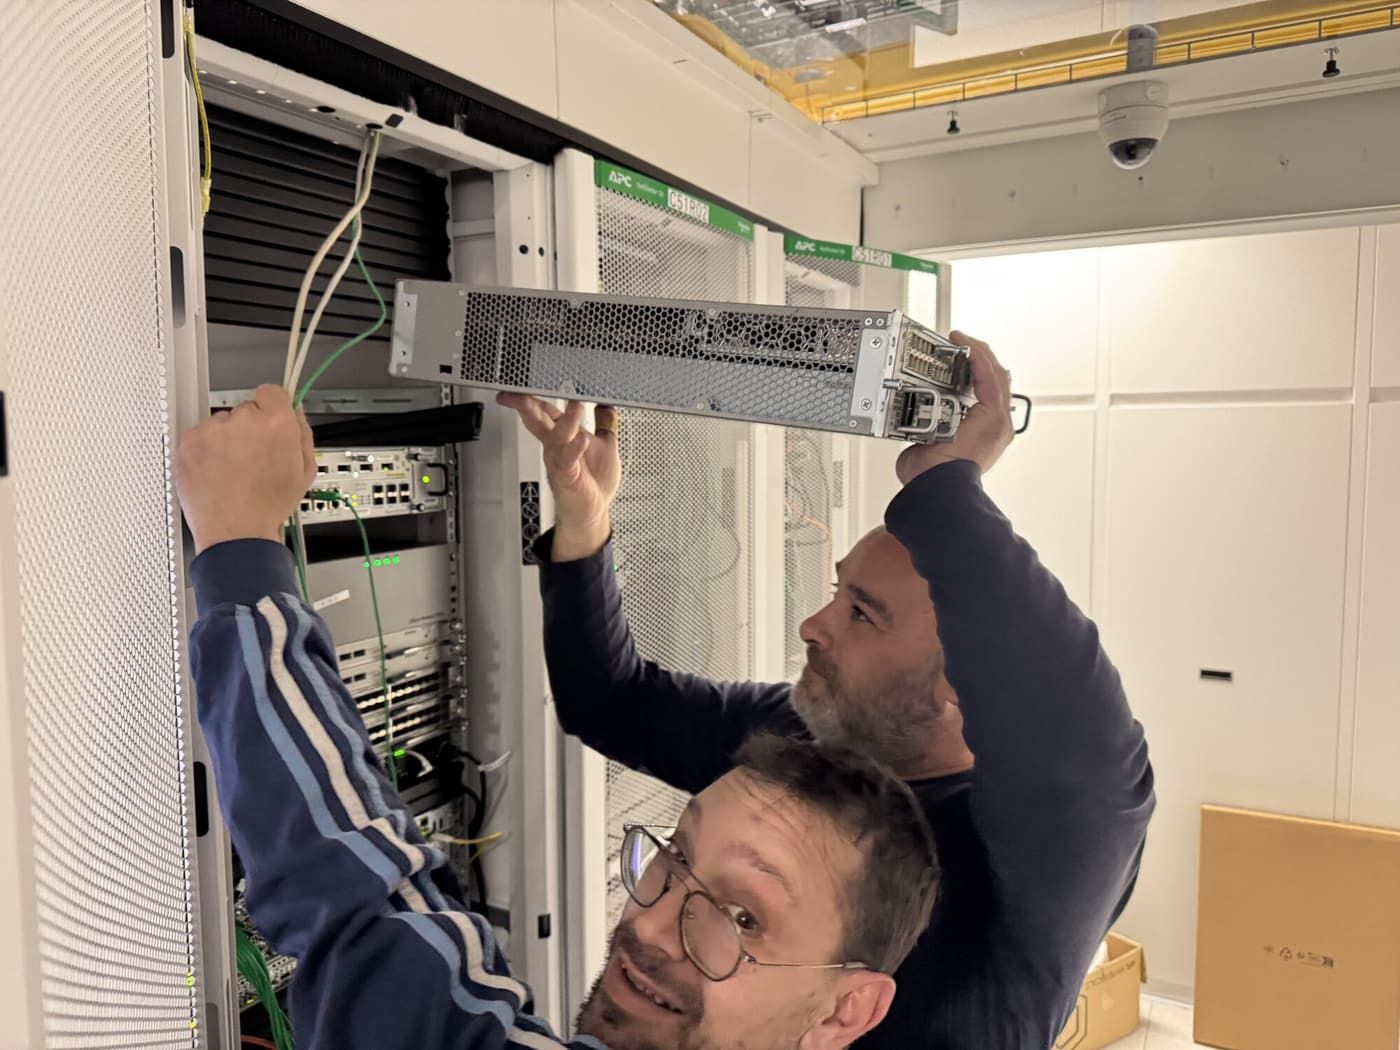
Um servidor não está pronto quando é aparafusado a um rack. Está pronto quando está cablado e registado, com zoning nos dois fabrics de storage, com o seu storage apresentado, licenciado para gestão remota, acessível numa rede de gestão isolada e verificado em cada passo. Colocamos o hardware em serviço da mesma forma todas as vezes, a partir de runbooks escritos, para que cada máquina saia da bancada construída segundo um único padrão.
O que é
- h2: O que é
A colocação em serviço física e lógica de servidores e blades: montagem em rack e cablagem, zoning Fibre Channel nos dois fabrics, criação do host e dos volumes de storage no HPE 3PAR, e configuração de cada controlador de gestão, seja um HPE iLO, um Dell iDRAC ou um HPE Onboard Administrator a gerir um enclosure de blades inteiro. Cobre servidores de rack HPE e Dell e sistemas de blades HPE, e termina com o servidor registado de ponta a ponta no nosso DCIM.
Como o construímos
- h2: Como o construímos
Controladores de gestão licenciados, não IPMI simples. Cada servidor Dell traz iDRAC Enterprise com licenciamento Datacenter. Cada servidor HPE traz iLO Advanced. Cada enclosure de blades é gerido através do seu Onboard Administrator, ele próprio um par redundante. A licença é o que desbloqueia a consola remota e os virtual media; um controlador sem licença é pouco mais do que um interruptor de alimentação.
Uma rede de gestão fisicamente isolada (air-gapped). Cada controlador tem a sua própria porta física e o seu próprio cabo para o seu próprio switching, num espaço de endereços privado que nunca é encaminhado de ou para qualquer rede de cliente e nunca é anunciado à internet. Uma máquina de cliente, mesmo comprometida, não consegue sequer ver um controlador de gestão. Os engenheiros só lhe chegam através dos nossos próprios gateways VPN e jump hosts.
Integração de blades numa sequência fixa. Os blades novos seguem um runbook escrito, passo a passo:
- Verificação prévia do enclosure: baias, interconnects e firmware confirmados.
- Cada WWPN de Fibre Channel e cada MAC de rede lidos do próprio enclosure.
- Zoning gerado para cada fabric a partir desses dados, com nomenclatura consistente.
- Uma transação atómica de zoning por fabric nos switches Brocade, primeiro o segundo fabric, depois o primeiro.
- O host de storage criado nos dois arrays do par em federation, para que o servidor possa seguir o seu storage.
- Volumes criados e exportados para o novo host.
Enclosures inteiros configurados num só movimento. As definições dos controladores de gestão (licença, utilizadores administrativos, timeouts de sessão, fontes de hora, SNMP) são enviadas através de cada Onboard Administrator por todo o backplane do enclosure numa única operação. Não são precisas credenciais por blade, o que significa que um blade montado em rack de manhã pode estar totalmente configurado à tarde.
Registado e etiquetado. Cada cabo recebe o seu ID único impresso nas duas pontas, cada porta o seu link no DCIM, e cada endereço o seu DNS direto e inverso, antes de o trabalho se dar por terminado.
Cada runbook tem a sua prova. Cada procedimento vive ao lado da transcrição de uma execução bem-sucedida, para que o engenheiro seguinte repita exatamente o que funcionou.
Do que o protege
-
h2: Do que o protege
-
Um servidor com zoning num único fabric de storage, a uma falha de switch de perder os seus discos.
- Blades que nunca receberam a sua licença de gestão e não podem ser alcançados remotamente.
- Controladores de gestão numa rede a que os clientes conseguem chegar.
- Uma montagem que só uma pessoa sabe repetir.
- Hardware no rack de que os registos não sabem.
Na prática
- h2: Na prática
Blades novos, com zoning nos dois fabrics em minutos. Lotes de blades novos foram integrados de ponta a ponta com cerca de noventa segundos de tempo de switch por lote: aliases e zonas gerados a partir dos dados do próprio enclosure, confirmados numa transação por fabric, e verificados, seguidos dos hosts de storage nos dois arrays e dos seus volumes.
Um rack inteiro de enclosures, licenciado de uma vez. Quando um rack de enclosures de blades precisou de licenciamento iLO Advanced, de uma conta de gestão e de timeouts de sessão em cada blade, não fizemos login num único blade. As definições foram enviadas através de cada Onboard Administrator, e o rack inteiro ficou terminado em cerca de trinta segundos de ponta a ponta, incluindo blades montados em rack nessa semana que ainda não tinham credenciais próprias.
Espaço quando precisa dele. Mantemos capacidade de rack reservada em cada instalação como base, no Digital Realty, e expandimo-la à medida que a carga de trabalho e as necessidades de energia dos clientes crescem. Quando um cliente precisa de hardware novo, o espaço, a energia e as portas de switch já lá estão, e a colocação em serviço começa no dia em que o hardware chega.
Porquê a EuroVPS
-
h2: Porquê a EuroVPS
-
iDRAC Enterprise e iLO Advanced licenciados em cada servidor, não IPMI simples.
- Uma rede de gestão fisicamente isolada a que o tráfego dos clientes não consegue chegar.
- Runbooks escritos e provados para cada passo da montagem.
Perguntas frequentes
- h2: Perguntas frequentes
- Posso ter acesso à consola remota do meu dedicated server? Por defeito, os nossos engenheiros usam a consola remota e agem por si, de forma contínua. Se precisar de acesso direto ao iLO ou ao iDRAC, podemos fornecê-lo com custo adicional através de uma VPN dedicada, para que o próprio controlador se mantenha na rede de gestão isolada.
- Com que rapidez conseguem acrescentar capacidade? Mantemos capacidade de rack reservada em cada instalação, e a colocação em serviço é um runbook, por isso o hardware novo passa da entrega à produção depressa. Fale connosco sobre o seu calendário.
- Usam HPE ou Dell? Ambos, escolhidos consoante o trabalho, com gestão licenciada em cada máquina.
- closing line: Se quer hardware colocado em serviço segundo um único padrão todas as vezes, Fale com um engenheiro.
O seu próximo parceiro de infraestrutura
Vamos analisar a sua infraestrutura.
Diga-nos o que executa hoje e o que precisa de melhorar. Um engenheiro vai analisar o seu pedido e ajudar a planear o passo seguinte.
+357 222 32280
Comecemos pela sua infraestrutura.
Um pouco de contexto ajuda-nos a começar a conversa certa.