

Що ми робимо · Експлуатація: Монтаж у стійки, підключення blade, контролери керування
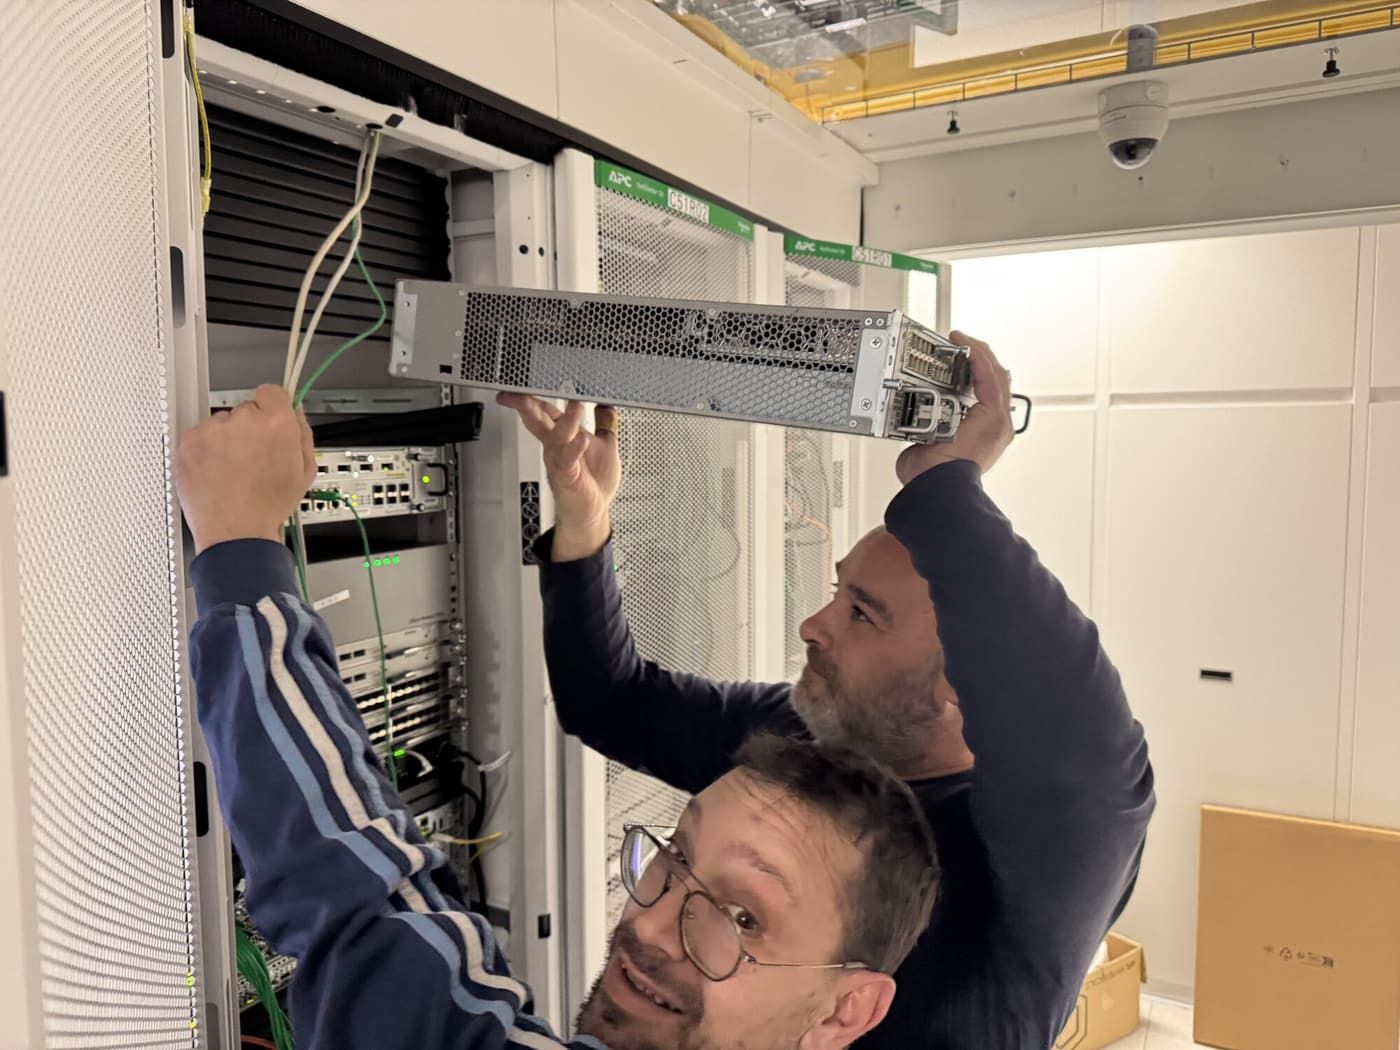
Сервер не готовий, коли його прикрутили до стійки. Він готовий, коли його підключено кабелями і зафіксовано в обліку, зоновано на обох fabric сховища, йому надано сховище, активовано ліцензію віддаленого керування, він доступний в ізольованій мережі керування і перевірений на кожному кроці. Ми вводимо обладнання в експлуатацію щоразу однаково, за написаними runbook, тож кожна машина залишає верстак збудованою за єдиним стандартом.
Що це
Фізичне та логічне введення в експлуатацію серверів і blade: монтаж і кабелювання, зонування Fibre Channel на обох fabric, створення хоста і томів сховища на HPE 3PAR, а також налаштування кожного контролера керування, чи то HPE iLO, Dell iDRAC або HPE Onboard Administrator, що керує цілим blade-шасі. Воно охоплює стійкові сервери HPE і Dell та blade-системи HPE і завершується тим, що сервер наскрізно відстежується в нашому DCIM.
Як ми це будуємо
Ліцензовані контролери керування, а не голий IPMI. Кожен сервер Dell має iDRAC Enterprise з ліцензією Datacenter. Кожен сервер HPE має iLO Advanced. Кожним blade-шасі керує його Onboard Administrator, сам по собі резервована пара. Саме ліцензія відкриває віддалену консоль і віртуальні носії; неліцензований контролер є трохи більшим за вимикач живлення.
Фізично ізольована мережа керування. Кожен контролер має власний фізичний порт і власний кабель до власної комутації, у приватному адресному просторі, який ніколи не маршрутизується до жодної клієнтської мережі чи з неї і ніколи не анонсується в інтернет. Клієнтська машина, навіть скомпрометована, взагалі не бачить контролера керування. Інженери дістаються до нього лише через наші власні VPN-шлюзи та jump hosts.
Підключення blade у фіксованій послідовності. Нові blade проходять письмовий runbook, крок за кроком:
- Попередня перевірка шасі: підтверджено відсіки, інтерконекти та прошивку.
- Кожен WWPN Fibre Channel і кожна мережева MAC-адреса зчитуються з самого шасі.
- Зонування для кожної fabric генерується з цих даних, з узгодженим іменуванням.
- Одна атомарна транзакція зонування на fabric на комутаторах Brocade: спочатку друга fabric, потім перша.
- Хост сховища створюється на обох масивах федеративної пари, щоб сервер міг іти слідом за своїм сховищем.
- Томи створюються і експортуються новому хосту.
Цілі шасі налаштовуються за один рух. Налаштування контролерів керування (ліцензія, адміністративні користувачі, тайм-аути сесій, джерела часу, SNMP) розсилаються через кожен Onboard Administrator по задній панелі шасі однією операцією. Облікові дані для кожного blade окремо не потрібні, а це означає, що blade, змонтований уранці, може бути повністю налаштований уже по обіді.
Зафіксовано і промарковано. Кожен кабель отримує свій унікальний надрукований ідентифікатор на обох кінцях, кожен порт свій зв’язок у DCIM, а кожна адреса свій прямий і зворотний DNS, перш ніж робота вважається завершеною.
У кожного runbook є доказ. Кожна процедура зберігається поруч із транскриптом успішного виконання, тож наступний інженер повторює саме те, що спрацювало.
Від чого це вас захищає
- Сервер, зонований лише на одній fabric сховища, за одну відмову комутатора від втрати своїх дисків.
- Blade, які так і не отримали ліцензію керування і до яких неможливо дістатися віддалено.
- Контролери керування в мережі, до якої можуть дотягнутися клієнти.
- Збірка, яку вміє повторити лише одна людина.
- Обладнання в стійці, про яке облік нічого не знає.
На практиці
Нові blade, зоновані на обох fabric за лічені хвилини. Партії нових blade були підключені наскрізно приблизно за дев’яносто секунд часу комутаторів на партію: аліаси та зони згенеровано з даних самого шасі, зафіксовано однією транзакцією на fabric і перевірено, після чого створено хости сховища на обох масивах та їхні томи.
Ціла стійка шасі, ліцензована за один раз. Коли стійці blade-шасі знадобилися ліцензії iLO Advanced, обліковий запис керування і тайм-аути сесій на кожному blade, ми не входили на жоден blade окремо. Налаштування розіслано через кожен Onboard Administrator, і вся стійка була завершена приблизно за тридцять секунд від початку до кінця, включно з blade, змонтованими того тижня, які ще не мали власних облікових даних.
Місце тоді, коли воно вам потрібне. Ми тримаємо зарезервовану ємність стійок у кожному об’єкті як базу, у Digital Realty, і розширюємо її зі зростанням навантаження клієнтів і потреби в живленні. Коли клієнту потрібне нове обладнання, місце, живлення і порти комутаторів уже є, а введення в експлуатацію починається в день, коли обладнання прибуває.
Чому EuroVPS
- Ліцензовані iDRAC Enterprise та iLO Advanced на кожному сервері, а не голий IPMI.
- Фізично ізольована мережа керування, недосяжна для клієнтського трафіку.
- Письмові, перевірені runbook для кожного кроку збірки.
Часті запитання
Чи можу я отримати доступ до віддаленої консолі свого dedicated server? За замовчуванням нашi інженери користуються віддаленою консоллю і діють від вашого імені цілодобово. Якщо вам потрібен прямий доступ до iLO або iDRAC, ми можемо надати його за додаткову плату через виділений VPN, щоб сам контролер залишався в ізольованій мережі керування.
Як швидко ви можете додати потужності? Ми тримаємо зарезервовану ємність стійок у кожному об’єкті, а введення в експлуатацію є runbook, тож нове обладнання швидко проходить шлях від доставки до продакшену. Поговоріть з нами про ваші терміни.
Ви використовуєте HPE чи Dell? Обидва, залежно від завдання, з ліцензованим керуванням на кожній машині.
Якщо вам потрібне обладнання, введене в експлуатацію за єдиним стандартом щоразу, Поговоріть з інженером.
Ваш наступний партнер з інфраструктури
Погляньмо на вашу інфраструктуру.
Розкажіть, що ви запускаєте сьогодні і що потребує покращення. Інженер розгляне ваш запит і допоможе спланувати наступний крок.
+357 222 32280
Почнімо з вашої інфраструктури.
Трохи контексту допомагає нам почати правильну розмову.