

Cosa facciamo · Operations: Installazione in rack, onboarding dei blade, controller di gestione
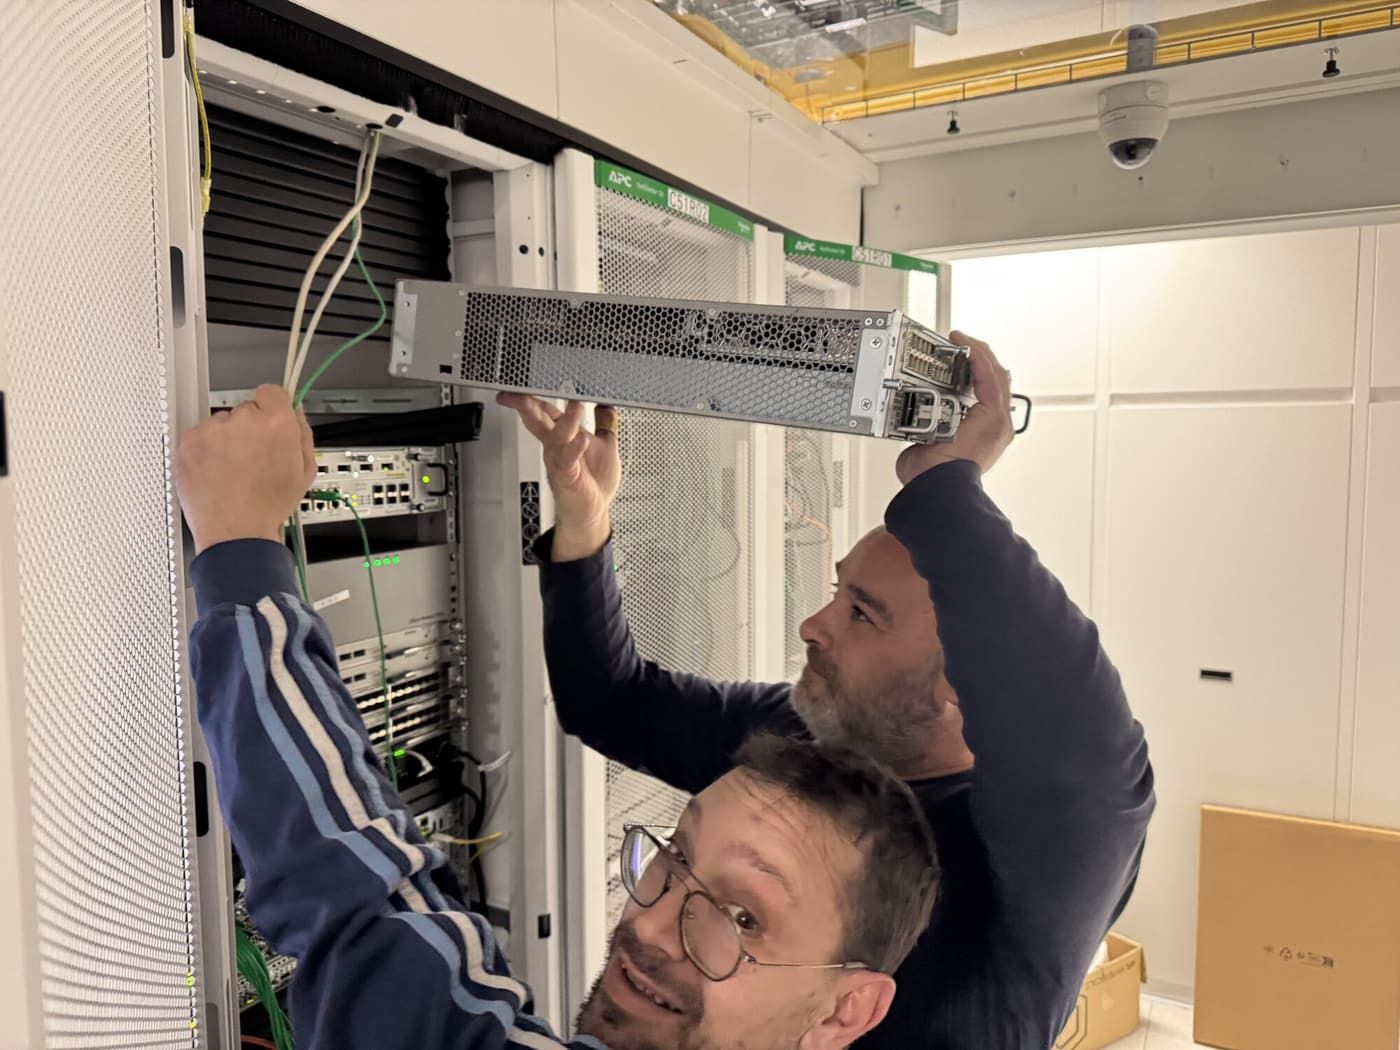
Un server non è pronto quando è avvitato in un rack. È pronto quando è cablato e registrato, zonato su entrambi i fabric di storage, con il suo storage presentato, licenziato per la gestione remota, raggiungibile su una rete di gestione isolata e verificato a ogni passo. Mettiamo in servizio l'hardware sempre allo stesso modo, da runbook scritti, così ogni macchina lascia il banco costruita secondo un unico standard.
Cos'è
- h2: Cos'è
La messa in servizio fisica e logica di server e blade: installazione in rack e cablaggio, zoning fibre channel su entrambi i fabric, creazione di host e volumi di storage su HPE 3PAR, e configurazione di ogni controller di gestione, sia esso un HPE iLO, un Dell iDRAC o un HPE Onboard Administrator che governa un intero enclosure di blade. Copre i server rack HPE e Dell e i sistemi blade HPE, e termina con il server tracciato da un capo all'altro nel nostro DCIM.
Come lo costruiamo
- h2: Come lo costruiamo
Controller di gestione con licenza, non IPMI nudo. Ogni server Dell monta iDRAC Enterprise con licenza Datacenter. Ogni server HPE monta iLO Advanced. Ogni enclosure di blade è governato dal suo Onboard Administrator, a sua volta una coppia ridondante. La licenza è ciò che sblocca la console remota e i supporti virtuali; un controller senza licenza è poco più di un interruttore di accensione.
Una rete di gestione isolata (air-gapped). Ogni controller ha la propria porta fisica e il proprio cavo verso il proprio switching, su uno spazio di indirizzi privato che non viene mai instradato verso o da alcuna rete cliente e mai annunciato a internet. Una macchina cliente, anche compromessa, non può vedere affatto un controller di gestione. Gli ingegneri lo raggiungono solo attraverso i nostri VPN gateway e jump host.
Onboarding dei blade in sequenza fissa. I nuovi blade seguono un runbook scritto, passo dopo passo:
- Controllo preliminare dell'enclosure: bay, interconnessioni e firmware confermati.
- Ogni WWPN fibre channel e ogni MAC di rete letti dall'enclosure stesso.
- Zoning generato per ogni fabric da quei dati, con nomenclatura coerente.
- Una transazione di zoning atomica per fabric sugli switch Brocade, prima il secondo fabric, poi il primo.
- L'host di storage creato su entrambi gli array della coppia in federation, così il server può seguire il proprio storage.
- Volumi creati ed esportati al nuovo host.
Interi enclosure configurati in una mossa. Le impostazioni dei controller di gestione (licenza, utenti amministrativi, timeout di sessione, sorgenti orarie, SNMP) vengono inviate attraverso ogni Onboard Administrator lungo il backplane dell'enclosure in un'unica operazione. Non servono credenziali per singolo blade, il che significa che un blade installato in rack stamattina può essere completamente configurato nel pomeriggio.
Registrato ed etichettato. Ogni cavo riceve il suo ID univoco stampato a entrambe le estremità, ogni porta il suo collegamento nel DCIM e ogni indirizzo il suo DNS diretto e inverso, prima che il lavoro sia considerato concluso.
Ogni runbook ha la sua prova. Ogni procedura vive accanto alla trascrizione di un'esecuzione riuscita, così l'ingegnere successivo ripete esattamente ciò che ha funzionato.
Da cosa vi protegge
-
h2: Da cosa vi protegge
-
Un server zonato su un solo fabric di storage, a un guasto di switch dal perdere i propri dischi.
- Blade che non hanno mai ricevuto la licenza di gestione e non sono raggiungibili da remoto.
- Controller di gestione su una rete che i clienti possono raggiungere.
- Una build che una sola persona sa ripetere.
- Hardware nel rack di cui i registri non sanno nulla.
In pratica
- h2: In pratica
Nuovi blade, zonati su entrambi i fabric in pochi minuti. Lotti di nuovi blade sono stati messi in servizio da un capo all'altro con circa novanta secondi di tempo switch per lotto: alias e zone generati dai dati dell'enclosure stesso, applicati in una transazione per fabric e verificati, seguiti dagli host di storage su entrambi gli array e dai loro volumi.
Un intero rack di enclosure, licenziato in una volta. Quando un rack di enclosure di blade ha avuto bisogno della licenza iLO Advanced, di un account di gestione e dei timeout di sessione su ogni blade, non abbiamo fatto login su un singolo blade. Le impostazioni sono state inviate attraverso ogni Onboard Administrator e l'intero rack è stato completato in circa trenta secondi da un capo all'altro, compresi i blade installati quella settimana che non avevano ancora credenziali proprie.
Spazio quando vi serve. Manteniamo capacità rack riservata in ogni struttura come base, presso Digital Realty, e la espandiamo man mano che il carico dei clienti e la domanda di energia crescono. Quando un cliente ha bisogno di nuovo hardware, lo spazio, l'energia e le porte switch ci sono già, e la messa in servizio inizia il giorno in cui l'hardware arriva.
Perché EuroVPS
-
h2: Perché EuroVPS
-
iDRAC Enterprise e iLO Advanced con licenza su ogni server, non IPMI nudo.
- Una rete di gestione isolata (air-gapped) che il traffico dei clienti non può raggiungere.
- Runbook scritti e collaudati per ogni passo della build.
Domande frequenti
- h2: Domande frequenti
- Posso avere l'accesso alla console remota del mio server dedicato? Di norma i nostri ingegneri usano la console remota e agiscono per voi, 24 ore su 24. Se vi serve l'accesso diretto a iLO o iDRAC, possiamo fornirlo a costo aggiuntivo tramite una VPN dedicata, così il controller stesso resta sulla rete di gestione isolata.
- Quanto in fretta potete aggiungere capacità? Manteniamo capacità rack riservata in ogni struttura, e la messa in servizio è un runbook, così il nuovo hardware passa dalla consegna alla produzione rapidamente. Parlateci dei vostri tempi.
- Usate HPE o Dell? Entrambi, scelti in base al lavoro, con gestione con licenza su ogni macchina.
- closing line: Se volete hardware messo in servizio secondo un unico standard, ogni volta, Parla con un ingegnere.
Il vostro prossimo partner per l'infrastruttura
Guardiamo la vostra infrastruttura.
Raccontateci cosa fate girare oggi e cosa deve migliorare. Un ingegnere esaminerà la vostra richiesta e vi aiuterà a pianificare il passo successivo.
+357 222 32280
Partiamo dalla vostra infrastruttura.
Un po' di contesto ci aiuta a iniziare la conversazione giusta.