

Was wir tun · Betrieb: Rack-Aufbau, Blade-Onboarding, Management-Controller
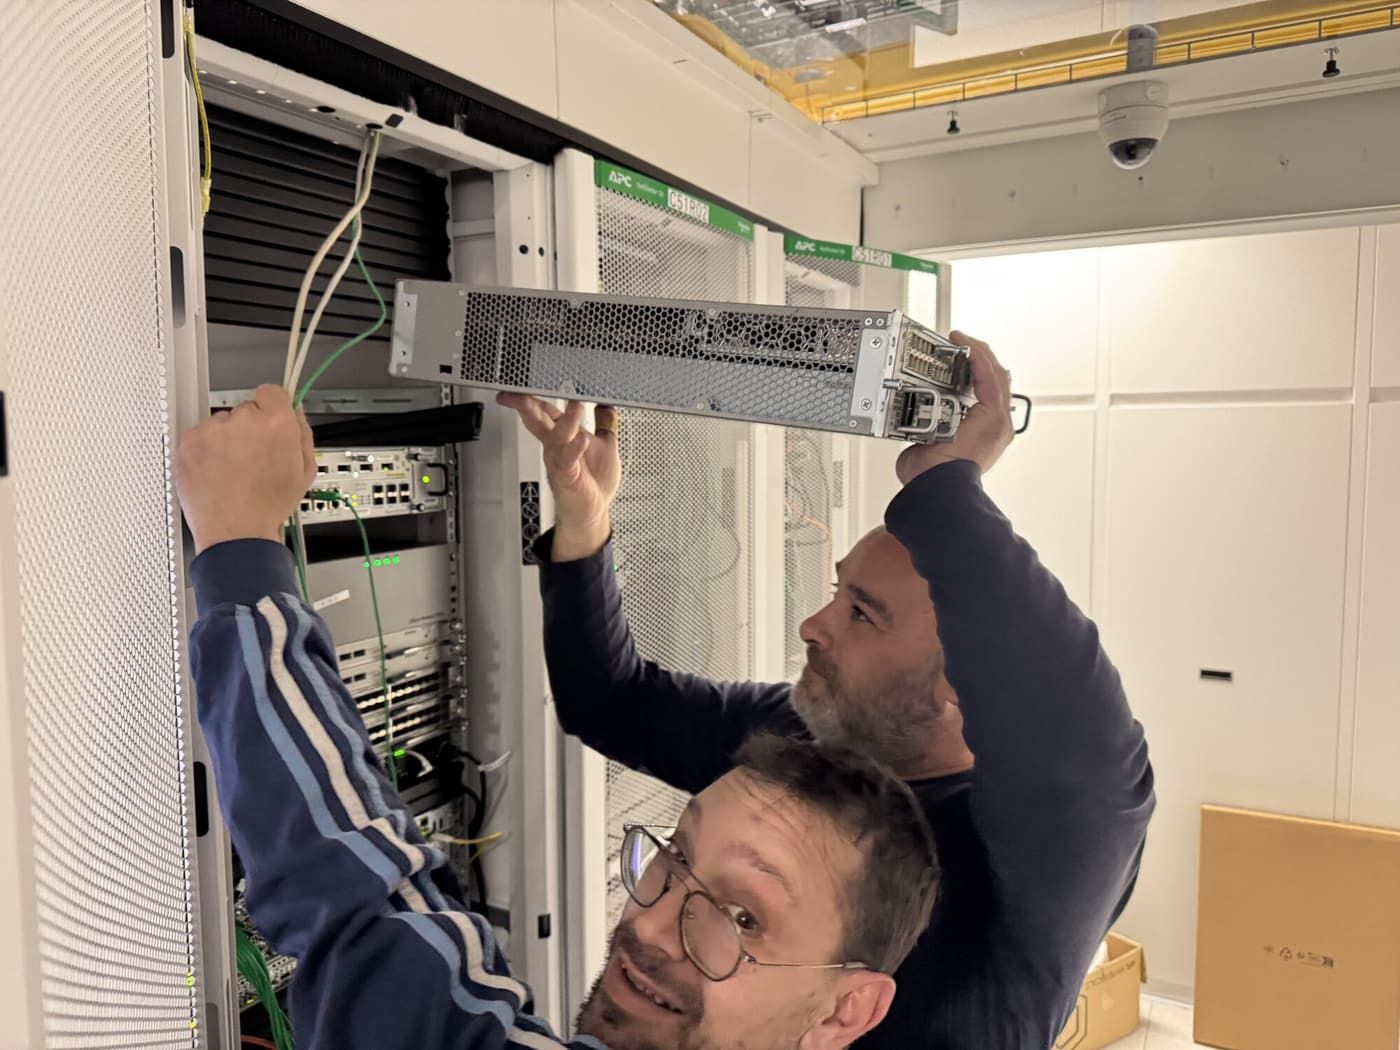
Ein Server ist nicht fertig, wenn er im Rack verschraubt ist. Er ist fertig, wenn er verkabelt und erfasst ist, auf beiden Storage-Fabrics gezont, sein Storage ihm präsentiert, für die Fernverwaltung lizenziert, in einem isolierten Managementnetz erreichbar und in jedem Schritt verifiziert. Wir nehmen Hardware jedes Mal auf dieselbe Weise in Betrieb, nach geschriebenen Runbooks, damit jede Maschine den Werktisch nach einem einheitlichen Standard gebaut verlässt.
Was es ist
Die physische und logische Inbetriebnahme von Servern und Blades: Einbau ins Rack und Verkabelung, Fibre-Channel-Zoning auf beiden Fabrics, Anlage von Storage-Host und Volumes auf HPE 3PAR und Konfiguration jedes Management-Controllers, ob HPE iLO, Dell iDRAC oder ein HPE Onboard Administrator, der ein ganzes Blade-Enclosure führt. Sie umfasst Rack-Server von HPE und Dell sowie HPE-Blade-Systeme und endet mit dem Server, der in unserem DCIM durchgehend erfasst ist.
Wie wir es bauen
Lizenzierte Management-Controller, kein nacktes IPMI. Jeder Dell-Server trägt iDRAC Enterprise mit Datacenter-Lizenz. Jeder HPE-Server trägt iLO Advanced. Jedes Blade-Enclosure wird über seinen Onboard Administrator geführt, selbst ein redundantes Paar. Die Lizenz ist es, die Remote-Konsole und virtuelle Medien freischaltet. Ein unlizenzierter Controller ist kaum mehr als ein Netzschalter.
Ein physisch getrenntes (air-gapped) Managementnetz. Jeder Controller hat seinen eigenen physischen Port und sein eigenes Kabel zu eigenem Switching, in privatem Adressraum, der nie in ein Kundennetz hinein oder aus einem heraus geroutet und nie ins Internet announciert wird. Eine Kundenmaschine, selbst eine kompromittierte, kann einen Management-Controller gar nicht sehen. Ingenieure erreichen ihn nur über unsere eigenen VPN-Gateways und Jump-Hosts.
Blade-Onboarding in fester Reihenfolge. Neue Blades folgen einem geschriebenen Runbook, Schritt für Schritt:
- Vorabprüfung des Enclosures: Bays, Interconnects und Firmware bestätigt.
- Jede Fibre-Channel-WWPN und jede Netzwerk-MAC aus dem Enclosure selbst ausgelesen.
- Zoning für jede Fabric aus diesen Daten erzeugt, mit einheitlicher Benennung.
- Eine atomare Zoning-Transaktion pro Fabric auf den Brocade-Switches, zuerst die zweite Fabric, dann die erste.
- Der Storage-Host auf beiden Arrays des föderierten Paars angelegt, damit der Server seinem Storage folgen kann.
- Volumes angelegt und an den neuen Host exportiert.
Ganze Enclosures in einem Zug konfiguriert. Die Einstellungen der Management-Controller (Lizenz, administrative Benutzer, Sitzungs-Timeouts, Zeitquellen, SNMP) werden über jeden Onboard Administrator in einem einzigen Vorgang über die Backplane des Enclosures ausgerollt. Es sind keine Zugangsdaten pro Blade nötig, was bedeutet, dass ein am Morgen eingebautes Blade am Nachmittag vollständig konfiguriert sein kann.
Erfasst und beschriftet. Jedes Kabel erhält an beiden Enden seine eindeutige gedruckte ID, jeder Port seine Verbindung im DCIM und jede Adresse ihren Forward- und Reverse-DNS-Eintrag, bevor die Arbeit als abgeschlossen gilt.
Jedes Runbook hat seinen Beleg. Jede Prozedur liegt neben dem Protokoll eines erfolgreichen Durchlaufs, damit der nächste Ingenieur genau das wiederholt, was funktioniert hat.
Wovor es Sie schützt
- Ein Server, der nur auf einer Storage-Fabric gezont ist, einen Switch-Ausfall davon entfernt, seine Platten zu verlieren.
- Blades, die ihre Management-Lizenz nie erhalten haben und aus der Ferne nicht erreichbar sind.
- Management-Controller in einem Netz, das Kunden erreichen können.
- Ein Aufbau, den nur eine Person zu wiederholen weiß.
- Hardware im Rack, von der die Aufzeichnungen nichts wissen.
In der Praxis
Neue Blades, in Minuten auf beiden Fabrics gezont. Chargen neuer Blades wurden durchgehend mit etwa neunzig Sekunden Switch-Zeit pro Charge aufgenommen: Aliase und Zonen aus den Daten des Enclosures selbst erzeugt, in einer Transaktion pro Fabric committet und verifiziert, gefolgt von Storage-Hosts auf beiden Arrays und ihren Volumes.
Ein ganzes Rack voller Enclosures, auf einmal lizenziert. Als ein Rack voller Blade-Enclosures iLO-Advanced-Lizenzen, ein Verwaltungskonto und Sitzungs-Timeouts auf jedem Blade brauchte, haben wir uns an keinem einzigen Blade angemeldet. Die Einstellungen wurden über jeden Onboard Administrator ausgerollt, und das ganze Rack war in etwa dreißig Sekunden durchgehend fertig, einschließlich der in jener Woche eingebauten Blades, die noch keine eigenen Zugangsdaten hatten.
Platz, wenn Sie ihn brauchen. Wir halten an jedem Standort reservierte Rack-Kapazität als Basis vor, bei Digital Realty, und erweitern sie, wenn Workload und Strombedarf der Kunden wachsen. Wenn ein Kunde neue Hardware braucht, sind Platz, Strom und Switch-Ports bereits da, und die Inbetriebnahme beginnt an dem Tag, an dem die Hardware eintrifft.
Warum EuroVPS
- Lizenziertes iDRAC Enterprise und iLO Advanced auf jedem Server, kein nacktes IPMI.
- Ein physisch getrenntes Managementnetz, das Kundenverkehr nicht erreichen kann.
- Geschriebene, bewiesene Runbooks für jeden Schritt des Aufbaus.
Häufige Fragen
Kann ich Remote-Konsolenzugang zu meinem Dedicated server bekommen? Standardmäßig nutzen unsere Ingenieure die Remote-Konsole und handeln für Sie, rund um die Uhr. Wenn Sie direkten iLO- oder iDRAC-Zugang brauchen, können wir ihn gegen Aufpreis über ein dediziertes VPN bereitstellen, damit der Controller selbst im isolierten Managementnetz bleibt.
Wie schnell können Sie Kapazität hinzufügen? Wir halten an jedem Standort reservierte Rack-Kapazität vor, und die Inbetriebnahme ist ein Runbook, sodass neue Hardware schnell von der Anlieferung in die Produktion geht. Sprechen Sie mit uns über Ihren Zeitplan.
Setzen Sie HPE oder Dell ein? Beides, je nach Aufgabe, mit lizenziertem Management auf jeder Maschine.
Wenn Sie Hardware wollen, die jedes Mal nach einem einheitlichen Standard in Betrieb genommen wird, sprechen Sie mit einem Ingenieur.
Ihr nächster Infrastrukturpartner
Sehen wir uns Ihre Umgebung an.
Erzählen Sie uns, was Sie heute betreiben und was besser werden muss. Ein Ingenieur sieht Ihre Anfrage durch und hilft Ihnen, den nächsten Schritt zu planen.
+357 222 32280
Beginnen wir mit Ihrer Umgebung.
Ein wenig Kontext hilft uns, das richtige Gespräch zu beginnen.