

Ce que nous faisons · Stockage et compute: Kubernetes privé sur bare metal, OpenShift et OKD
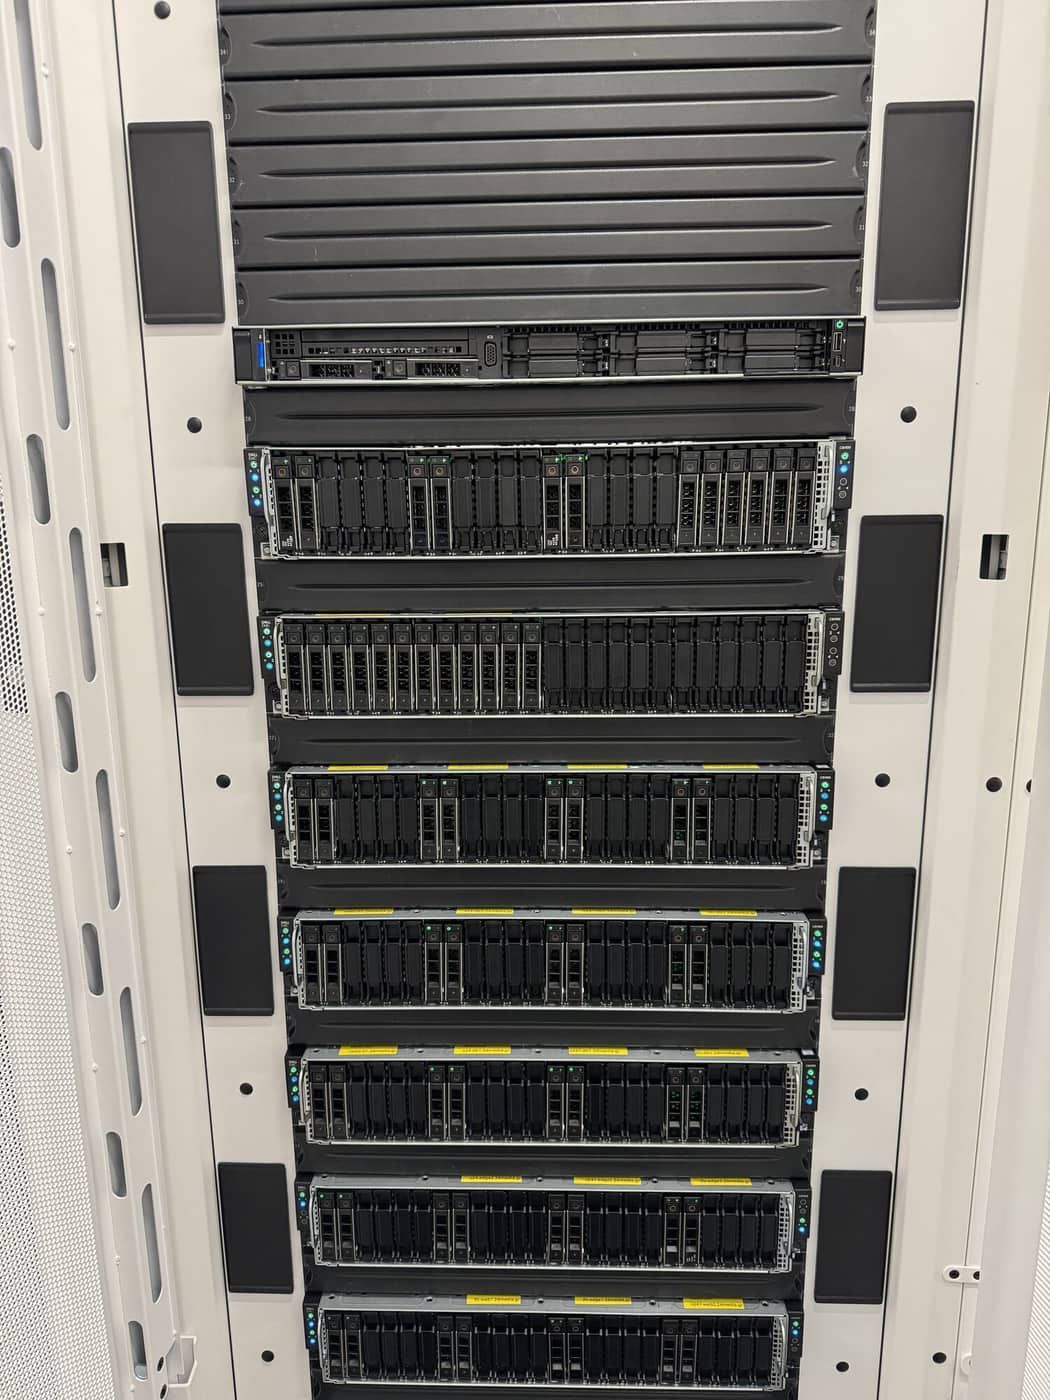
Kubernetes sans facture d'hyperscaler et sans plan de contrôle partagé que vous ne maîtrisez pas. Nous construisons des clusters OpenShift et OKD sur des serveurs HPE et Dell dédiés dans nos datacenters, avec du stockage persistant, de vraies adresses IP publiques annoncées directement depuis le cluster, un ingress isolé par tenant et une bascule mesurée en secondes.
De quoi il s'agit
OpenShift est la distribution Kubernetes entreprise ; OKD est son amont communautaire. Nous construisons le cluster sur bare metal, de sorte que vos conteneurs tournent sur de vrais CPU sans couche de virtualisation entre les deux, et nous exploitons la plateforme sous vos charges.
Ce qu'il peut faire pour vous
Du stockage persistant pour les charges à état. Des volumes bloc et des systèmes de fichiers partagés en lecture-écriture multiple, répliqués entre les nœuds, pour que les bases de données, les files et le contenu partagé survivent à la perte d'un nœud. Les volumes peuvent être étendus en place, pris en snapshot et restaurés.
De vraies IP publiques, sans NAT, sans appliance supplémentaire. Vos services reçoivent des adresses publiques annoncées en BGP directement depuis les nœuds du cluster vers notre réseau. Pas de NAT sur le chemin et pas de boîtier load balancer séparé devant Kubernetes.
Une bascule en secondes. Chaque nœud annonce l'adresse du service, et la détection rapide de panne de lien côté réseau fait que le trafic s'éloigne d'un nœud défaillant en quelques secondes.
Une isolation par tenant. Chaque tenant peut recevoir son propre contrôleur ingress, sa propre IP publique, son propre domaine et un certificat à renouvellement automatique, tenus à l'écart des autres tenants et du réseau d'administration.
Un pont vers ce que vous exploitez déjà. Les conteneurs qui doivent atteindre vos serveurs ou bases de données existants le font par une identité egress dédiée sur un réseau de transit privé, filtré au périmètre, pour que vous puissiez moderniser un service à la fois.
Des bases de données construites pour survivre à la maintenance. Quand nous faisons tourner des bases de données en cluster sur la plateforme, comme Galera avec Percona XtraDB Cluster, elles sont construites avec des pod disruption budgets qui conservent le quorum pendant la maintenance progressive des nœuds, du stockage retenu qui n'est jamais supprimé avec une claim, et des réplicas répartis entre les nœuds.
Comment nous le construisons
Des serveurs HPE et Dell dédiés, installés par l'installateur à agent via le média virtuel de l'administration distante, avec le système d'exploitation sur une paire de SSD en miroir. Du stockage all-flash à l'intérieur du cluster. Chaque nœud raccordé à une paire de switches leaf. Avant qu'un cluster ne porte une charge client, nous faisons tomber des nœuds volontairement et nous chronométrons la reprise.
Ce dont il vous protège
- La panne d'un seul nœud qui met un endpoint public hors ligne.
- Perdre des données à état avec le nœud qui les portait.
- Un tenant qui voit le trafic, les secrets ou la capacité d'un autre tenant.
- Des frais hyperscaler de sortie et de plan de contrôle qui grossissent avec le succès.
- Une maintenance progressive qui fait sortir un cluster de bases de données de son quorum.
En pratique
Tuer un nœud volontairement. En recette, nous avons coupé l'alimentation du nœud qui portait le trafic réel. Le réseau a rerouté en environ trois secondes.
Pourquoi EuroVPS
- OpenShift et OKD sur du bare metal dédié, pas sur le plan de contrôle partagé de quelqu'un d'autre.
- Des IP publiques annoncées depuis le cluster en BGP, sans NAT et sans appliance supplémentaire.
- Ingress, certificats et isolation par tenant en standard.
- Une équipe réseau, stockage et plateforme sous un même toit.
Questions fréquentes
- OpenShift ou OKD ? OpenShift quand vous voulez la souscription et le support de Red Hat ; OKD quand vous voulez la même plateforme depuis l'amont. Nous construisons les deux.
- Puis-je apporter mes manifestes Kubernetes existants ? Oui. Nous aidons à adapter tout ce qui dépendait des services d'un cloud particulier.
- Ai-je les droits cluster admin ? Convenu à chaque build : administration complète sur un cluster dédié, ou des projets à périmètre limité sur un cluster infogéré.
- Mes conteneurs peuvent-ils atteindre mes serveurs existants ? Oui, par un chemin egress dédié et filtré par firewall.
- closing line: Des conteneurs sur du vrai matériel, avec un réseau construit pour eux. Parlez à un ingénieur de votre plateforme.
- CTA: Parler à un ingénieur
Votre prochain partenaire d'infrastructure
Examinons votre environnement.
Dites-nous ce que vous faites tourner aujourd'hui et ce qui doit s'améliorer. Un ingénieur examinera votre demande et vous aidera à planifier la suite.
+357 222 32280
Commençons par votre environnement.
Un peu de contexte nous aide à démarrer la bonne conversation.