

Was wir tun · Storage und Compute: Privates Kubernetes auf Bare Metal, OpenShift und OKD
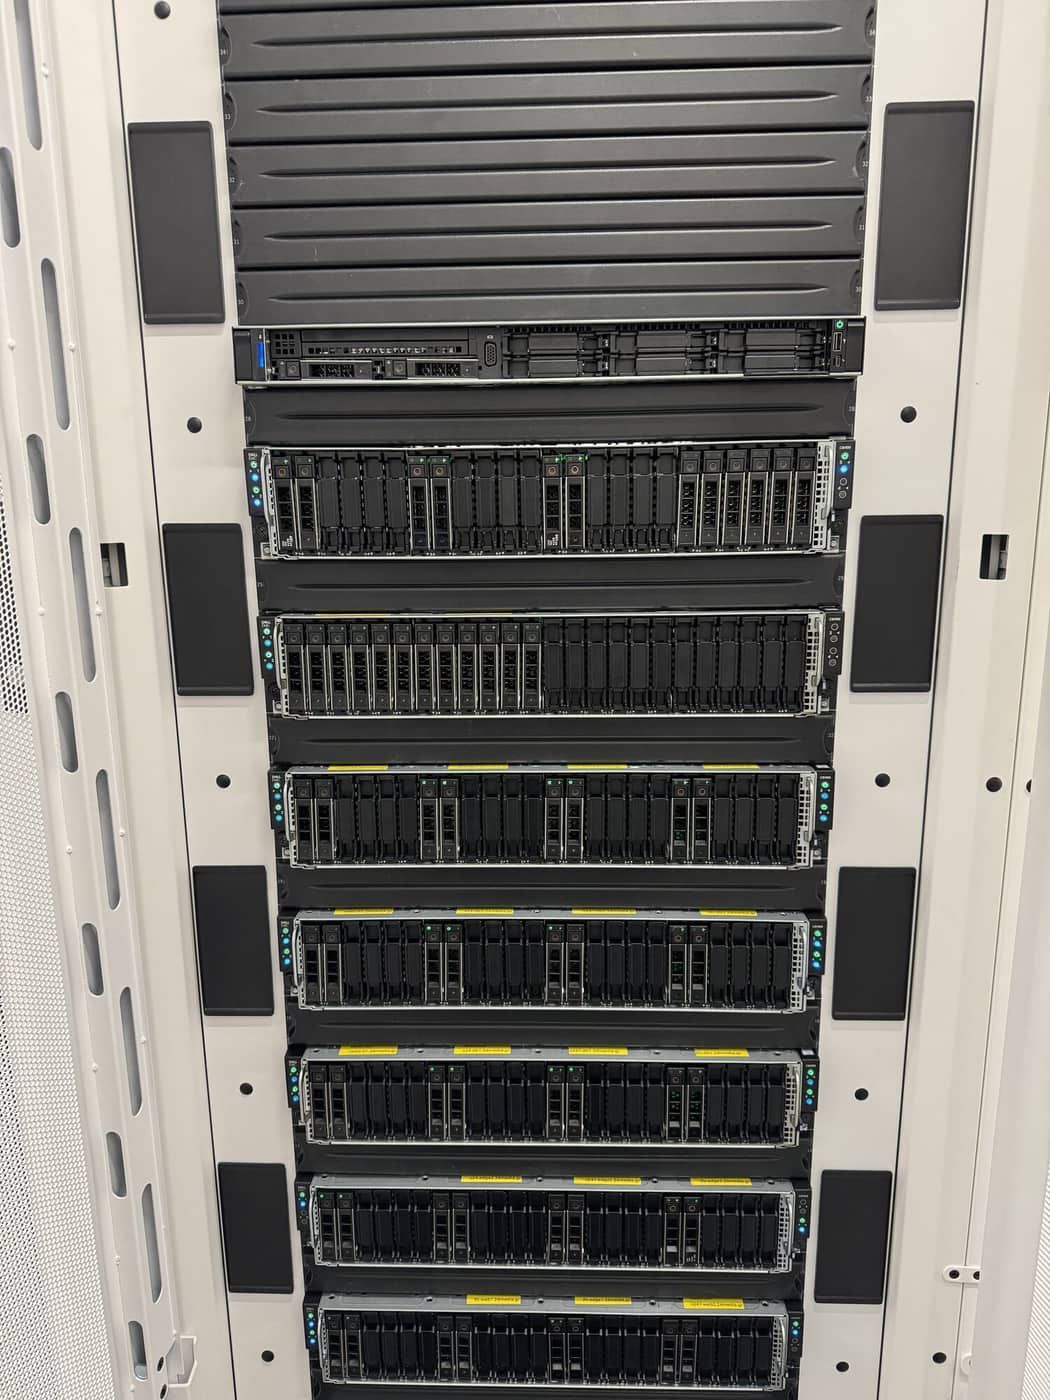
Kubernetes ohne Hyperscaler-Rechnung und ohne eine gemeinsam genutzte Control Plane, die Sie nicht kontrollieren. Wir bauen OpenShift- und OKD-Cluster auf dedizierten HPE- und Dell-Servern in unseren Rechenzentren, mit persistentem Storage, echten öffentlichen IP-Adressen, die direkt aus dem Cluster angekündigt werden, isoliertem Ingress pro Mandant und einem Failover, das in Sekunden gemessen wird.
Was es ist
OpenShift ist die Enterprise-Kubernetes-Distribution; OKD ist ihr Community-Upstream. Wir bauen das Cluster auf Bare Metal, sodass Ihre Container auf echten CPUs ohne Virtualisierungsschicht dazwischen laufen, und wir betreiben die Plattform unter Ihren Workloads.
Was es für Sie tun kann
Persistenter Storage für zustandsbehaftete Workloads. Block-Volumes und gemeinsam genutzte Read-Write-Many-Dateisysteme, über Knoten repliziert, sodass Datenbanken, Warteschlangen und gemeinsame Inhalte den Verlust eines Knotens überstehen. Volumes können an Ort und Stelle erweitert, per Snapshot gesichert und wiederhergestellt werden.
Echte öffentliche IPs, kein NAT, keine zusätzliche Appliance. Ihre Dienste bekommen öffentliche Adressen, die per BGP direkt von den Clusterknoten an unser Netz angekündigt werden. Kein NAT im Pfad und keine separate Load-Balancer-Box vor Kubernetes.
Failover in Sekunden. Jeder Knoten kündigt die Dienstadresse an, und schnelle Erkennung von Link-Ausfällen auf der Netzseite sorgt dafür, dass sich der Verkehr innerhalb weniger Sekunden von einem ausgefallenen Knoten wegbewegt.
Isolation pro Mandant. Jeder Mandant kann seinen eigenen Ingress-Controller, seine eigene öffentliche IP, seine eigene Domain und ein sich automatisch erneuerndes Zertifikat bekommen, getrennt von anderen Mandanten und vom Managementnetz.
Eine Brücke zu dem, was Sie bereits betreiben. Container, die Ihre bestehenden Server oder Datenbanken erreichen müssen, tun das über eine dedizierte Egress-Identität in einem privaten Transitnetz, am Perimeter durch Firewalls geschützt, sodass Sie einen Dienst nach dem anderen modernisieren können.
Datenbanken, gebaut um Wartung zu überstehen. Wenn wir geclusterte Datenbanken auf der Plattform betreiben, etwa Galera mit Percona XtraDB Cluster, bauen wir sie mit Pod Disruption Budgets, die das Quorum während rollierender Knotenwartung halten, mit beibehaltenem Storage, der nie mit einem Claim gelöscht wird, und mit Replikaten, die über Knoten verteilt sind.
Wie wir es bauen
Dedizierte HPE- und Dell-Server, installiert mit dem agentenbasierten Installer über virtuelle Medien der Fernwartung, mit dem Betriebssystem auf einem gespiegelten SSD-Paar. All-Flash-Storage im Cluster. Jeder Knoten dual-homed an ein Paar Leaf-Switches. Bevor ein Cluster eine Kunden-Workload trägt, lassen wir Knoten absichtlich ausfallen und stoppen die Erholungszeit.
Wovor es Sie schützt
- Davor, dass der Ausfall eines einzelnen Knotens einen öffentlichen Endpunkt offline nimmt.
- Davor, zustandsbehaftete Daten mit dem Knoten zu verlieren, auf dem sie liefen.
- Davor, dass ein Mandant den Verkehr, die Secrets oder die Kapazität eines anderen sieht.
- Vor Hyperscaler-Gebühren für Egress und Control Plane, die mit dem Erfolg wachsen.
- Davor, dass rollierende Wartung einen Datenbankcluster aus dem Quorum wirft.
In der Praxis
Einen Knoten absichtlich abgeschaltet. In der Abnahmeprüfung haben wir den Knoten ausgeschaltet, der den Live-Verkehr trug. Das Netz leitete in etwa drei Sekunden um.
Warum EuroVPS
- OpenShift und OKD auf dediziertem Bare Metal, nicht auf der gemeinsam genutzten Control Plane eines anderen.
- Öffentliche IPs, per BGP aus dem Cluster angekündigt, ohne NAT und ohne zusätzliche Appliance.
- Ingress, Zertifikate und Isolation pro Mandant als Standard.
- Ein Team für Netz, Storage und Plattform unter einem Dach.
Häufige Fragen
- OpenShift oder OKD? OpenShift, wenn Sie Subskription und Support von Red Hat wollen; OKD, wenn Sie dieselbe Plattform aus dem Upstream wollen. Wir bauen beides.
- Kann ich meine bestehenden Kubernetes-Manifeste mitbringen? Ja. Wir helfen, alles anzupassen, was von den Diensten einer bestimmten Cloud abhing.
- Bekomme ich Cluster-Admin? Wird pro Aufbau vereinbart: voller Admin auf einem dedizierten Cluster oder eingegrenzte Projekte auf einem verwalteten.
- Können meine Container meine Altsysteme erreichen? Ja, über einen dedizierten, durch Firewalls geschützten Egress-Pfad.
- closing line: Container auf echter Hardware, mit einem Netz, das für sie gebaut wurde. Sprechen Sie mit einem Ingenieur über Ihre Plattform.
- CTA: Mit einem Ingenieur sprechen
Ihr nächster Infrastrukturpartner
Sehen wir uns Ihre Umgebung an.
Erzählen Sie uns, was Sie heute betreiben und was besser werden muss. Ein Ingenieur sieht Ihre Anfrage durch und hilft Ihnen, den nächsten Schritt zu planen.
+357 222 32280
Beginnen wir mit Ihrer Umgebung.
Ein wenig Kontext hilft uns, das richtige Gespräch zu beginnen.