

Qué hacemos · Storage y cómputo: Kubernetes privado sobre bare metal, OpenShift y OKD
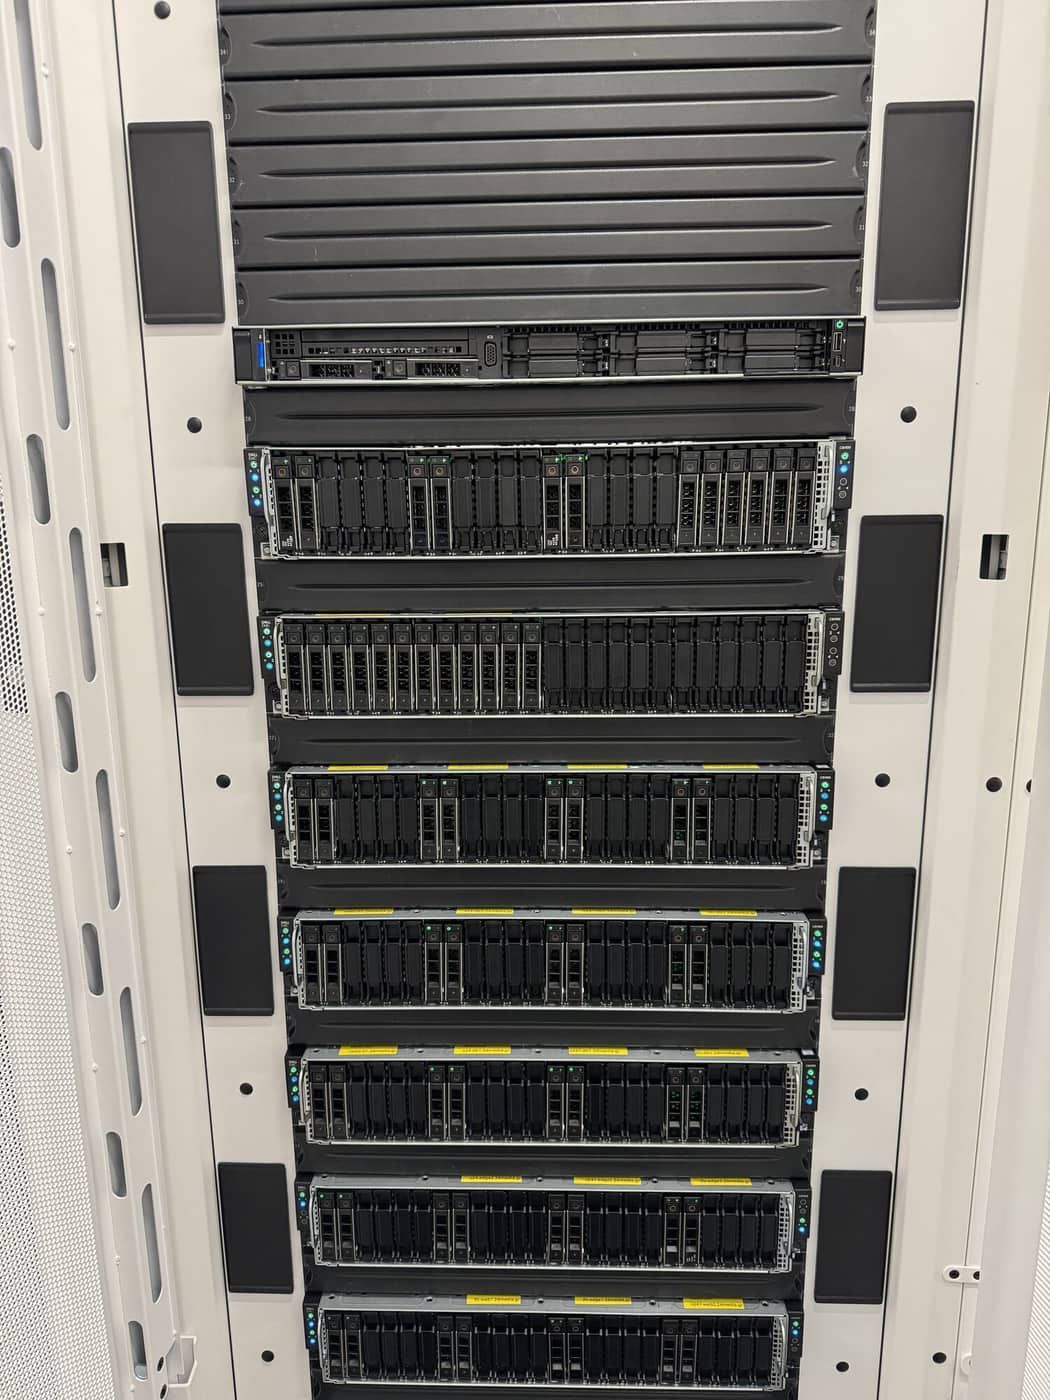
Kubernetes sin factura de hyperscaler y sin un plano de control compartido que no controla. Construimos clústeres OpenShift y OKD sobre servidores HPE y Dell dedicados en nuestros datacenters, con storage persistente, direcciones IP públicas reales anunciadas directamente desde el clúster, ingress aislado por tenant y failover medido en segundos.
Qué es
OpenShift es la distribución enterprise de Kubernetes; OKD es su upstream comunitario. Construimos el clúster sobre bare metal, de modo que sus contenedores corren en CPU reales sin capa de virtualización en medio, y operamos la plataforma debajo de sus cargas de trabajo.
Qué puede hacer por usted
Storage persistente para cargas con estado. Volúmenes en bloque y sistemas de ficheros compartidos read-write-many, replicados entre nodos, de modo que bases de datos, colas y contenido compartido sobrevivan a la pérdida de un nodo. Los volúmenes pueden ampliarse en su sitio, tomarse en snapshot y restaurarse.
IP públicas reales, sin NAT, sin appliance extra. Sus servicios reciben direcciones públicas anunciadas por BGP directamente desde los nodos del clúster a nuestra red. Sin NAT en la ruta y sin una caja de balanceo separada delante de Kubernetes.
Failover en segundos. Cada nodo anuncia la dirección del servicio, y la detección rápida de fallo de enlace en el lado de red hace que el tráfico se aparte de un nodo caído en pocos segundos.
Aislamiento por tenant. Cada tenant puede tener su propio ingress controller, su propia IP pública, su propio dominio y un certificado que se renueva automáticamente, separados de los demás tenants y de la red de gestión.
Un puente hacia lo que ya opera. Los contenedores que deben alcanzar sus servidores o bases de datos existentes lo hacen a través de una identidad de egress dedicada en una red de tránsito privada, con firewall en el perímetro, de modo que pueda modernizar un servicio cada vez.
Bases de datos construidas para sobrevivir al mantenimiento. Cuando operamos bases de datos en clúster sobre la plataforma, como Galera con Percona XtraDB Cluster, se construyen con pod disruption budgets que mantienen el quórum durante el mantenimiento rotativo de nodos, storage retenido que nunca se borra con un claim, y réplicas repartidas entre nodos.
Cómo lo construimos
Servidores HPE y Dell dedicados, instalados con el instalador basado en agente a través de medios virtuales de gestión remota, con el sistema operativo en un par de SSD en espejo. Storage all-flash dentro del clúster. Cada nodo con doble conexión a un par de switches leaf. Antes de que un clúster lleve una carga de cliente, hacemos fallar nodos a propósito y cronometramos la recuperación.
De qué le protege
- Que el fallo de un único nodo deje un endpoint público fuera de línea.
- Perder datos con estado junto con el nodo en el que corrían.
- Que un tenant vea el tráfico, los secretos o la capacidad de otro tenant.
- Cargos de egress y de plano de control del hyperscaler que crecen con el éxito.
- Que el mantenimiento rotativo saque de quórum a un clúster de base de datos.
En la práctica
Matar un nodo a propósito. En las pruebas de aceptación apagamos el nodo que llevaba el tráfico en vivo. La red reenrutó en unos tres segundos.
Por qué EuroVPS
- OpenShift y OKD sobre bare metal dedicado, no sobre el plano de control compartido de otro.
- IP públicas anunciadas desde el clúster por BGP, sin NAT y sin appliance extra.
- Ingress, certificados y aislamiento por tenant de serie.
- Un equipo de red, storage y plataforma bajo el mismo techo.
Preguntas frecuentes
- ¿OpenShift u OKD? OpenShift cuando quiere la suscripción y el soporte de Red Hat; OKD cuando quiere la misma plataforma desde el upstream. Construimos ambos.
- ¿Puedo traer mis manifiestos de Kubernetes actuales? Sí. Le ayudamos a adaptar cualquier cosa que dependiera de los servicios de un cloud concreto.
- ¿Tengo cluster admin? Se acuerda por montaje: administración completa en un clúster dedicado, o proyectos acotados en uno gestionado.
- ¿Pueden mis contenedores alcanzar mis servidores heredados? Sí, a través de una ruta de egress dedicada y con firewall.
- closing line: Contenedores sobre hardware real, con una red construida para ellos. Hable con un ingeniero sobre su plataforma.
- CTA: Hable con un ingeniero
Su próximo socio de infraestructura
Veamos su infraestructura.
Cuéntenos qué ejecuta hoy y qué necesita mejorar. Un ingeniero revisará su solicitud y le ayudará a planificar el siguiente paso.
+357 222 32280
Empecemos por su infraestructura.
Un poco de contexto nos ayuda a empezar la conversación adecuada.