

Cosa facciamo · Storage e compute: Kubernetes privato su bare metal, OpenShift e OKD
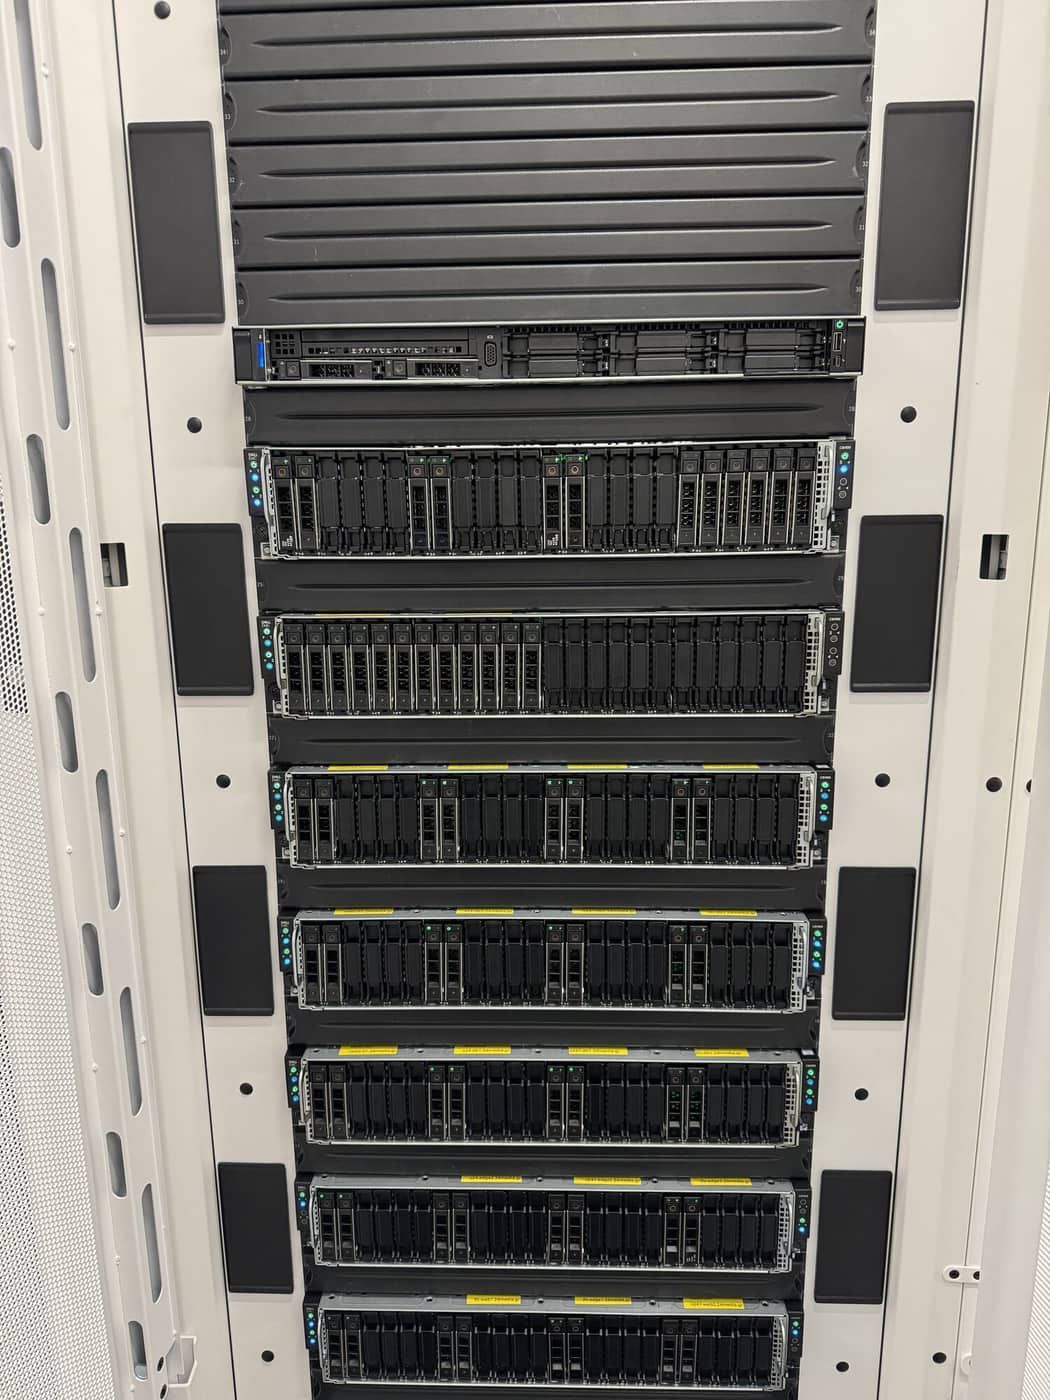
Kubernetes senza una fattura da hyperscaler e senza un control plane condiviso che non controllate. Costruiamo cluster OpenShift e OKD su server HPE e Dell dedicati nei nostri datacenter, con storage persistente, indirizzi IP pubblici reali annunciati direttamente dal cluster, ingress isolato per tenant e failover misurato in secondi.
Cos'è
OpenShift è la distribuzione Kubernetes enterprise; OKD è il suo upstream di comunità. Costruiamo il cluster su bare metal, così i vostri container girano su CPU reali senza alcuno strato di virtualizzazione in mezzo, e gestiamo la piattaforma sotto i vostri carichi di lavoro.
Cosa può fare per voi
Storage persistente per i carichi stateful. Volumi a blocchi e filesystem condivisi read-write-many, replicati tra i nodi, così database, code e contenuti condivisi sopravvivono alla perdita di un nodo. I volumi possono essere espansi sul posto, sottoposti a snapshot e ripristinati.
IP pubblici reali, niente NAT, nessuna appliance aggiuntiva. I vostri servizi ricevono indirizzi pubblici annunciati via BGP direttamente dai nodi del cluster alla nostra rete. Nessun NAT nel percorso e nessun load balancer separato davanti a Kubernetes.
Failover in secondi. Ogni nodo annuncia l'indirizzo del servizio, e il rilevamento rapido dei guasti di link sul lato rete fa sì che il traffico si allontani da un nodo guasto entro pochi secondi.
Isolamento per tenant. Ogni tenant può avere il proprio ingress controller, il proprio IP pubblico, il proprio dominio e un certificato che si rinnova automaticamente, tenuti separati dagli altri tenant e dalla rete di gestione.
Un ponte verso ciò che già gestite. I container che devono raggiungere i vostri server o database esistenti lo fanno attraverso un'identità di egress dedicata su una rete di transito privata, protetta da firewall al perimetro, così potete modernizzare un servizio alla volta.
Database costruiti per sopravvivere alla manutenzione. Quando facciamo girare database in cluster sulla piattaforma, come Galera con Percona XtraDB Cluster, li costruiamo con pod disruption budget che mantengono il quorum durante la manutenzione progressiva dei nodi, storage conservato che non viene mai cancellato insieme a un claim, e repliche distribuite tra i nodi.
Come lo costruiamo
Server HPE e Dell dedicati, installati dall'installer agent-based attraverso i virtual media della gestione remota, con il sistema operativo su una coppia di SSD in mirror. Storage all-flash dentro il cluster. Ogni nodo dual-homed verso una coppia di switch leaf. Prima che un cluster porti un carico di lavoro di un cliente, facciamo fallire i nodi di proposito e cronometriamo il ripristino.
Da cosa vi protegge
- Il guasto di un singolo nodo che mette offline un endpoint pubblico.
- Perdere dati stateful insieme al nodo su cui giravano.
- Un tenant che vede il traffico, i segreti o la capacità di un altro tenant.
- Costi di egress e di control plane degli hyperscaler che crescono con il successo.
- La manutenzione progressiva che fa uscire dal quorum un cluster di database.
In pratica
Spegnere un nodo di proposito. In fase di collaudo abbiamo spento il nodo che trasportava il traffico live. La rete ha reinstradato in circa tre secondi.
Perché EuroVPS
- OpenShift e OKD su bare metal dedicato, non sul control plane condiviso di qualcun altro.
- IP pubblici annunciati dal cluster via BGP, senza NAT e senza appliance aggiuntive.
- Ingress, certificati e isolamento per tenant di serie.
- Un team di rete, storage e piattaforma sotto lo stesso tetto.
Domande frequenti
- OpenShift o OKD? OpenShift quando volete la sottoscrizione e il supporto di Red Hat; OKD quando volete la stessa piattaforma dall'upstream. Costruiamo entrambi.
- Posso portare i miei manifest Kubernetes esistenti? Sì. Vi aiutiamo ad adattare tutto ciò che dipendeva dai servizi di uno specifico cloud.
- Avrò i privilegi di cluster admin? Si concorda per ogni build: admin completo su un cluster dedicato, oppure progetti con ambito limitato su uno gestito.
- I miei container possono raggiungere i miei server legacy? Sì, attraverso un percorso di egress dedicato e protetto da firewall.
- closing line: Container su hardware vero, con una rete costruita per loro. Parlate con un ingegnere della vostra piattaforma.
- CTA: Parla con un ingegnere
Il vostro prossimo partner per l'infrastruttura
Guardiamo la vostra infrastruttura.
Raccontateci cosa fate girare oggi e cosa deve migliorare. Un ingegnere esaminerà la vostra richiesta e vi aiuterà a pianificare il passo successivo.
+357 222 32280
Partiamo dalla vostra infrastruttura.
Un po' di contesto ci aiuta a iniziare la conversazione giusta.