

O que fazemos · Storage e computação: Kubernetes privado em bare metal, OpenShift e OKD
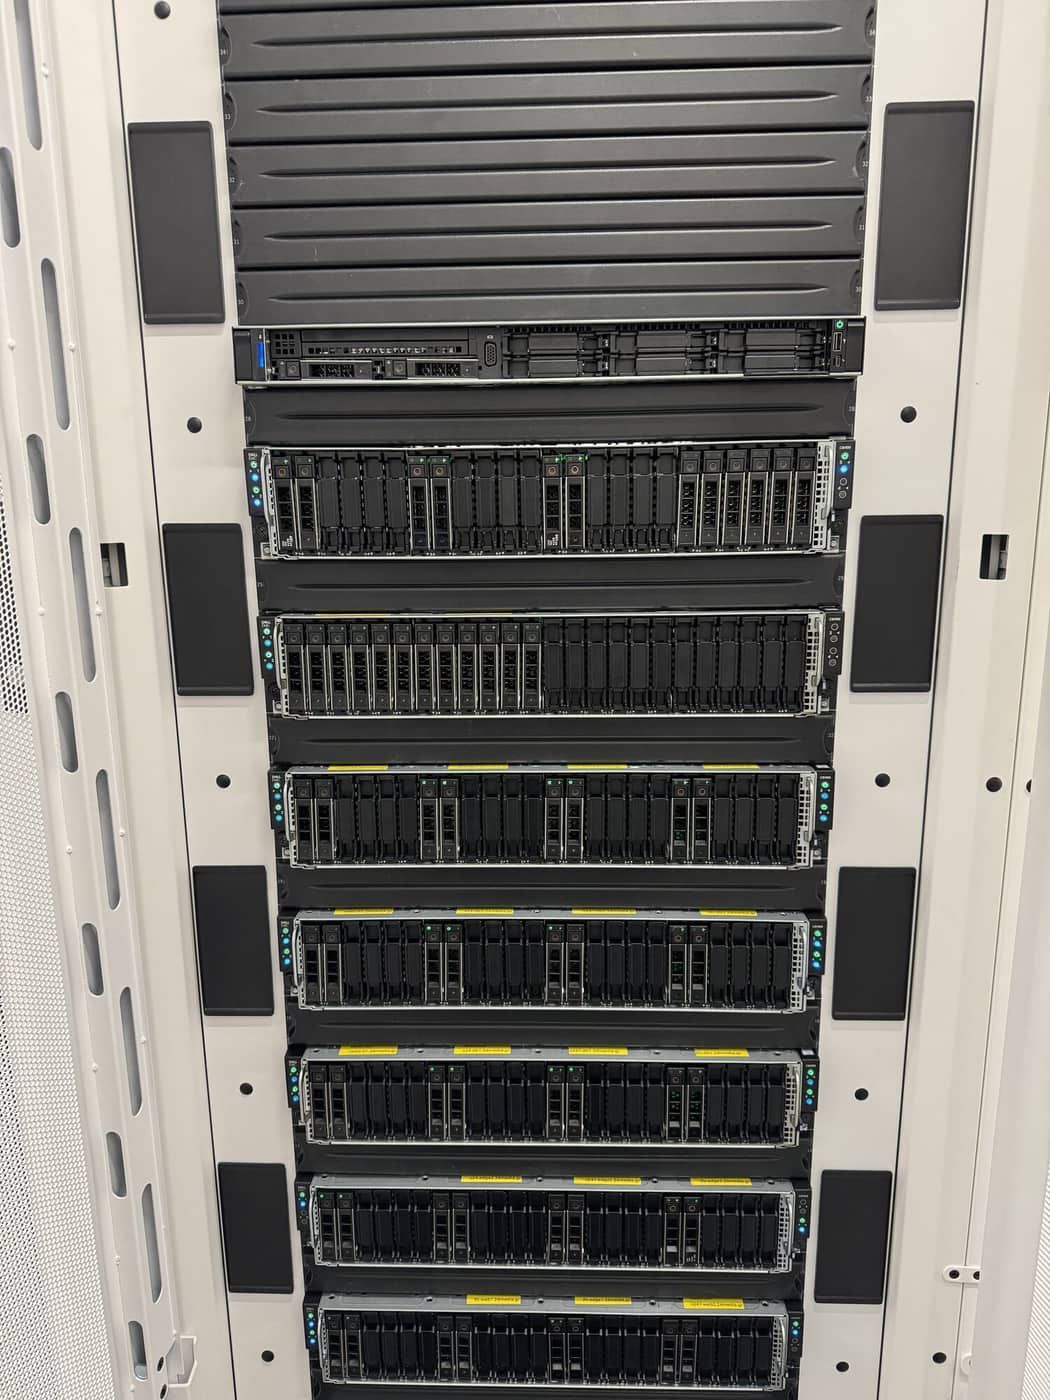
Kubernetes sem fatura de hyperscaler e sem um control plane partilhado que não controla. Construímos clusters OpenShift e OKD em servidores HPE e Dell dedicados nos nossos datacenters, com storage persistente, endereços IP públicos reais anunciados diretamente a partir do cluster, ingress isolado por tenant e failover medido em segundos.
O que é
O OpenShift é a distribuição enterprise de Kubernetes; o OKD é o seu upstream comunitário. Construímos o cluster em bare metal, para que os seus containers corram em CPU reais sem camada de virtualização pelo meio, e operamos a plataforma por baixo das suas cargas de trabalho.
O que pode fazer por si
Storage persistente para cargas de trabalho stateful. Volumes de bloco e sistemas de ficheiros partilhados read-write-many, replicados entre nós, para que bases de dados, filas e conteúdo partilhado sobrevivam à perda de um nó. Os volumes podem ser expandidos no local, alvo de snapshot e restaurados.
IP públicos reais, sem NAT, sem equipamento extra. Os seus serviços recebem endereços públicos anunciados por BGP diretamente dos nós do cluster para a nossa rede. Sem NAT no caminho e sem uma caixa de load balancer separada à frente do Kubernetes.
Failover em segundos. Cada nó anuncia o endereço do serviço, e a deteção rápida de falha de ligação do lado da rede significa que o tráfego se afasta de um nó falhado em poucos segundos.
Isolamento por tenant. Cada tenant pode ter o seu próprio ingress controller, o seu próprio IP público, o seu próprio domínio e um certificado com renovação automática, separados dos outros tenants e da rede de gestão.
Uma ponte para o que já executa. Os containers que precisam de chegar aos seus servidores ou bases de dados existentes fazem-no através de uma identidade de egress dedicada numa rede de trânsito privada, com firewall no perímetro, para que possa modernizar um serviço de cada vez.
Bases de dados construídas para sobreviver à manutenção. Quando corremos bases de dados em cluster na plataforma, como Galera com Percona XtraDB Cluster, são construídas com pod disruption budgets que mantêm o quorum durante a manutenção rolling dos nós, storage retido que nunca é apagado com um claim, e réplicas distribuídas pelos nós.
Como o construímos
Servidores HPE e Dell dedicados, instalados pelo instalador agent-based através do virtual media da gestão remota, com o sistema operativo num par de SSD em mirror. Storage all-flash dentro do cluster. Cada nó dual-homed a um par de leaf switches. Antes de um cluster transportar uma carga de trabalho de cliente, fazemos falhar nós de propósito e cronometramos a recuperação.
Do que o protege
- Uma falha de um único nó deixar um endpoint público offline.
- Perder dados stateful juntamente com o nó em que corriam.
- Um tenant ver o tráfego, os secrets ou a capacidade de outro tenant.
- Custos de egress e de control plane de hyperscaler que crescem com o sucesso.
- Manutenção rolling deixar um cluster de bases de dados sem quorum.
Na prática
Desligar um nó de propósito. Nos testes de aceitação, desligámos o nó que transportava tráfego real. A rede reencaminhou em cerca de três segundos.
Porquê a EuroVPS
- OpenShift e OKD em bare metal dedicado, não no control plane partilhado de outra entidade.
- IP públicos anunciados pelo cluster por BGP, sem NAT e sem equipamento extra.
- Ingress, certificados e isolamento por tenant como padrão.
- Uma equipa de rede, storage e plataforma sob o mesmo teto.
Perguntas frequentes
- OpenShift ou OKD? OpenShift quando quer a subscrição e o suporte da Red Hat; OKD quando quer a mesma plataforma a partir do upstream. Construímos ambos.
- Posso trazer os meus manifestos Kubernetes existentes? Sim. Ajudamos a adaptar tudo o que dependia dos serviços de uma cloud específica.
- Fico com cluster admin? Acordado por montagem: admin completo num cluster dedicado, ou projetos com âmbito limitado num cluster gerido.
- Os meus containers conseguem chegar aos meus servidores legados? Sim, através de um caminho de egress dedicado e protegido por firewall.
Closing: Containers em hardware real, com uma rede construída para eles. Fale com um engenheiro sobre a sua plataforma.
O seu próximo parceiro de infraestrutura
Vamos analisar a sua infraestrutura.
Diga-nos o que executa hoje e o que precisa de melhorar. Um engenheiro vai analisar o seu pedido e ajudar a planear o passo seguinte.
+357 222 32280
Comecemos pela sua infraestrutura.
Um pouco de contexto ajuda-nos a começar a conversa certa.