

O que fazemos · Operações: RGPD: os seus dados ficam na UE
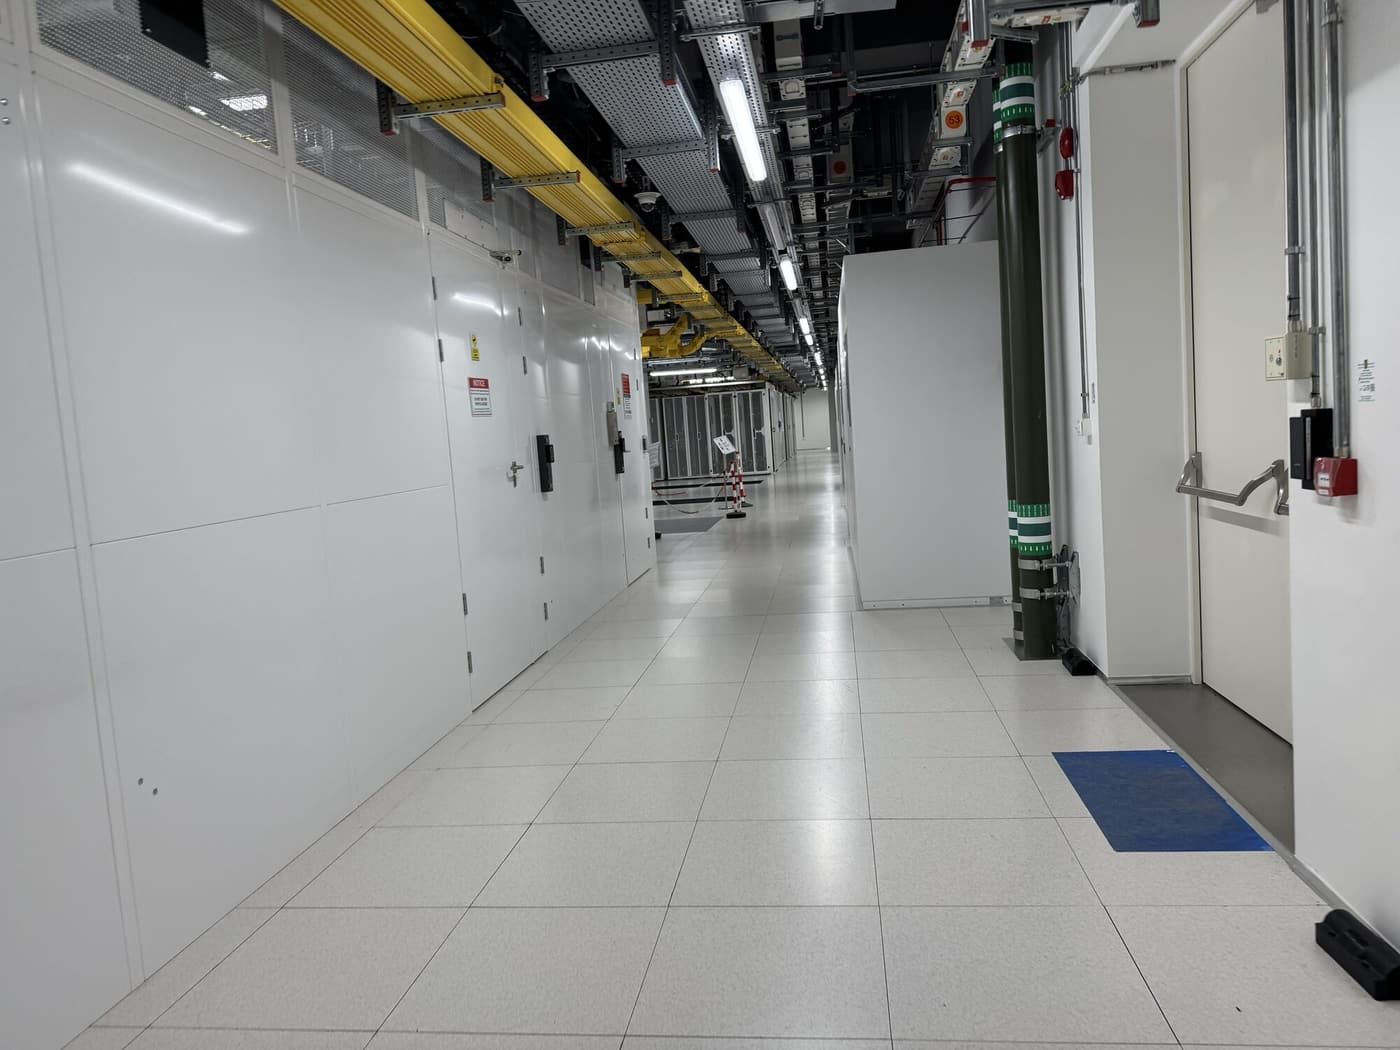
Quando aloja dados pessoais connosco na Europa, eles ficam na Europa, em hardware que nos pertence, nas nossas próprias cages, operados pelos nossos próprios engenheiros. Assinamos consigo um acordo de tratamento de dados, e damos-lhe por escrito as nossas medidas técnicas e organizativas, para que o seu registo das atividades de tratamento ao abrigo do RGPD (GDPR) aponte para algo real.
O que é
- h2: O que é
A nossa postura perante o RGPD é um conjunto de factos sobre onde vivem os seus dados e quem lhes pode tocar, sustentado por contratos e por controlos certificados:
- Localizações na UE. Os nossos datacenters europeus ficam em Atenas, no Digital Realty, e em Amesterdão. A nossa sede corporativa fica no Chipre.
- Nenhuma public cloud por baixo. Os seus dados não estão na plataforma de um hyperscaler por trás do nosso nome. Os servidores, os arrays de storage, as redes e os sistemas de backup são nossos.
- Um acordo de tratamento de dados. Atuamos como seu subcontratante ao abrigo do artigo 28 e assinamos consigo o nosso próprio DPA, que estabelece o que fazemos com os seus dados, ou seja, apenas o que nos instruir a fazer.
- Medidas técnicas e organizativas por escrito. O nosso documento TOM do artigo 32 descreve em detalhe a segurança do tratamento. Peça-o abaixo.
- Sistemas de gestão certificados. ISO/IEC 27001 com ISO/IEC 27017 e ISO/IEC 27018, o código de práticas para a proteção de dados pessoais em serviços cloud.
Como o construímos
- h2: Como o construímos
Localização dos dados por desenho. A sua plataforma é construída no datacenter que escolher. O storage, as réplicas e os backups de dados alojados na UE ficam dentro da nossa própria infraestrutura na UE. Os clientes que escolhem o nosso site de Toronto fazem-no deliberadamente, para dados que pertencem lá.
Pessoal nosso, hardware nosso. O hardware nas nossas cages é instalado e mantido pelos nossos engenheiros. Os operadores dos nossos datacenters fornecem energia, arrefecimento e segurança física ao abrigo dos seus próprios programas certificados. Não acedem aos seus sistemas.
Acesso só onde é preciso. O acesso administrativo é por chave SSH, através dos nossos próprios gateways VPN e jump hosts, numa rede de gestão que o tráfego dos clientes não consegue ver.
Backups que os atacantes não conseguem alcançar. Os backups são exclusivamente por pull: o lado do backup puxa da produção e a produção não tem caminho de rede nenhum para o plano de backup, imposto em equipamentos de firewall. Um servidor comprometido não consegue tocar, encriptar ou apagar os seus próprios backups.
Encriptados em trânsito e em repouso. O tráfego entre os nossos datacenters e a nossa sede corporativa atravessa o nosso próprio backbone encriptado, IPsec com AES-256. Os dados no storage e nos backups são encriptados em repouso por defeito, e os discos retirados são apagados de forma segura com Blancco, com um certificado de eliminação guardado para cada disco.
IA que fica local. Onde fornecemos processamento de IA, como pesquisa em arquivos ou análise de documentos, os modelos correm em GPU no nosso próprio datacenter. Os seus dados nunca são enviados para um serviço público de IA.
Do que o protege
-
h2: Do que o protege
-
Dados pessoais replicados em silêncio para fora da UE por uma plataforma cloud.
- Subcontratantes ulteriores com que nunca concordou.
- Um subcontratante que não consegue descrever a sua própria segurança por escrito.
- Backups que o ransomware consegue alcançar e destruir.
- Dados pessoais enviados para serviços públicos de IA.
Na prática
- h2: Na prática
Registos clínicos, analisados em IA local. Um cliente precisava de IA para analisar registos clínicos. Construímo-la dentro do Digital Realty Athens, nas GPU privadas do próprio cliente, para que os dados dos doentes nunca saíssem da sua plataforma e nunca tocassem numa public cloud.
O concurso de um parceiro, com a papelada pronta. Quando uma agência digital precisou de garantias para um concurso público, a nossa declaração assinada confirmou que os dados são armazenados e tratados exclusivamente na UE, com o apoio dos nossos certificados e do pacote de evidências do Digital Realty.
Porquê a EuroVPS
-
h2: Porquê a EuroVPS
-
Hosting europeu em hardware que nos pertence, não public cloud revendida.
- O nosso próprio DPA assinado com cada cliente, e um documento TOM do artigo 32 fornecido.
- Controlos ISO/IEC 27018 para dados pessoais em serviços cloud.
- Backups exclusivamente por pull que a produção não consegue alcançar.
- Processamento de IA nas suas próprias GPU privadas, nunca num serviço público de IA.
Perguntas frequentes
- h2: Perguntas frequentes
Onde estão exatamente os meus dados? No datacenter que escolheu: Atenas ou Amesterdão para a UE. As réplicas e os backups de dados alojados na UE ficam dentro da nossa infraestrutura na UE.
Assinam o nosso DPA? Trabalhamos com o nosso próprio DPA, o mesmo para todos os clientes, construído em torno das medidas do nosso TOM.
Quem são os vossos subcontratantes ulteriores? Os operadores dos nossos datacenters fornecem as instalações. Peça-nos a lista atual para o seu serviço.
Posso ter o documento TOM? Sim. Peça-o com o formulário abaixo e enviamo-lo.
Como nos notificariam de uma violação de dados pessoais? Sem demora injustificada, como o artigo 33 exige de um subcontratante, com os factos que tivermos e o que estivermos a fazer quanto a eles.
Peça as nossas medidas técnicas e organizativas, ou Fale com um engenheiro.
O seu próximo parceiro de infraestrutura
Vamos analisar a sua infraestrutura.
Diga-nos o que executa hoje e o que precisa de melhorar. Um engenheiro vai analisar o seu pedido e ajudar a planear o passo seguinte.
+357 222 32280
Comecemos pela sua infraestrutura.
Um pouco de contexto ajuda-nos a começar a conversa certa.