

Cosa facciamo · Operations: GDPR: i vostri dati restano nell'UE
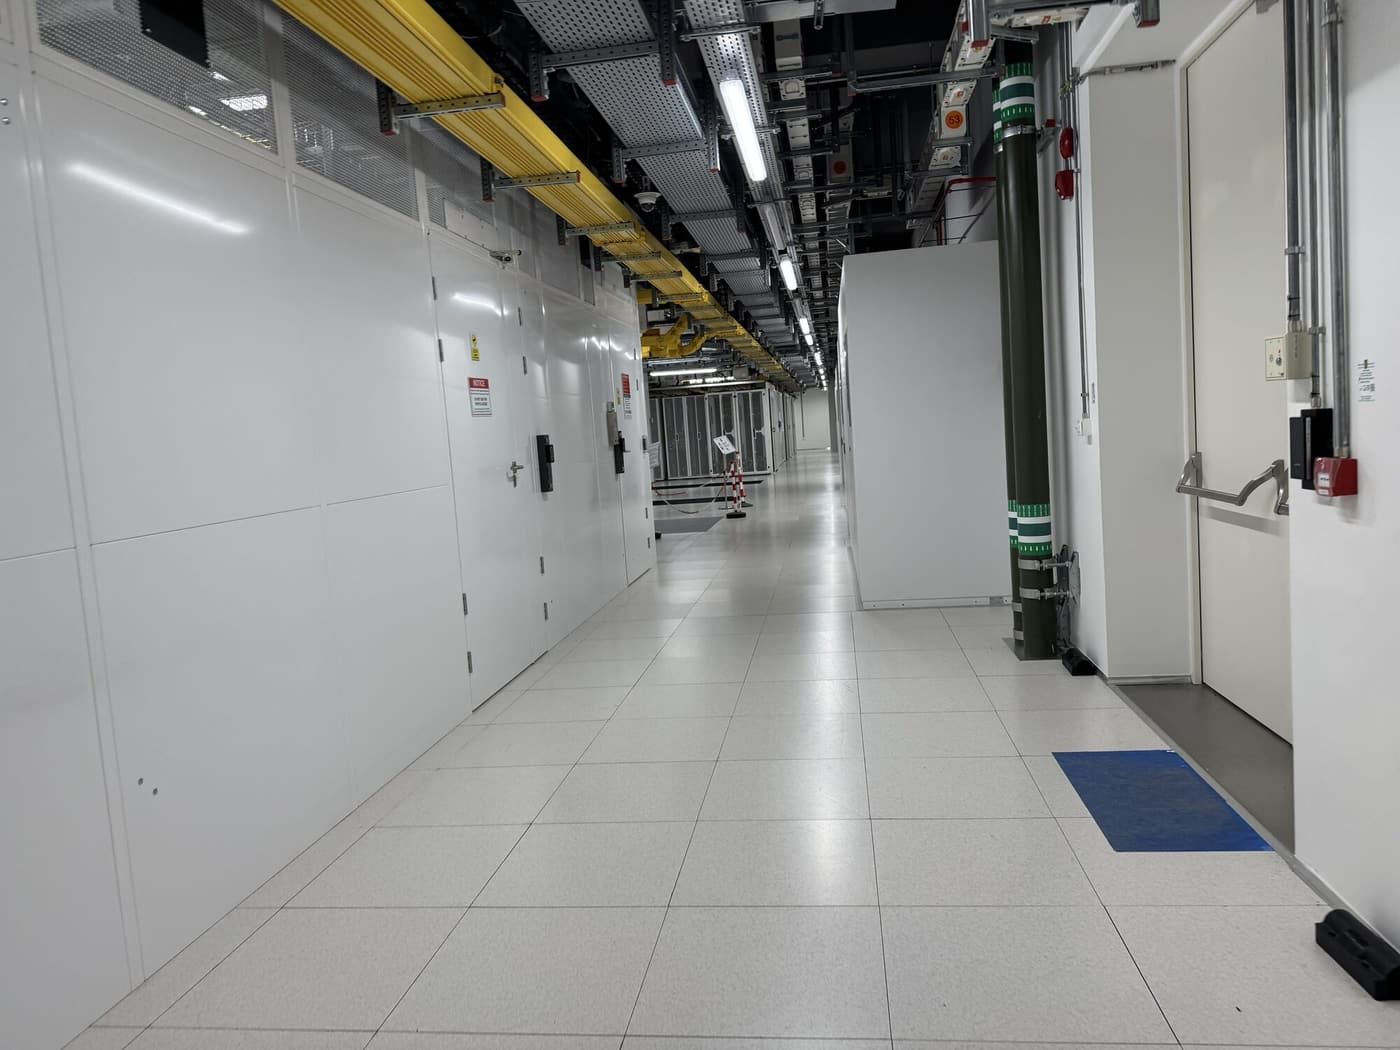
Quando ospitate dati personali da noi in Europa, restano in Europa, su hardware di nostra proprietà, nei nostri cage, gestiti dai nostri ingegneri. Firmiamo con voi un accordo sul trattamento dei dati ai sensi del Regolamento generale sulla protezione dei dati (GDPR), e vi consegniamo per iscritto le nostre misure tecniche e organizzative, così il vostro registro dei trattamenti può puntare a qualcosa di reale.
Cos'è
- h2: Cos'è
La nostra posizione sul GDPR è un insieme di fatti su dove vivono i vostri dati e su chi può toccarli, sostenuti da contratti e da controlli certificati:
- Sedi nell'UE. I nostri datacenter europei sono ad Atene, presso Digital Realty, e ad Amsterdam. La nostra sede centrale è a Cipro.
- Nessun public cloud sotto. I vostri dati non stanno sulla piattaforma di un hyperscaler dietro il nostro nome. I server, gli array di storage, le reti e i sistemi di backup sono nostri.
- Un accordo sul trattamento dei dati. Agiamo come vostro responsabile del trattamento ai sensi dell'articolo 28 e firmiamo con voi il nostro DPA, che stabilisce cosa facciamo con i vostri dati, cioè solo ciò che ci istruite a fare.
- Misure tecniche e organizzative per iscritto. Il nostro documento TOM ex articolo 32 descrive in dettaglio la sicurezza del trattamento. Richiedetelo qui sotto.
- Sistemi di gestione certificati. ISO/IEC 27001 con ISO/IEC 27017 e ISO/IEC 27018, il codice di condotta per la protezione dei dati personali nei servizi cloud.
Come lo costruiamo
- h2: Come lo costruiamo
Residenza dei dati per progetto. La vostra piattaforma viene costruita nel datacenter che scegliete. Storage, repliche e backup dei dati ospitati nell'UE restano dentro la nostra infrastruttura UE. I clienti che scelgono la nostra sede di Toronto lo fanno deliberatamente, per dati che appartengono a quel luogo.
Il nostro personale, il nostro hardware. L'hardware nei nostri cage viene installato e mantenuto dai nostri ingegneri. Gli operatori dei nostri datacenter forniscono alimentazione, raffreddamento e sicurezza fisica secondo i propri programmi certificati. Non accedono ai vostri sistemi.
Accesso solo dove serve. L'accesso amministrativo avviene con chiave SSH, attraverso i nostri gateway VPN e jump host, su una rete di gestione che il traffico dei clienti non può vedere.
Backup che gli attaccanti non possono raggiungere. I backup sono pull-only: il lato backup preleva dalla produzione e la produzione non ha alcun percorso di rete verso il piano di backup, applicato sulle appliance firewall. Un server compromesso non può toccare, cifrare o cancellare i propri backup.
Cifrati in transito e a riposo. Il traffico tra i nostri datacenter e la nostra sede centrale attraversa la nostra dorsale cifrata, IPsec con AES-256. I dati sullo storage e nei backup sono cifrati a riposo per impostazione predefinita, e i dischi dismessi vengono sanificati con Blancco, con un certificato di cancellazione conservato per ogni disco.
AI che resta locale. Dove forniamo elaborazione AI, come la ricerca su archivi o l'analisi di documenti, i modelli girano su GPU nel nostro datacenter. I vostri dati non vengono mai inviati a un servizio AI pubblico.
Da cosa vi protegge
-
h2: Da cosa vi protegge
-
Dati personali replicati in silenzio fuori dall'UE da una piattaforma cloud.
- Sub-responsabili che non avete mai accettato.
- Un responsabile del trattamento che non sa descrivere per iscritto la propria sicurezza.
- Backup che un ransomware può raggiungere e distruggere.
- Dati personali inviati a servizi AI pubblici.
In pratica
- h2: In pratica
Cartelle cliniche, analizzate con AI locale. Un cliente aveva bisogno di un'AI per analizzare cartelle cliniche. L'abbiamo costruita dentro il Digital Realty Athens, sulle GPU private del cliente, così i dati dei pazienti non hanno mai lasciato la loro piattaforma e non hanno mai toccato un public cloud.
La gara di un partner, con le carte pronte. Quando un'agenzia digitale ha avuto bisogno di garanzie per una gara nel settore pubblico, la nostra dichiarazione firmata ha confermato che i dati sono conservati e trattati esclusivamente nell'UE, sostenuta dai nostri certificati e dal pacchetto di garanzia di Digital Realty.
Perché EuroVPS
-
h2: Perché EuroVPS
-
Hosting europeo su hardware di nostra proprietà, non public cloud rivenduto.
- Il nostro DPA firmato con ogni cliente, e un documento TOM ex articolo 32 fornito.
- Controlli ISO/IEC 27018 per i dati personali nei servizi cloud.
- Backup pull-only che la produzione non può raggiungere.
- Elaborazione AI sulle vostre GPU private, mai un servizio AI pubblico.
Domande frequenti
- h2: Domande frequenti
Dove sono esattamente i miei dati? Nel datacenter che avete scelto: Atene o Amsterdam per l'UE. Repliche e backup dei dati ospitati nell'UE restano dentro la nostra infrastruttura UE.
Firmerete il nostro DPA? Lavoriamo con il nostro DPA, lo stesso per ogni cliente, costruito attorno alle misure del nostro TOM.
Chi sono i vostri sub-responsabili? Gli operatori dei nostri datacenter forniscono le strutture. Chiedeteci l'elenco aggiornato per il vostro servizio.
Posso avere il documento TOM? Sì. Richiedetelo con il modulo qui sotto e ve lo inviamo.
Come ci notifichereste una violazione dei dati personali? Senza ingiustificato ritardo, come l'articolo 33 richiede a un responsabile del trattamento, con i fatti di cui disponiamo e con ciò che stiamo facendo al riguardo.
Richiedi le nostre misure tecniche e organizzative, oppure Parla con un ingegnere.
Il vostro prossimo partner per l'infrastruttura
Guardiamo la vostra infrastruttura.
Raccontateci cosa fate girare oggi e cosa deve migliorare. Un ingegnere esaminerà la vostra richiesta e vi aiuterà a pianificare il passo successivo.
+357 222 32280
Partiamo dalla vostra infrastruttura.
Un po' di contesto ci aiuta a iniziare la conversazione giusta.