

Από το 2004: Χωρίς συμβιβασμούς
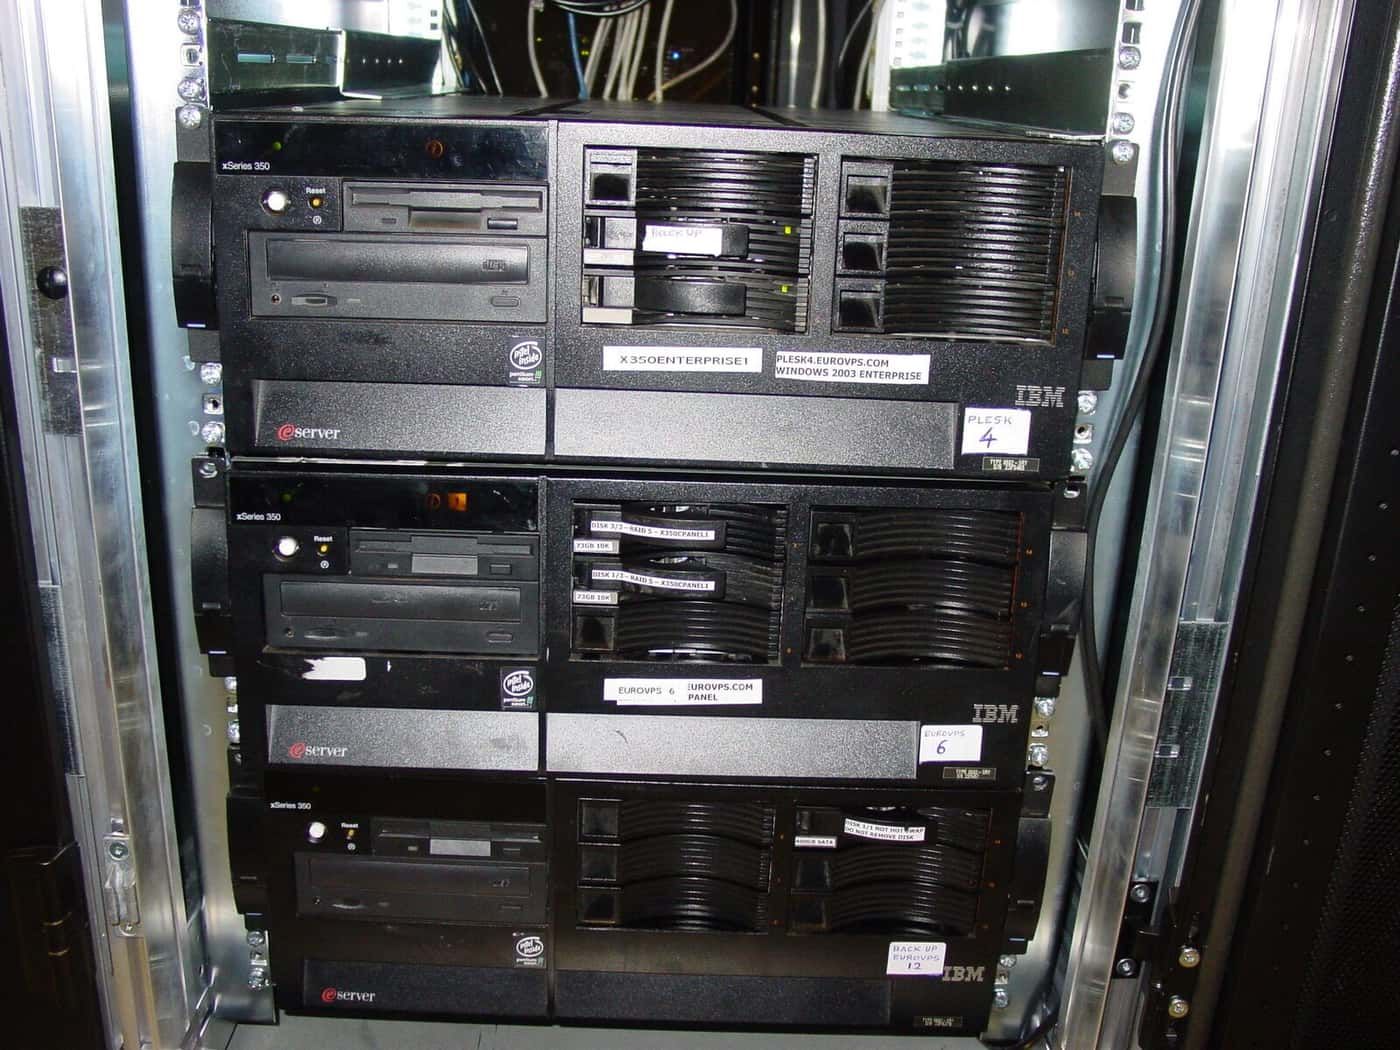
Το 2004 η EuroVPS ήταν ένα μηχάνημα. Όχι ένα φτηνό.
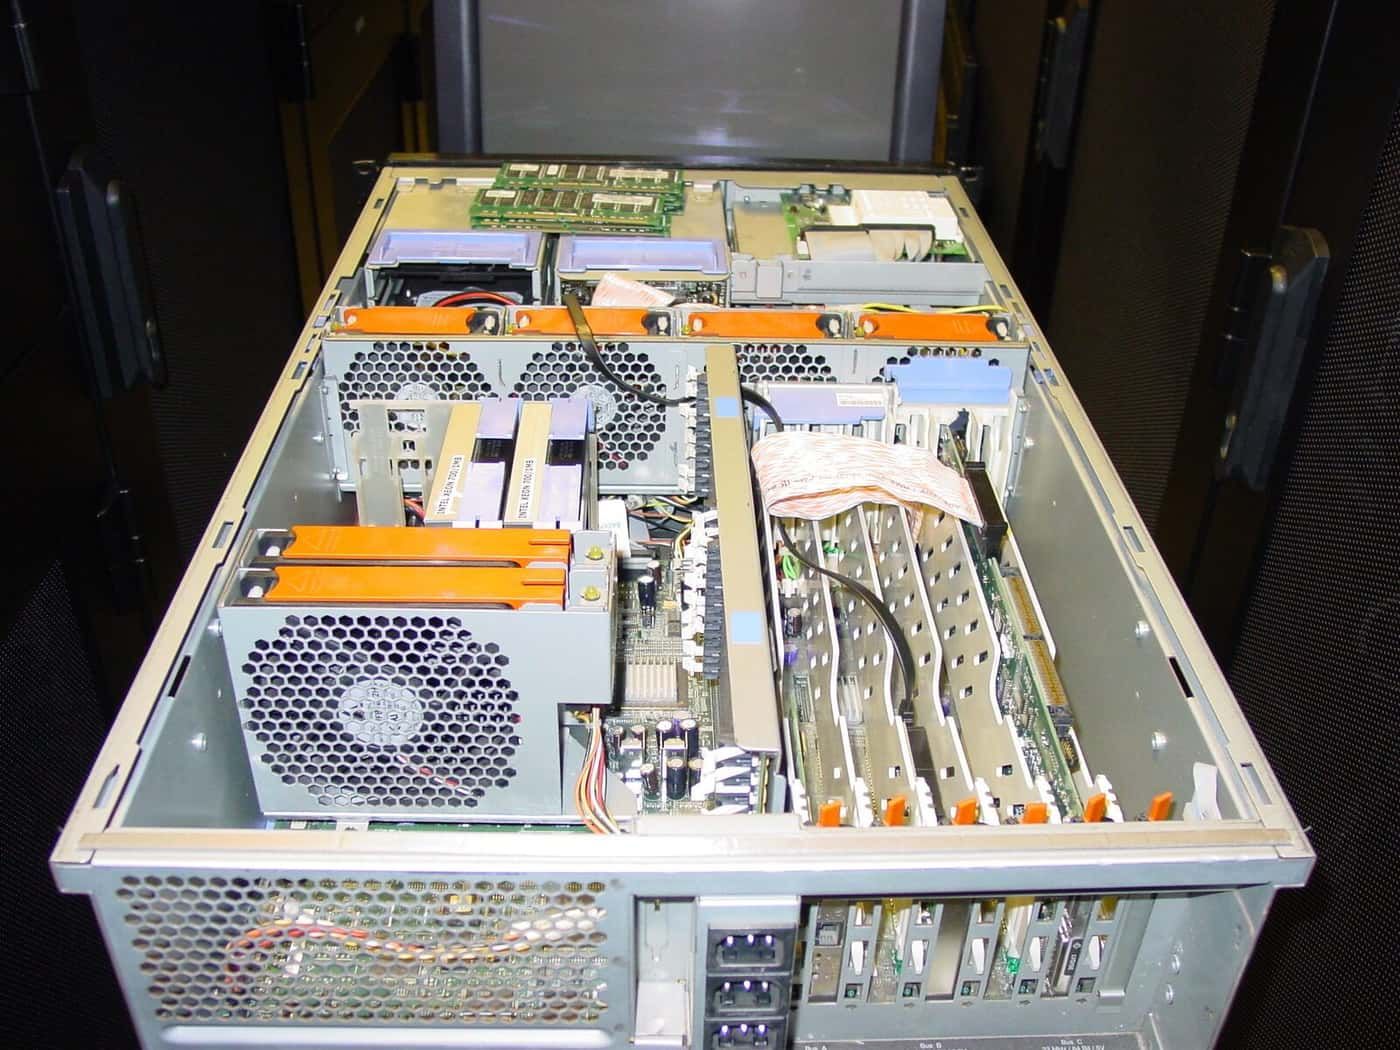
Ήταν ένας IBM xSeries 350: server τεσσάρων socket, enterprise κατηγορίας, αγορασμένος τοις μετρητοίς και μεταφερμένος στα χέρια σε μια αίθουσα colocation στο Άμστερνταμ. Το φτηνότερο μηχάνημα που θα έκανε τη δουλειά κόστιζε ένα κλάσμα από όσα πληρώσαμε. Αγοράσαμε τον xSeries έτσι κι αλλιώς, και ο λόγος είναι η μοναδική εταιρική πολιτική που είχαμε ποτέ: ξεκινάς με το καλύτερο μηχάνημα που μπορείς να αντέξεις οικονομικά, όχι με το φτηνότερο που δουλεύει.
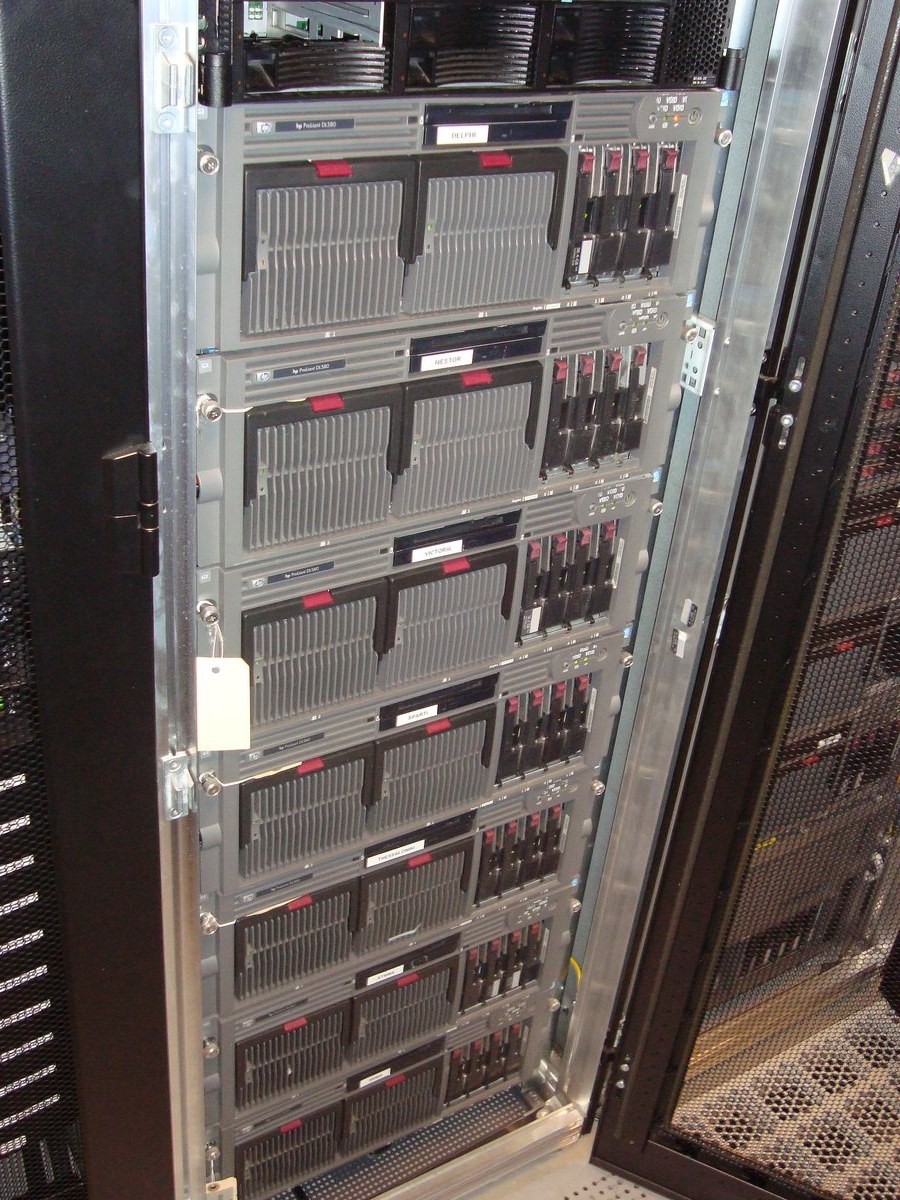
Πάνω του έτρεχε Plesk. Οι ετικέτες που τυπώσαμε για την πρόσοψη εκείνης της πρώτης στοίβας διαβάζονται ακόμα στις φωτογραφίες: το hostname σε κάθε μηχάνημα, η διάταξη RAID στις θέσεις των δίσκων, και ένα chassis με την ένδειξη BACK UP. Ένας server, ήδη με ετικέτα σε κάθε θέση δίσκου, και ένα ξεχωριστό μηχάνημα που ήδη έπαιρνε backups. Τίποτα από τον τρόπο που δουλεύουμε σήμερα δεν είναι μεταγενέστερη επινόηση. Είναι οι ίδιες συνήθειες, με περισσότερο hardware.
Τα χρόνια του Άμστερνταμ
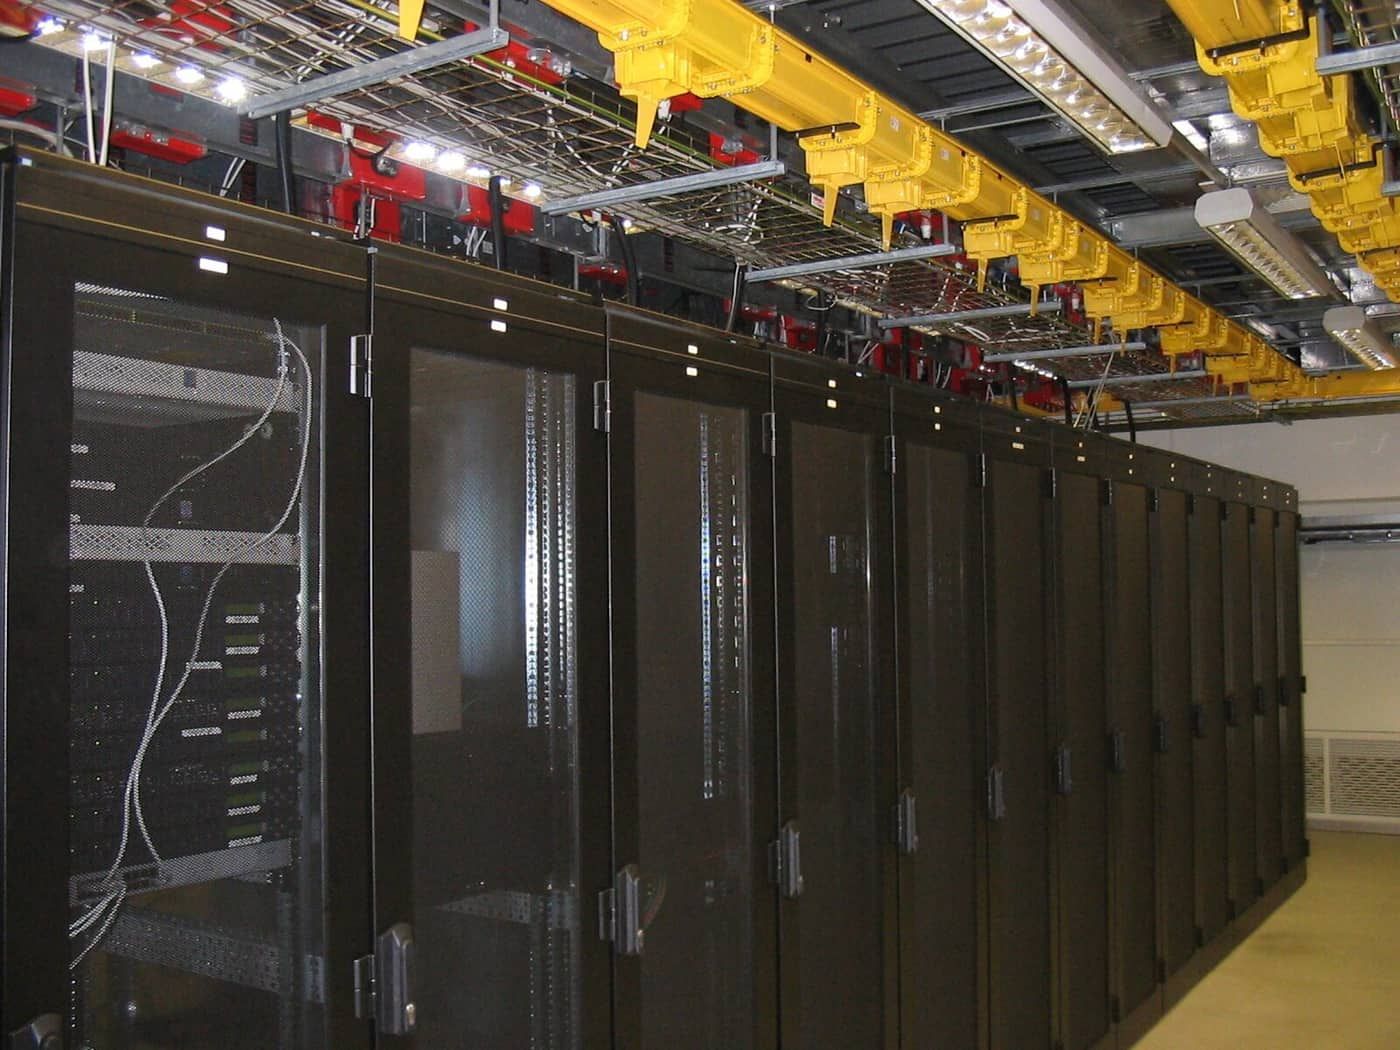
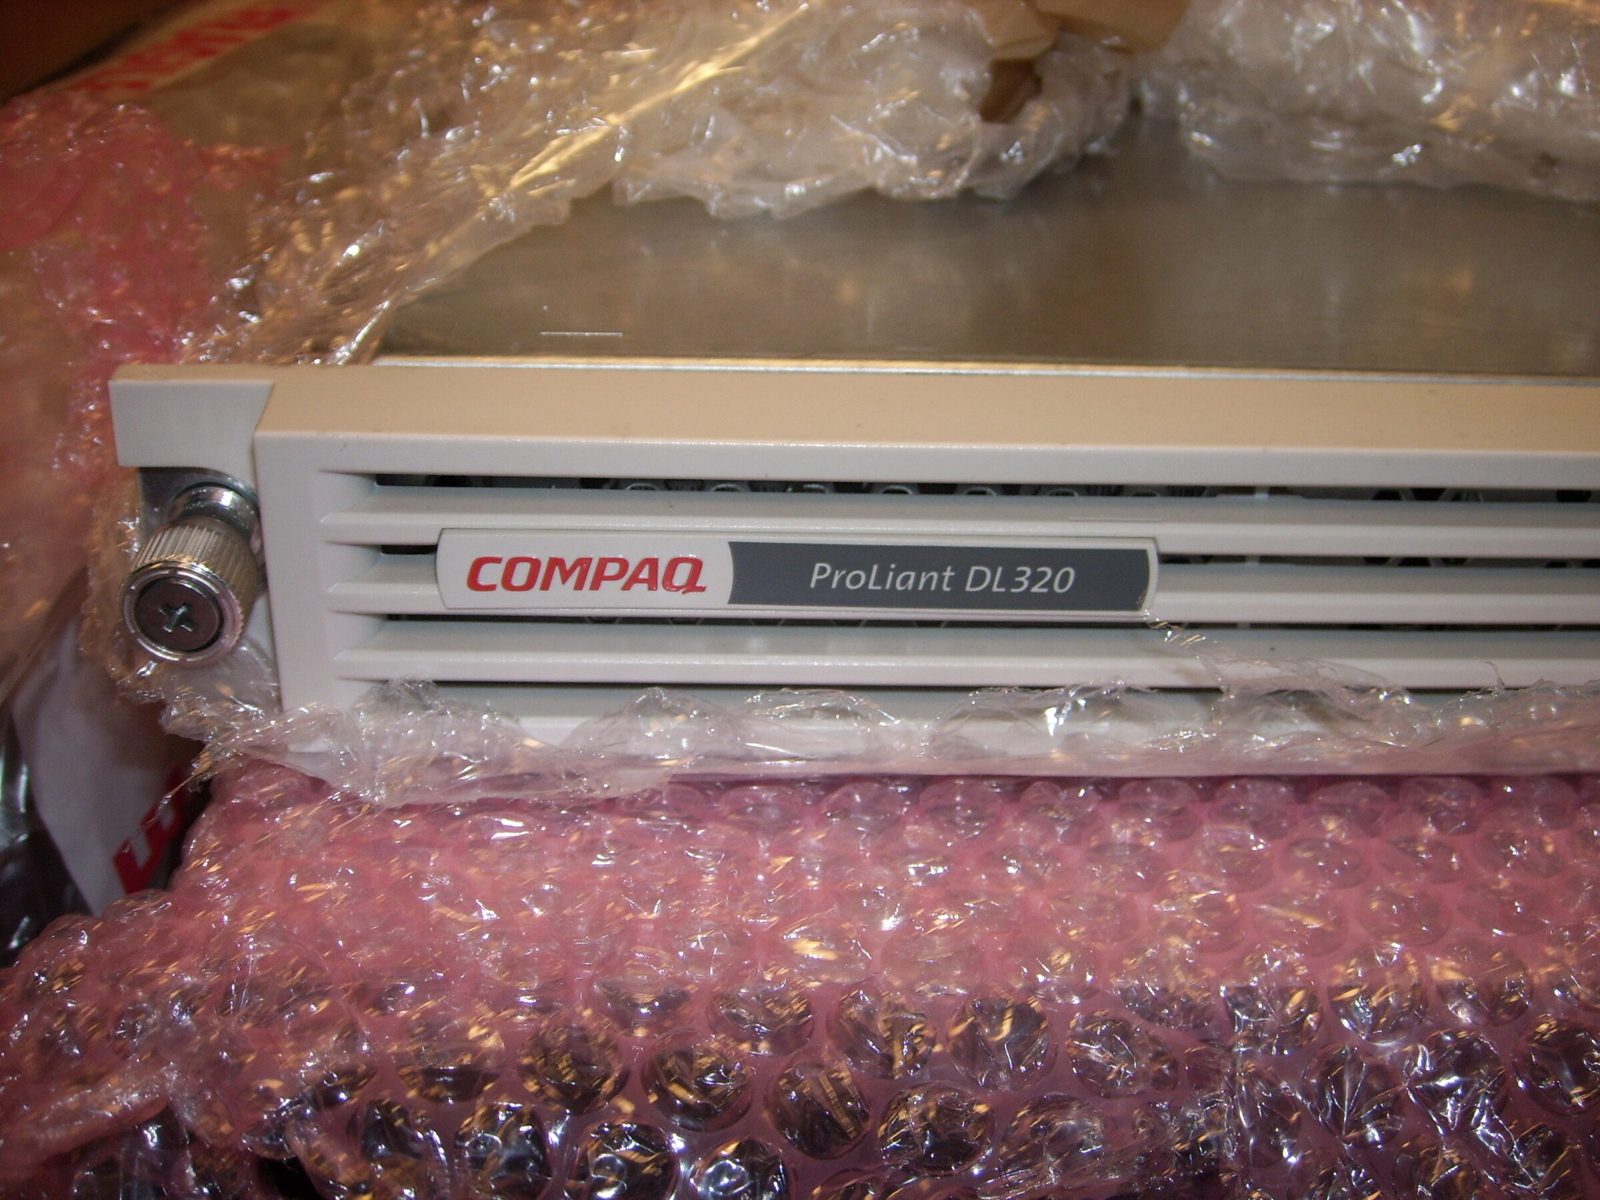
Τα πρώτα χρόνια ήταν ένας διάδρομος, ένα crash cart και ένα laptop στο πάτωμα. IBM xSeries πρώτα, μετά Compaq και HP ProLiant δίπλα δίπλα για το μεγαλύτερο μέρος της δεκαετίας, αγορασμένα καινούργια και ξεπακεταρισμένα ανάμεσα στις καμπίνες. Το storage πέρασε νωρίς σε enterprise συστοιχίες, EMC CLARiiON πάνω από διπλά Fibre Channel fabrics, με Cisco στον πυρήνα, γιατί προτιμούμε να πληρώσουμε τη δεύτερη διαδρομή παρά να εξηγήσουμε μια μέρα γιατί δεν υπήρχε. Ακολούθησαν blade chassis, μετά ολόκληρες στήλες από αυτά, και η εγκατάσταση μεγάλωσε σε δικά μας cages στην Iron Mountain.

Αθήνα, Άμστερνταμ, Τορόντο
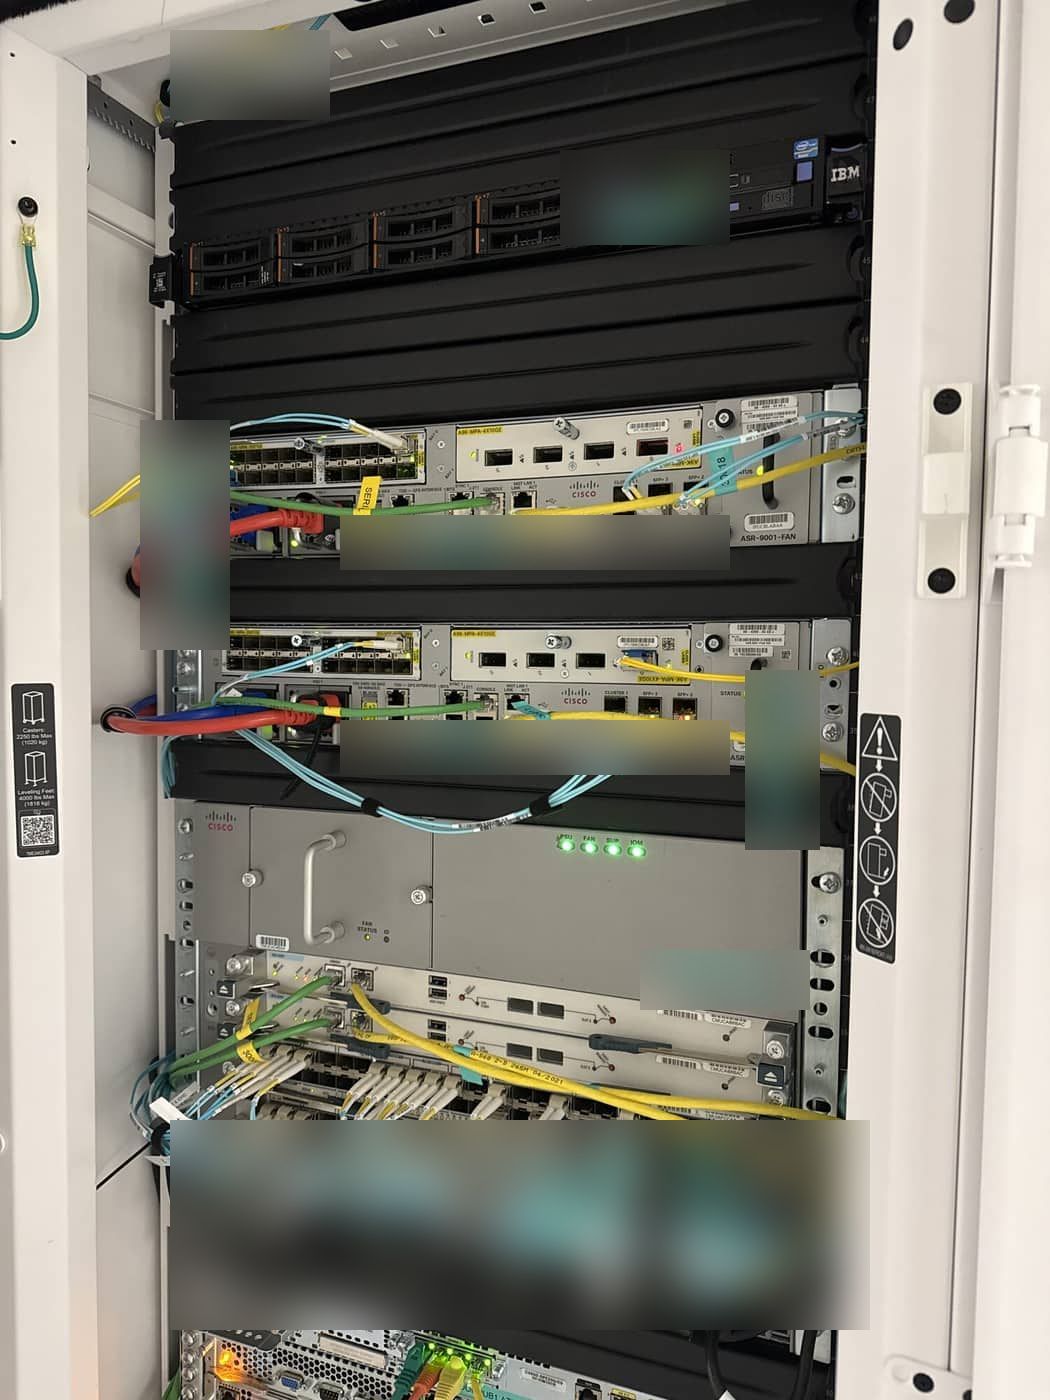
Η ναυαρχίδα σήμερα είναι το δικό μας cage στο Digital Realty Athens: δικοί μας routers, all-flash storage, οπτική ίνα σε κάθε θύρα, χτισμένο όπως χτίστηκε το πρώτο rack, από εμάς. Το Άμστερνταμ συνεχίζει, ενωμένο με την Αθήνα πάνω από ιδιωτικό Layer 2, ώστε τα δύο να συμπεριφέρονται ως ένα δίκτυο και να μπορείτε να μετακινηθείτε ανάμεσά τους χωρίς να αλλάξετε ούτε μία διεύθυνση. Το Τορόντο καλύπτει τη Βόρεια Αμερική μέσω Cogent. Η εταιρική μας έδρα βρίσκεται στην Κύπρο.

Ένα λειτουργικό σύστημα, σε όλη τη διαδρομή
Ο πρώτος μας server έτρεχε Red Hat Enterprise Linux, και μείναμε σε αυτό σε κάθε μεγάλη έκδοση από τότε. Όχι επειδή ήταν της μόδας: ένα λειτουργικό σύστημα με δημοσιευμένο κύκλο ζωής, υπογεγραμμένα πακέτα, SELinux σε enforcing και έναν κατασκευαστή που στέκεται πίσω από κάθε ενημέρωση είναι η απόφαση που δεν χρειάζεται ποτέ να ξανασκεφτούμε.
Δύο δεκαετίες σε μία πλατφόρμα είναι από μόνες τους μια επένδυση. Κάθε build, κάθε κανόνας hardening και κάθε runbook αναβάθμισης που έχουμε γράφτηκε μία φορά και βελτιώνεται από τότε, αντί να πετιέται με κάθε νέα διανομή του μήνα.
Δώσαμε και πίσω. Από το 2005 λειτουργούσαμε δημόσιο mirror για το έργο CentOS, δωρεάν, από το δικό μας δίκτυο, ώστε οποιοσδήποτε στον κόσμο να μπορεί να εγκαταστήσει και να ενημερώσει CentOS με bandwidth της EuroVPS.
Ναι, χρηματοδοτούμε ένα desktop. Αυτή τη στιγμή δωρίζουμε τρεις servers HPE ProLiant στο έργο KDE. Οι μηχανικοί μας τρέχουν KDE Plasma πάνω σε Red Hat Enterprise Linux για περισσότερο καιρό από όσο υπάρχουν κάποιοι από τους πελάτες μας. Όταν οι άνθρωποι που διαλέγουν το hardware νοιάζονται τόσο για ένα εργαλείο, το εργαλείο παίρνει servers.
Ποιότητα πάνω από κέρδος
Ερχόμαστε από μια εποχή πριν η μεγιστοποίηση του περιθωρίου κέρδους γίνει το σύνθημα.
Η EuroVPS δεν έχει venture capital, δεν έχει εξωτερικούς επενδυτές και δεν έχει σχέδιο εξόδου. Κανείς δεν μας είπε ποτέ να κόψουμε ένα κόστος από μια πλατφόρμα για να φανεί καλύτερο ένα τρίμηνο, γιατί δεν υπάρχει τρίμηνο να φανεί καλύτερο ούτε κάποιος για τον οποίο να φανεί. Την εταιρεία τη διευθύνουν οι άνθρωποι που την έχτισαν, server τον server, με τα ίδια τους τα χέρια.
Αυτό δεν είναι συναισθηματισμός, είναι διαδικασία λήψης αποφάσεων. Κάθε τεχνική επιλογή εδώ κρίνεται με τεχνικά κριτήρια και με το τι θα μας κοστίσει το να ξυπνήσουμε τη νύχτα, όχι με το τι κάνει σε ένα περιθώριο κέρδους. Όταν μια εταιρεία hosting παίρνει χρήματα απ' έξω, κάποια στιγμή πρέπει να δώσει κάτι πίσω, και αυτό που δίνεται πίσω είναι σχεδόν πάντα το κομμάτι που δεν βλέπετε: η δεύτερη τροφοδοσία, το γνήσιο οπτικό, το ανταλλακτικό στο ράφι, ο senior μηχανικός στις τρεις τα ξημερώματα. Εμείς τα κρατήσαμε και τα τέσσερα, γιατί οι άνθρωποι που αποφασίζουν εδώ είναι οι άνθρωποι που δέχονται τον συναγερμό.
Τι αρνούμαστε να αγοράσουμε
Είμαστε εταιρεία hosting, οπότε το hardware δεν είναι μια γραμμή κόστους που προσπαθούμε να μικρύνουμε. Είναι το προϊόν. Σχεδόν ό,τι κάνει το φτηνό hosting φτηνό ανάγεται σε μια μικρή λίστα εξαρτημάτων, και κανένα από αυτά δεν μπαίνει κάτω από φόρτο εργασίας πελάτη μας.
Δίσκοι SATA
Μία θύρα, μία διαδρομή, ένας controller: μοναδικό σημείο αστοχίας εκ κατασκευής, και κανένα επίπεδο λογισμικού από πάνω δεν μπορεί να επινοήσει δεύτερη διαδρομή. Το SATA έχει ρηχή ουρά και ανακάμπτει άσχημα από σφάλματα, οπότε ένας δίσκος desktop κατηγορίας μπορεί να κάθεται και να ξαναδοκιμάζει έναν αδύναμο τομέα ενώ όλα από πάνω του περιμένουν. Το enterprise SAS έχει δύο θύρες, αναφέρει τίμια τους μετρητές σφαλμάτων του και επιστρέφει τον έλεγχο αρκετά γρήγορα ώστε το επίπεδο RAID να κάνει τη δουλειά του.
SSD SATA
Ίδια μονή θύρα, ίδια ρηχή ουρά, σε μια διεπαφή φτιαγμένη για περιστρεφόμενους δίσκους. Flash πίσω από SATA σημαίνει ότι πληρώνετε το μέσο και μετά πετάτε το μεγαλύτερο μέρος από όσα προσφέρει. Αυτή η αγορά είναι επίσης συντριπτικά καταναλωτική: χαμηλή αντοχή, καμία δεύτερη θύρα, συχνά καμία προστασία από απώλεια τροφοδοσίας.
Καταναλωτικά M.2 NVMe sticks
Τα καταναλωτικά sticks συνήθως δεν έχουν πυκνωτές προστασίας από απώλεια τροφοδοσίας, οπότε μια εγγραφή που είναι καθ' οδόν όταν κοπεί το ρεύμα είναι μια εγγραφή που μπορεί να μην ξαναδείτε ποτέ, και η αντοχή τους προδιαγράφεται για desktop, όχι για μια βάση δεδομένων που γράφει όλη μέρα. Τρέχουμε άφθονο NVMe, ως enterprise δίσκους U.2 και U.3 με προστασία από απώλεια τροφοδοσίας σε hot plug θήκες. Ποτέ ως stick κολλημένο σε μια μητρική που κρατά το μοναδικό αντίγραφο.
Μητρικές ενός socket, desktop κατηγορίας
Ένα socket, ένα τροφοδοτικό, καμία αξιόλογη out-of-band διαχείριση, και πολύ λίγες γραμμές PCIe για να φέρουν ταυτόχρονα ένα Fibre Channel HBA δύο θυρών και πλεονάζουσα δικτύωση. Δεν υπάρχει ούτε hot plug backplane, οπότε κάθε αστοχία εξαρτήματος είναι ένα σβήσιμο. Ο σχεδιασμός λέει ένα πράγμα: αν χαλάσει αυτό, η υπηρεσία μένει χαλασμένη μέχρι να πάει κάποιος με το αυτοκίνητο.
Ένα μοναδικό τροφοδοτικό
Ένα τροφοδοτικό μετατρέπει τις προγραμματισμένες εργασίες του datacenter σε διακοπή για τον πελάτη.
Μνήμη χωρίς ECC
Δεν θα τρέξουμε φόρτο εργασίας σε μνήμη που δεν μπορεί να μας πει ότι αποτυγχάνει.
Software RAID ως ιστορία ανθεκτικότητας, και white box servers
Δεν ακουμπάμε δεδομένα πελατών στο software RAID ενός κουτιού, με απροστάτευτη write cache και parity που ξαναχτίζεται στην CPU του host. Η ανθεκτικότητα ανήκει στη συστοιχία και στα πλεονάζοντα fabrics, όπου επιβιώνει ακόμα κι αν χαθεί ολόκληρος ο server. Το white box παίρνει την ίδια απάντηση: κανένας κύκλος ζωής firmware, κανένα ανταλλακτικό στο ράφι, κανείς να καλέσεις.
Στην πράξη. Δεν παίρνουμε τίποτα ως δεδομένο από ένα όνομα συσκευής ή μια προεπιλογή του kernel: ρωτάμε τον RAID controller και τους δίσκους απευθείας, από δύο ανεξάρτητες διαδρομές, και ρυθμίζουμε με βάση αυτό που πραγματικά αναφέρει κάθε συσκευή.
Τι αγοράζουμε αντ' αυτών
HPE ProLiant και Dell PowerEdge: ProLiant DL380 Gen10 και Gen11, DL385 Gen11 και blades BL460c Gen10. PowerEdge R740, R750 και R7525, και C6400 για πυκνή υπολογιστική ισχύ. Η ίδια βάση σε καθένα από αυτά.
- Δύο hot plug τροφοδοτικά σε δύο ανεξάρτητες γραμμές τροφοδοσίας.
- Μνήμη ECC παντού, με παρακολούθηση των μετρητών διορθώσιμων σφαλμάτων.
- Hardware RAID με write cache υποστηριζόμενη από μπαταρία ή flash όπου ένας server κρατά τοπικούς δίσκους, ώστε ένα συμβάν τροφοδοσίας να μην κοστίσει μια επιβεβαιωμένη εγγραφή.
- Enterprise SAS 12G SSD και enterprise NVMe, τοποθετημένα εκεί που λέει η μέτρηση ότι ανήκουν.
- Out-of-band διαχείριση σε κάθε μηχάνημα, σε ένα air-gapped δίκτυο διαχείρισης που δρομολογείται από δικό του, εντελώς ξεχωριστό αυτόνομο σύστημα.
Hosts που κάνουν boot από το SAN και δεν κρατούν τίποτα
Οι hypervisors μας κάνουν boot από ένα volume στη συστοιχία, που παρουσιάζεται πάνω από δύο φυσικά ξεχωριστά Fibre Channel fabrics. Ο ίδιος ο server δεν κρατά δεδομένα πελατών, οπότε ένα χαλασμένο blade μάς κοστίζει ένα blade: το ανταλλακτικό κάνει boot από το ίδιο volume. Αυτό είναι αλλαγή εξαρτήματος, όχι ανάκτηση δεδομένων.
Μηχανές που δεν διασχίζουν ποτέ ένα socket
Κανόνας του σπιτιού, και αδιαπραγμάτευτος: μια εικονική μηχανή δεν παίρνει ποτέ περισσότερα vCPU από όσους φυσικούς πυρήνες έχει ένα socket, και ποτέ περισσότερη μνήμη από όση εξυπηρετεί ένας κόμβος NUMA. Αν απλωθεί σε δύο sockets, μέρος της κίνησης μνήμης γίνεται απομακρυσμένο, σε περίπου 1,7 φορές το τοπικό latency, πριν καν υπολογιστεί η κίνηση συνοχής cache στη διασύνδεση των sockets. Η ποινή συσσωρεύεται αντί να εξομαλύνεται, και γι' αυτό μια μηχανή διαστασιολογημένη πέρα από το όριο του socket συχνά τρέχει πιο αργά από τη μικρότερη που αντικατέστησε.
Το enterprise flash δεν είναι RAM
Οι εικονικές μας μηχανές δεν παίρνουν swap. Το swap σε μια VM σπρώχνει την πίεση μνήμης κάτω στη συστοιχία και ξοδεύει αντοχή εγγραφών flash που υπάρχει για να εξυπηρετεί πραγματικά δεδομένα. Αν μια εφαρμογή χρειάζεται περισσότερη μνήμη, η τίμια απάντηση είναι περισσότερη μνήμη, ή μια διόρθωση στην εφαρμογή. Θα σας πούμε ποιο από τα δύο.
Ρυθμισμένα, όχι όπως ήρθαν από το κουτί
Τα volumes σε flash παίρνουν τον σωστό scheduler, read-ahead και βάθος ουράς, όχι ευρετικές γραμμένες για περιστρεφόμενους δίσκους. Μικρά, μόνιμα κέρδη, σε κάθε build.
Storage: HPE 3PAR, all-flash, δύο από όλα
Τα δεδομένα των πελατών ζουν σε HPE 3PAR, all-flash, σε ομάδες provisioning SSD RAID 6. RAID 6 επειδή το rebuild ενός μεγάλου δίσκου flash είναι ένα χρονικό παράθυρο, και δεν θα το περάσουμε μία αστοχία μακριά από απώλεια δεδομένων.

Δύο controllers, δύο fabrics, πολλές διαδρομές
Διπλοί controllers ανά συστοιχία. Κάθε host συνδέεται μέσω δύο φυσικά ξεχωριστών Brocade Fibre Channel fabrics, μία θύρα HBA σε καθένα, και καταχωρείται με τη σωστή persona ώστε το multipathing και το ALUA να συμπεριφέρονται όπως περιμένει το λειτουργικό σύστημα. Ένας controller, ένα fabric, ένα οπτικό ή μια θύρα HBA μπορεί να χαθεί και το volume μένει online.
Thin που λέει την αλήθεια, volumes που μετακινούνται εν λειτουργία
Τα volumes είναι thin με αυτόματο zero detect, οπότε ένας πλήρως δεσμευμένος δίσκος guest κοστίζει σχεδόν τίποτα φυσικά μέχρι να φτάσουν πραγματικά δεδομένα. Οι συστοιχίες είναι σε federation, οπότε μεταφέρουμε ένα ζωντανό volume από μια συστοιχία σε άλλη ενώ ο host συνεχίζει να διαβάζει και να γράφει σε αυτό. Για βάσεις δεδομένων σε cluster πάμε ένα βήμα παραπέρα και τοποθετούμε κάθε μέλος σε διαφορετική φυσική συστοιχία, ώστε η απώλεια μιας ολόκληρης συστοιχίας να κοστίζει ένα replica και το quorum να κρατά.
Υγιεινή δίσκων, και πειθαρχία στις εγγραφές
Ένας δίσκος που αναφέρει διορθωμένο σφάλμα είναι ένας δίσκος του οποίου η εσωτερική διόρθωση σφαλμάτων ήδη δουλεύει, κάτω από ζωντανή κίνηση πελατών. Δεν περιμένουμε να χαλάσει: αδειάζεται πλήρως, αφαιρείται, αντικαθίσταται με καθαρό δίσκο, και η συστοιχία δέχεται τον νέο αυτόματα.
Τα backups τραβιούνται, και η ανάκαμψη ταιριάζει στην υπηρεσία
Τα backups είναι αποκλειστικά pull. Τα προστατευόμενα συστήματα δεν έχουν διαδρομή προς την υποδομή backup ούτε διαπιστευτήρια για αυτήν, οπότε μια παραβίαση στην πλευρά της παραγωγής δεν μπορεί να φτάσει στα backups. Η ασφαλής πλευρά απλώνει το χέρι και παίρνει ό,τι χρειάζεται, ποτέ το αντίστροφο. Οι στόχοι ανάκαμψης ορίζονται ανά υπηρεσία, όχι ως ένας αριθμός για όλους: ένα στατικό site και μια βάση δεδομένων συναλλαγών δεν αξίζουν την ίδια απάντηση.
Ένας πάροχος μπορεί να αντικαταστήσει αργότερα το storage, τους servers και το λογισμικό. Αυτό που δεν διορθώνεται εκ των υστέρων είναι η καλωδίωση, τα οπτικά και οι routers πάνω στα οποία χτίστηκε, οπότε αυτά τα κάναμε σωστά πρώτα.
Οπτική ίνα από άκρη σε άκρη
Δεν υπάρχει χάλκινη καλωδίωση δεδομένων στο cage μας στην Αθήνα. Κάθε server, κάθε blade chassis, κάθε συστοιχία storage, κάθε switch και κάθε router συνδέεται πάνω από οπτική ίνα. Ο μόνος χαλκός που απομένει σε μια καμπίνα είναι η κοντή διαδρομή προς τη θύρα lights-out διαχείρισης ενός server, και αυτό είναι σκόπιμο: είναι η μία διεπαφή που έχει δουλειά να λειτουργεί όταν όλα τα άλλα είναι σβηστά.
Το γυαλί κερδίζει σε κάθε άξονα που μετράει μέσα σε μια καμπίνα. Μια οπτική ζεύξη δεν νοιάζεται για ηλεκτρικό θόρυβο ή για το καλώδιο τροφοδοσίας που κείτεται δίπλα της, οπότε μια ζεύξη είναι είτε σωστή είτε απούσα, ποτέ μυστηριωδώς οριακή, και μια διαδρομή διασχίζει το rack, τη σειρά και την αίθουσα με την ίδια προδιαγραφή. Ο χαλκός υψηλής ταχύτητας είναι χοντρός, βαρύς και απρόθυμος να λυγίσει, και αυτή η μάζα καταλήγει να κρέμεται από το switch που εξυπηρετεί, μπροστά στην εξαγωγή αέρα του. Η ίνα είναι λεπτή και ελαφριά, οπότε οι καμπίνες μένουν καθαρές. Και όταν έρθει η επόμενη γενιά ταχυτήτων, η εγκατάσταση μένει εκεί που είναι: αλλάζουμε το transceiver σε κάθε άκρο και κρατάμε το καλώδιο.
Στην πράξη. Πριν από την έναρξη νέων πλατφορμών πελατών χτίσαμε ολόκληρη την τοπολογία οπτικών ινών και port-channel ενός rack με blades πριν καν υπάρχουν τα περισσότερα από τα blades. Η μέρα της έναρξης ήταν ένα άναμμα, όχι μια δουλειά καλωδίωσης.

Μόνο γνήσια οπτικά
Κάθε SFP, SFP+ και QSFP στα racks μας είναι το γνήσιο εξάρτημα του κατασκευαστή, ταιριασμένο με το switch ή τον router στον οποίο κάθεται και υποστηριζόμενο από τον κατασκευαστή του οποίου το όνομα είναι πάνω στο chassis. Δεν αγοράσαμε ποτέ γενόσημο transceiver και δεν πρόκειται να αρχίσουμε.
Η εξοικονόμηση είναι μικρή και αγοράζει τέσσερα προβλήματα: οπτικές μετρήσεις που μπορεί να μη σημαίνουν τίποτα, κάτι που σας στερεί το καλύτερο διαγνωστικό σε ένα οπτικό δίκτυο, τη ζωντανή στάθμη φωτός σε κάθε άκρο. Ένα module που δουλεύει σε μία έκδοση λογισμικού και παρουσιάζει προβλήματα στην επόμενη, επειδή κανείς δεν δοκίμασε αυτόν τον συνδυασμό. Έναν νόμιμο λόγο για τον κατασκευαστή να κλείσει το αίτημα υποστήριξης που ανοίγετε τη νύχτα που το χρειάζεστε περισσότερο. Και μια ζεύξη που κάνει flap υπό φορτίο για λόγους που κανείς δεν μπορεί να αναπαραγάγει. Οπότε αγοράζουμε το σωστό εξάρτημα, και αγοράζουμε ανταλλακτικά: δίσκους με οπτικά στο ράφι μέσα στο datacenter, ώστε μια αντικατάσταση να είναι μια βόλτα στον διάδρομο αντί για παραγγελία.
Στην πράξη. Οι τακτικοί μας έλεγχοι υγείας διαβάζουν τους μετρητές σφαλμάτων διεπαφών και οπτικών σε όλο το fabric, και επειδή κάθε module είναι γνήσιο του κατασκευαστή, αυτό που αναφέρουν είναι αξιοποιήσιμο: ένα transceiver που ξεφεύγει από την προδιαγραφή του είναι μια προγραμματισμένη αλλαγή από το ράφι, στον δικό μας χρόνο.


Το fabric: leaf και spine, EVPN και VXLAN
Μέσα στο datacenter όλα κρέμονται από ένα fabric leaf και spine με Cisco Nexus 9000 που τρέχει BGP EVPN με VXLAN. Τα spines είναι καθαροί route reflectors, χωρίς άκρα tunnel πάνω τους εκ σχεδιασμού. Τα leaves χτίζονται ως ζεύγη virtual port-channel, ώστε κάθε host να είναι dual-homed σε δύο switches μέσω ενός λογικού bond, και το gateway ενός υποδικτύου πελάτη να είναι η ίδια anycast διεύθυνση σε κάθε leaf. Η κίνηση broadcast αναπαράγεται από το BGP και όχι από δέντρο multicast, και το BFD τρέχει όπου μετράει η γρήγορη ανίχνευση. Επειδή οποιοδήποτε VLAN μπορεί να ζει σε οποιοδήποτε leaf, μπορούμε να επεκτείνουμε το Layer 2 ενός πελάτη ανάμεσα στα datacenters μας και να αφήσουμε τους servers του να κρατήσουν τις διευθύνσεις τους όσο μετακινούνται.
Το αναγνωριστικό δικτύου κάθε τμήματος Layer 2 παράγεται από το τοπικό του VLAN με έναν σταθερό κανόνα, και αυτός ο κανόνας δεν είναι μια σύμβαση σε ένα έγγραφο. Ένας αυτοματοποιημένος έλεγχος διαβάζει τον χάρτη από κάθε leaf, επιβεβαιώνει ότι τα leaves είναι πανομοιότυπα και υπακούουν στον κανόνα, και συγκρίνει ένα κρυπτογραφικό αποτύπωμα ολόκληρου του χάρτη με μια υπογεγραμμένη βάση αναφοράς σε version control. Τρέχει πριν αποθηκευτεί οποιαδήποτε αλλαγή και προγραμματισμένα μετά, η απόκλιση ειδοποιεί μηχανικό, και μια σκόπιμη αλλαγή πρέπει να ξαναϋπογραφεί, ώστε κάθε αλλαγή στο fabric να φέρει συντάκτη και ίχνος ελέγχου.
Στην πράξη. Σε ελεγχόμενη δοκιμή αστοχίας κάναμε επανεκκίνηση έναν κόμβο cluster ενώ ήταν η προτιμώμενη διαδρομή για μια ζωντανή δημόσια διεύθυνση. Το fabric συνέκλινε σε έναν υγιή κόμβο σε περίπου τρία δευτερόλεπτα, και η διεύθυνση δεν έφυγε ποτέ από τον πίνακα δρομολόγησης.

Το edge: τα δικά μας αυτόνομα συστήματα
Λειτουργούμε το δικό μας internet edge, σε δικά μας αυτόνομα συστήματα καταχωρημένα στο RIPE και με δικό μας χώρο IPv4 και IPv6, με την παραγωγή πελατών και τις υπηρεσίες πλατφόρμας σε ξεχωριστά αυτόνομα συστήματα ώστε ένα πρόβλημα στο ένα να μην μπορεί να φτάσει στο άλλο. Οι routers είναι carrier κατηγορίας: Cisco ASR 9000 series στην Αθήνα, ένας ASR 9006 στην πρώτη γραμμή του edge παραγωγής, και Juniper MX204 στο Άμστερνταμ, καθένας με τον πλήρη πίνακα δρομολόγησης του internet, τον οποίο ανταλλάσσει με τον αδελφό του.
Αγοράζουμε transit από περισσότερους carriers αντί να νοικιάζουμε μια θύρα από όποιον έχει το κτίριο: OTE Globe, Cogent και Hurricane Electric στην Αθήνα, Arelion, NTT, Deutsche Telekom και Telecom Italia από την πλευρά του Άμστερνταμ, με τα δύο sites ενωμένα πάνω από ιδιωτικό Layer 2 ώστε η εγκατάσταση να συμπεριφέρεται ως ένα δίκτυο. Κάνουμε απευθείας peering στο GR-IX και στο NetIX, και προσθέτουμε διμερή sessions ένα ένα με τα δίκτυα με τα οποία πραγματικά μιλούν οι πελάτες μας.
Το IPv6 είναι native παντού: dual-stack από τους routers του edge μέχρι το gateway σας, χωρίς tunnels και χωρίς μετάφραση στη διαδρομή.
Στην πράξη. Το fabric μας στην Αθήνα πέρασε σε dual-stack σε μία εργάσιμη ημέρα, από το internet edge μέσα από το fabric μέχρι ένα ζωντανό κοινόχρηστο VLAN πελατών.

Fibre Channel: δύο fabrics, ποτέ μία διαδρομή
Το δίκτυο ανάμεσα σε servers και storage είναι Fibre Channel, όχι Ethernet, χτισμένο ως δύο εντελώς ανεξάρτητα Brocade fabrics. Κάθε server και κάθε συστοιχία συνδέεται και στα δύο, κάθε fabric με δικό του core switching και δικό του switch μέσα σε κάθε blade enclosure, ώστε κανένα μεμονωμένο switch, καλώδιο, θύρα ή σφάλμα λογισμικού να μην υπάρχει και στις δύο πλευρές της διαδρομής ενός host.
Στην πράξη. Επειδή κάθε host έχει ήδη ζωντανές διαδρομές προς κάθε συστοιχία του federation του και στα δύο fabrics, μπορούμε να αδειάσουμε μια ολόκληρη συστοιχία storage, για συντήρηση ή μετακίνηση, χωρίς επανεκκίνηση μηχανής πελάτη και χωρίς παράθυρο συντήρησης.
Το κρυπτογραφημένο backbone ανάμεσα στα sites μας
Τα datacenters μας σε Αθήνα, Άμστερνταμ και Τορόντο, η εταιρική μας έδρα στην Κύπρο και τα περιφερειακά μας σημεία παρουσίας ενώνονται με ένα overlay Cisco DMVPN: multipoint GRE tunnels προστατευμένα με IPsec AES-256, αυθεντικοποιημένο NHRP, BFD, και BGP πάνω από τα tunnels. Κάθε datacenter έχει πλεονάζοντα hubs, και επειδή το overlay δρομολογείται από BGP και όχι από στατικούς πίνακες, η απώλεια ενός hub ή ενός κυκλώματος είναι μια απόσυρση διαδρομής που συγκλίνει μόνη της.
Ένα site με δύο κυκλώματα WAN τρέχει ένα δεύτερο DMVPN cloud στον ίδιο router, οπότε το δεύτερο κύκλωμα δεν χρειάζεται νέα δημόσια διεύθυνση ούτε αλλαγή στα hubs, και το BGP multipath μοιράζει την κίνηση και στα δύο με forwarding hash που περιλαμβάνει θύρες, ώστε οι παράλληλες ροές να χωρίζονται πραγματικά. Διαστασιολογούμε με βάση αυτό που μπορεί πραγματικά να κάνει η μηχανή κρυπτογράφησης, περίπου 11 Gbit/s ανά hub, όχι με τον αριθμό που γράφει μια άδεια, και κλιμακώνουμε με equal-cost multipath ανάμεσα σε hubs στα 30 έως 40 Gbit/s όταν ένας πελάτης το χρειάζεται.
Στην πράξη. Σε ένα site με δύο κυκλώματα, μια δοκιμή ρυθμαπόδοσης μέτρησε περισσότερα προς κάθε κατεύθυνση από όσα μπορούσε να μεταφέρει οποιοδήποτε από τα δύο κυκλώματα μόνο του. Αυτή είναι η μόνη αποδεκτή απόδειξη ότι το equal-cost multipath δουλεύει και δεν είναι απλώς ρυθμισμένο.
Η πειθαρχία που το συνοδεύει
Bonds που χρησιμοποιούν και τις δύο ζεύξεις. Η προεπιλογή bonding του Linux κάνει hash σε διευθύνσεις MAC, κάτι που σε ένα datacenter στοιβάζει τις ροές σε ένα μέλος του bond και αφήνει το άλλο αδρανές. Κάθε server με bond που χτίζουμε κάνει hash σε layer 3 και layer 4, με την πλευρά του switch ρυθμισμένη να ταιριάζει. Ελέγχουμε τους μετρητές ανά θύρα σε κάθε build για να αποδείξουμε ότι και οι δύο ζεύξεις μεταφέρουν κίνηση.
Κάθε θύρα καταγεγραμμένη. Όχι ένα όνομα σε μια γραμμή: η θύρα με την πραγματική της διεύθυνση MAC, η ζεύξη προς τη θύρα του απέναντι switch με το αναγνωριστικό καλωδίου της, η θέση στο rack, οι διευθύνσεις και η διεπαφή διαχείρισης. Η ζωντανή συσκευή είναι η πηγή της αλήθειας και οι εγγραφές φτιάχνονται για να της ταιριάζουν.
Μια ανάστροφη εγγραφή για κάθε διεύθυνση. Κάθε διεύθυνση που αναθέτουμε σε μια διεπαφή, ένα loopback, μια υπηρεσία ή έναν host παίρνει PTR στο δικό μας authoritative DNS, στην ίδια συνεδρία. Ένα traceroute μέσα από το δίκτυό μας διαβάζεται σαν πρόταση που ονομάζει τη συσκευή, τον ρόλο της και το site της.
Το επίπεδο διαχείρισης, και το air gap
Η κίνηση πελατών και η κίνηση διαχείρισης δεν μοιράζονται τίποτα: ούτε θύρα, ούτε switch, ούτε διεύθυνση, ούτε διαδρομή.
Υπάρχει ακριβώς ένα χάλκινο καλώδιο που απομένει στις καμπίνες μας: η θύρα διαχείρισης του lights-out controller κάθε server. Είναι επίσης το πιο προσεκτικά απομονωμένο καλώδιο στο κτίριο.
Out-of-band διαχείριση σε κάθε μηχάνημα
Κάθε server που λειτουργούμε είναι πραγματικός enterprise server με πραγματικό lights-out controller: iDRAC Enterprise με άδεια Datacenter στους Dell, iLO Advanced στους HPE, και τα δύο μέσω Redfish, και κάθε blade chassis μέσω του Onboard Administrator του. Όχι μια white-box μητρική που ως απομακρυσμένη διαχείριση εννοεί ένα κουμπί τροφοδοσίας και καμία κονσόλα.
Στα blade chassis ο Onboard Administrator φτάνει σε κάθε controller μέσα στο enclosure μέσω του backplane, και είναι ο ίδιος ένα πλεονάζον ζεύγος με αυτόματο failover.
Στην πράξη. Όταν ένα rack με blade chassis χρειάστηκε άδεια iLO Advanced, και έναν λογαριασμό διαχείρισης σε κάθε blade του, δεν συνδεθήκαμε σε ούτε ένα blade. Το περάσαμε μέσα από τον Onboard Administrator κάθε chassis και το rack τελείωσε σε λεπτά, μαζί με blades που είχαν μπει στο rack την ίδια εβδομάδα και δεν είχαν ακόμα δικά τους διαπιστευτήρια. Είναι runbook.
Το δίκτυο διαχείρισης δεν είναι το δίκτυο παραγωγής
Ο controller έχει δική του φυσική θύρα και δικό του καλώδιο προς δικό του switching. Δεν τεμαχίζουμε μια κάρτα δικτύου παραγωγής για να δανείσουμε στον controller μια φέτα της, που είναι η συνηθισμένη συντόμευση και ο συνηθισμένος λόγος που η διαχείριση καταλήγει ένα λάθος μακριά από το internet. Η διαχείριση ζει σε δικά της switches, ή σε δικά της VLANs πάνω σε fabrics που δεν μεταφέρουν τίποτα άλλο, σε ιδιωτικό χώρο διευθύνσεων που δεν δρομολογείται προς ή από κανένα δίκτυο πελάτη και δεν ανακοινώνεται ποτέ στο internet.
Το λέμε air gap επειδή έτσι συμπεριφέρεται. Μια εικονική μηχανή πελάτη, ακόμα και πλήρως παραβιασμένη, σαρώνοντας σε line rate για μια εβδομάδα, δεν μπορεί να δει καθόλου ένα iLO ή ένα iDRAC. Όχι απορριπτόμενο, όχι φιλτραρισμένο: απόν. Δεν υπάρχει πουθενά να πάνε τα πακέτα. Ισχύει και προς την άλλη κατεύθυνση, και αυτό μετράει εξίσου: καμία κίνηση διαχείρισης δεν ταξιδεύει σε VLAN πελάτη, οπότε οι συνεδρίες κονσόλας, η παρακολούθηση και τα backups μας δεν μπαίνουν ποτέ στο broadcast domain ενός πελάτη ούτε ανταγωνίζονται το bandwidth του. Η απομόνωση είναι τόσο πραγματική που μας είναι και άβολη, και αυτή είναι η απόδειξη ότι είναι πραγματική: ένας controller σε VLAN διαχείρισης δεν μπορεί να φτάσει πρόχειρα σε έναν εσωτερικό web server για να κατεβάσει ένα firmware, γιατί τίποτα δεν επιτρέπεται που δεν ζητήθηκε και δεν γράφτηκε. Ο μηχανικός κάνει το επιπλέον βήμα.
Τα backups ταξιδεύουν με τον ίδιο τρόπο. Λαμβάνονται πάνω από το out-of-band δίκτυο, ποτέ μέσα από τμήμα παραγωγής.
Στην πράξη. Μία κανονική λίστα πρόσβασης διαχείρισης είναι δεσμευμένη σε κάθε πλατφόρμα που λειτουργούμε, στις γραμμές login των Cisco Nexus, ανά routing instance στους routers, ανά διεπαφή για SSH και HTTPS στα firewalls, επιτρέποντας μόνο ονομαστικά υποδίκτυα διαχείρισης, με control plane policing που περιορίζει σε hardware ό,τι απομένει.
Το ίδιο το επίπεδο διαχείρισης
Το επίπεδο διαχείρισης είναι δίκτυο από μόνο του και το χτίσαμε ως τέτοιο. Τρέχει στο δικό μας κρυπτογραφημένο backbone πολλαπλών sites: Cisco DMVPN, IPsec σε AES-256, BGP πάνω από τα tunnels, ενώνοντας Αθήνα, Άμστερνταμ και Τορόντο με την εταιρική μας έδρα στην Κύπρο, που σκόπιμα δεν βρίσκεται σε κανένα από τα κτίρια που διαχειρίζεται. Τα hubs είναι πλεονάζοντα, με διαδρομές ίσου κόστους ανάμεσά τους και πάνω από διαφορετικά κυκλώματα, και με ανίχνευση αστοχίας που αντιλαμβάνεται μια νεκρή διαδρομή σε πολύ λιγότερο από ένα δευτερόλεπτο.
Το προσωπικό το φτάνει με έναν τρόπο: μέσα από VPN gateways και firewalls που κατέχουμε και λειτουργούμε οι ίδιοι, σε OPNsense και Cisco Firepower, και μετά μέσα από jump hosts εντός του επιπέδου και όχι κατευθείαν από το laptop ενός μηχανικού. Διαφορετικές βαθμίδες εμπιστοσύνης δεν μοιράζονται ποτέ ένα αντικείμενο firewall, οπότε το άνοιγμα της πρόσβασης μιας ομάδας δεν μπορεί να ανοίξει σιωπηλά την πρόσβαση μιας άλλης.
Προς τα επίπεδα backup και disaster recovery η πολιτική είναι άρνηση εξ ορισμού και τα δεδομένα ρέουν προς μία κατεύθυνση. Η παραγωγή δεν σπρώχνει ποτέ προς το backup. Η πλευρά του backup τραβάει. Αυτό επιβάλλεται με ρητούς κανόνες άρνησης στις συσκευές firewall, όχι με host firewall που ένας παραβιασμένος host θα μπορούσε να αλλάξει, και τα τμήματα backup δεν έχουν καμία διαδρομή προς το internet. Μόνο το εύρος διαχείρισης τα φτάνει. Αν μια μηχανή παραγωγής καταληφθεί ολοκληρωτικά, ο επιτιθέμενος δεν αποκτά καμία γνώση της υποδομής backup και καμία διαδρομή προς αυτήν. Από εκεί που στέκεται, δεν υπάρχει.
Οι αλλαγές στο backbone επαληθεύονται ζωντανά πάνω στο σύστημα που τρέχει, το ένα μισό ενός πλεονάζοντος ζεύγους τη φορά, και γι' αυτό μπορούμε να δουλεύουμε στο backbone στη μέση μιας εργάσιμης ημέρας.
Στην πράξη. Μεταφέραμε ολόκληρη την εγκατάσταση site-to-site VPN ενός πελάτη από μια χώρα σε άλλη σε μία συνεδρία, πριν από μια σταθερή προθεσμία. Το hub κλωνοποιήθηκε, μεταφέρθηκε και σηκώθηκε παράλληλα με το αρχικό, ώστε και τα δύο να είναι ζωντανά ταυτόχρονα και να υπάρχει πάντα κάπου για να βρίσκονται τα tunnels. Οι routers των υποκαταστημάτων μεταφέρθηκαν ένας ένας, καθένας επαληθευμένος σε λειτουργία πριν αγγιχτεί ο επόμενος, καθένας με καθαρό failover στην πορεία. Κανείς δεν ταξίδεψε σε υποκατάστημα.
Η βάση hardening σε κάθε host
Κάθε μηχανή που χτίζουμε ξεκινά από την ίδια βάση, και η βάση δεν είναι υπό διαπραγμάτευση. Το SELinux είναι σε enforcing, και δεν το απενεργοποιούμε για να συνεργαστεί μια εφαρμογή, γράφουμε την πολιτική. Τα συστήματα αρχείων είναι XFS.
Το patching δεν εξαρτάται από κανέναν άλλο. Λειτουργούμε δικό μας mirror πακέτων στο δικό μας datacenter, με τα repositories από τα οποία εγκαθιστά ο στόλος μας, με τις upstream υπογραφές ανέπαφες, προσβάσιμο μόνο από τα δικά μας εύρη διευθύνσεων. Ένα δημόσιο mirror που έχει μια κακή μέρα δεν είναι γεγονός εδώ, και ένας server που σκόπιμα δεν μπορεί να μιλήσει στο internet είναι ακόμα ένας server που μπορούμε να ενημερώσουμε πλήρως.
Στην πράξη. Όταν δημοσιεύτηκε μια κρίσιμη ευπάθεια σε ένα ευρέως χρησιμοποιούμενο runtime, τα διορθωμένα πακέτα ήταν σε παραγωγή σε κάθε επηρεαζόμενο server την ίδια μέρα, πριν τελειώσει η ίδια νύχτα. Όχι με το χέρι και όχι βιαστικά: η διανομή παίρνει backup, αναβαθμίζει έναν host τη φορά, δειγματίζει πραγματικά sites σε αυτόν τον host για υγιή απόκριση πριν και μετά, και σταματά αυτόματα ολόκληρη τη σάρωση αν ένα δεν επανέλθει σωστά. Το γρήγορο και το προσεκτικό δεν είναι αντίθετα, αν χτίσεις το πράγμα που το κάνει για σένα.
Τα logs των μηχανών μπαίνουν, και τίποτα δεν επιτρέπεται να σωπάσει
Οι σοβαρές σοβαρότητες πηγαίνουν κατευθείαν στο chat λειτουργιών όπου βρίσκεται ήδη ο μηχανικός σε ετοιμότητα, φτάνοντας σε άνθρωπο σε δευτερόλεπτα, και ξέρουμε ότι είναι δευτερόλεπτα επειδή το χρονομετρήσαμε με πραγματικό συναγερμό. Στο edge, αποκλειστικοί αισθητήρες διαβάζουν κατοπτρισμένη κίνηση από τους border routers και παρακολουθούν συνεχώς για ογκομετρικά μοτίβα και μοτίβα άρνησης υπηρεσίας.
Μια συσκευή μπορεί να φαίνεται απολύτως υγιής από τη δική της γραμμή εντολών ενώ σιωπηλά δεν στέλνει τίποτα στον collector, οπότε το «η καταγραφή είναι ρυθμισμένη» δεν είναι απόδειξη εδώ. Επιβεβαιώνουμε ότι το log φτάνει, στην άλλη άκρη, στη ροή που ανήκει, μετά από κάθε αλλαγή που θα μπορούσε να το έχει διαταράξει. Τα συστήματα παρακολούθησης έχουν δικούς τους watchdogs σε ξεχωριστές μηχανές, ώστε το «αυτό που παρακολουθούσε σταμάτησε να παρακολουθεί» να είναι από μόνο του συναγερμός. Η σιωπή δεν είναι ποτέ καλά νέα.
Στην πράξη. Ο τακτικός μας έλεγχος υγείας ελέγχει και δύο πράγματα που οι περισσότεροι έλεγχοι παραλείπουν: αν κάθε συσκευή εξακολουθεί πραγματικά να στέλνει τα logs της, και αν η διαμόρφωσή της εξακολουθεί πραγματικά να παίρνει backup. Αυτές οι δύο είναι οι αστοχίες που κρύβουν τις υπόλοιπες.
Ανάλυση σε πραγματικό χρόνο στις δικές μας NVIDIA A100
Οι περισσότεροι πάροχοι μαζεύουν logs σε έναν κουβά και ψάχνουν μέσα του αφού κάτι έχει ήδη χαλάσει. Εμείς βάζουμε τη ροή να δουλέψει. Βασικοί κανόνες αφαιρούν πρώτα τον γνωστό θόρυβο, και μετά ό,τι απομένει, από routers, switches, firewalls, συστοιχίες storage και servers, αναλύεται καθώς φτάνει από μοντέλα AI που τρέχουν σε μια συστοιχία από δικές μας NVIDIA A100 GPU, μέσα στο δικό μας datacenter.
Τα μοντέλα διαβάζουν εγκάρσια στις συσκευές, όχι μία γραμμή log τη φορά: ένα σφάλμα διαδρομής storage, μια διεπαφή που κάνει flap και μια θερμοκρασία που ανεβαίνει στο ίδιο rack γίνονται μία ιστορία αντί για τρία άσχετα μηνύματα. Πιάνουν τα μοτίβα που ένας στατικός κανόνας δεν θα πιάσει ποτέ, την αργή απόκλιση και τον ασυνήθιστο συνδυασμό που προηγείται μιας αστοχίας, και κάθε συναγερμός φτάνει στον μηχανικό με μια δεύτερη γνώμη ήδη επισυναπτόμενη. Τα δεδομένα των μηχανών παύουν να είναι ένας σωρός κειμένου για grep και γίνονται έγκαιρη προειδοποίηση.
Τίποτα από αυτά δεν φεύγει από το δίκτυό μας. Τα μοντέλα, οι GPU και τα δεδομένα είναι όλα δικά μας, και καμία γραμμή log δεν στέλνεται ποτέ σε εξωτερική υπηρεσία AI.
Ένας CTO που μας αξιολογεί είναι ευπρόσδεκτος να ζητήσει τη λίστα πρόσβασης, το runbook και τη δρομολόγηση των συναγερμών. Θα σας δείξουμε και τα τρία.
Ανταλλακτικά επί τόπου
Τα ανταλλακτικά, μέχρι και ολόκληρα chassis, κάθονται στο ίδιο cage με τις μηχανές που θα τα χρειαστούν, όχι σε συμβόλαιο παράδοσης κάποιου προμηθευτή.
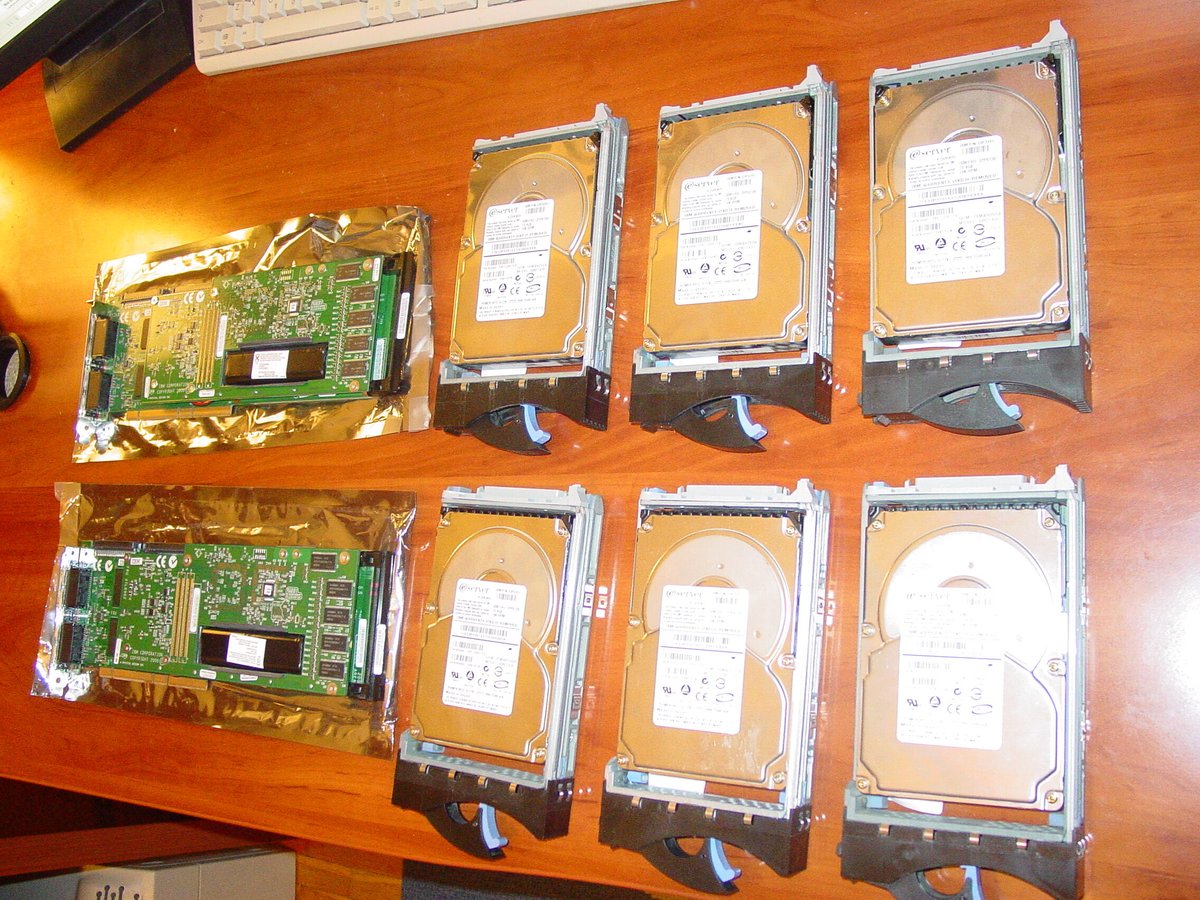
Ένα ανταλλακτικό δεν κερδίζει τη θέση του σε αυτό το ράφι επειδή έφτασε. Οι δίσκοι πηγαίνουν σε πάγκο δοκιμών, περνούν low-level format στη μορφή τομέα της συστοιχίας που θα εξυπηρετήσουν, και μπαίνουν στο απόθεμα μόνο όταν αναφέρουν μηδέν grown defects και κανένα μη διορθωμένο σφάλμα ανάγνωσης, εγγραφής ή επαλήθευσης. Ένα ανταλλακτικό που χαλάει τη νύχτα που το χρειάζεστε δεν ήταν ποτέ ανταλλακτικό.
Αντικατάσταση νωρίς, αναβάθμιση στην ώρα της
Το hardware εδώ αποσύρεται με βάση στοιχεία, όχι με βάση αστοχία.
Κρίσιμες ευπάθειες, την ίδια μέρα. Όταν αποκαλύπτεται ένα ελάττωμα ανώτατης σοβαρότητας σε κάτι από το οποίο εξαρτόμαστε, χτίζουμε διορθωμένα πακέτα την ίδια μέρα που δημοσιεύεται η διόρθωση. Η προστατευτική διαμόρφωση μπαίνει αμέσως. Αν δεν υπάρχει ακόμα διορθωμένο πακέτο για την πλατφόρμα που λειτουργούμε, το χτίζουμε μόνοι μας, μεταγλωττισμένο σε καθαρό container από την προδιαγραφή του ίδιου του maintainer, επαληθευμένο έναντι του δημοσιευμένου πηγαίου κώδικα του έργου, εγκατεστημένο host τον host με ελέγχους πριν και μετά. Την τελευταία φορά που χρειάστηκε, η διόρθωση ήταν σε παραγωγή περίπου τρεις ώρες αφού δημοσιεύτηκε ο πηγαίος κώδικας. Για τον ίδιο λόγο λειτουργούμε δικό μας mirror πακέτων.
Η τεκμηρίωση ως υποδομή
Πολλές εταιρείες έχουν τεκμηρίωση. Εμείς την αντιμετωπίζουμε ως μέρος της εγκατάστασης.
Κάθε καλώδιο φέρει ένα μοναδικό τυπωμένο αναγνωριστικό από ένα μητρώο που δεν μπορεί να εκδώσει τον ίδιο αριθμό δύο φορές και δεν τον ξαναχρησιμοποιεί ποτέ, ακόμα κι αφού το καλώδιο αφαιρεθεί. Η ετικέτα ονομάζει και τα δύο άκρα, rack, συσκευή και θύρα σε καθένα. Είκοσι δύο χρόνια καλωδίωσης μπορούν ακόμα να ιχνηλατηθούν από την ετικέτα, στην εγγραφή, στη θύρα του switch, και πίσω.
Μια υπηρεσία δεν έχει τελειώσει όταν δουλεύει. Έχει τελειώσει όταν η διεύθυνσή της, ο κανόνας firewall της, η εγγραφή απογραφής της και το ευθύ και ανάστροφο DNS της υπάρχουν όλα και έχουν επαληθευτεί από έξω από το δίκτυό μας.
Τα εργαλεία μας αρνούνται την εντολή όταν ο κανόνας δεν έχει τηρηθεί, που είναι καλύτερος φύλακας από τις καλές προθέσεις.
Αυτό είναι που μετράει στις τρεις τα ξημερώματα. Η ερώτηση τότε δεν είναι ποτέ ποια είναι η έξυπνη λύση. Είναι τι άλλαξε, και πώς το γυρίζουμε πίσω.
Πιστοποιημένοι, και ελεγμένοι
Και τα τέσσερα εκδόθηκαν τον Σεπτέμβριο του 2026 από εθνικά διαπιστευμένο φορέα πιστοποίησης, με πεδίο εφαρμογής γραμμένο ως «Managed datacenter hosting service». Αυτή είναι η υπηρεσία που πραγματικά αγοράζετε, όχι μια γωνιά της εταιρείας διαλεγμένη για να γίνει εύκολος ένας έλεγχος.
Τα δεδομένα σας μένουν εκεί που τα βάλατε, και στα ευρωπαϊκά μας sites αυτό σημαίνει εντός ΕΕ, σε hardware που μας ανήκει, χωρίς public cloud από κάτω. Υπογράφουμε συμφωνία επεξεργασίας δεδομένων, και το έγγραφο των τεχνικών και οργανωτικών μέτρων μας είναι διαθέσιμο κατόπιν αιτήματος.
Μηχανικοί, όχι βαθμίδες
Χωρίς bots, και χωρίς έτοιμη πρώτη απάντηση.
Οι μηχανικοί που διαλέγουν το hardware, το βάζουν στο rack, το καλωδιώνουν και το σημαίνουν με ετικέτες είναι οι ίδιοι μηχανικοί που απαντούν στο ticket σας, και το υπογράφουν με το δικό τους όνομα. Αυτό δουλεύει επειδή οι άνθρωποι εδώ ξέρουν τη διαμόρφωσή σας με το όνομά της και είναι αρκετά senior ώστε να μη χρειάζονται σενάριο.
Σε όλο το ιστορικό των tickets μας η διάμεση πρώτη απόκριση είναι τρία λεπτά, και το 87 τοις εκατό των tickets λύνεται μέσα στην ώρα. Ένα καλό μέρος τους το ανοίγουμε εμείς και όχι εσείς: η παρακολούθησή μας βλέπει όλο το εικοσιτετράωρο ό,τι έχουμε στην ευθύνη μας, μέχρι τις πραγματικές σας σελίδες, και οι συναγερμοί καταλήγουν σε ένα κανάλι που διαβάζουν μηχανικοί.
Ακόμα τα ίδια
Τα ίδια πρότυπα. Η ίδια hands-on μηχανική. Ακόμα χωρίς επενδυτές, ακόμα χωρίς σχέδιο εξόδου, και ακόμα ο κανόνας με τον οποίο ξεκινήσαμε σε μια αίθουσα colocation στο Άμστερνταμ: αγόρασε το καλύτερο μηχάνημα.
Κάνουμε συνοδευόμενες επισκέψεις στο datacenter της Αθήνας: το cage, η οπτική ίνα, τα οπτικά στους δίσκους τους, τα ανταλλακτικά στο ράφι. Θα σας ξεναγήσουμε εμείς οι ίδιοι, γιατί εμείς είμαστε αυτοί που το χτίσαμε. Φέρτε έναν μηχανικό.
Ο επόμενος συνεργάτης σας στην υποδομή
Θέλετε να το δείτε;
Πείτε μας τι τρέχετε. Ένας μηχανικός απαντά, και η επίσκεψη στο datacenter είναι κερασμένη.
+357 222 32280
Ας ξεκινήσουμε από την υποδομή σας.
Λίγο πλαίσιο μάς βοηθά να ξεκινήσουμε τη σωστή συζήτηση.